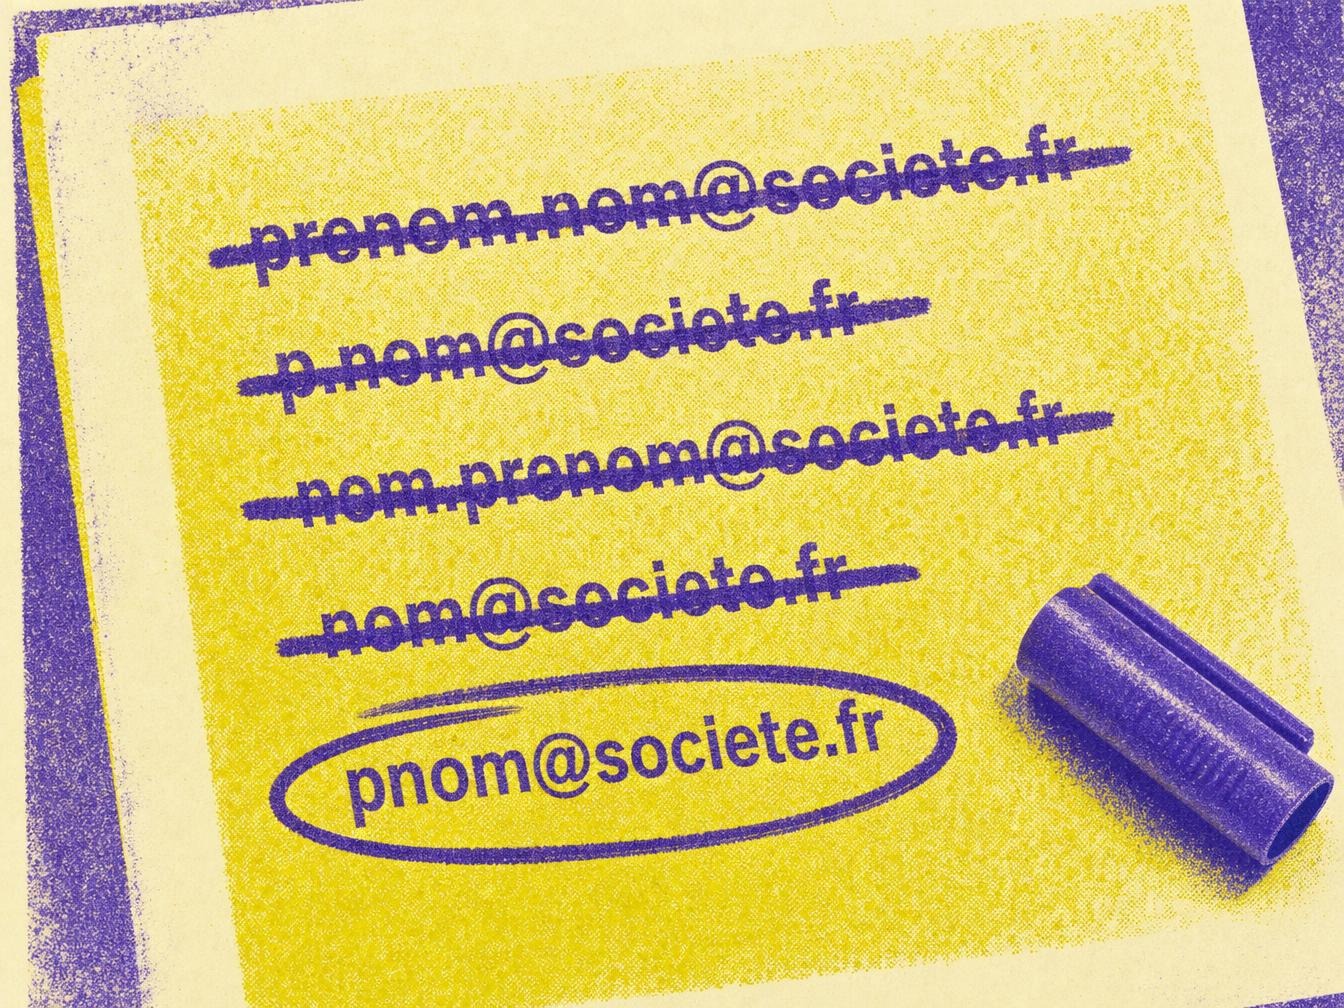
nome.cognome@, n.cognome@, cognome.nome@: quante varianti prova uno strumento di prospecting prima che un indirizzo risponda? La persona interessata ne sa qualcosa? Dal lato del mittente il sintomo è noto: campagne che finiscono in spam senza che nessuno sappia perché, con un hard bounce rate che sale sui contatti «trovati» invece che raccolti.
Il consenso preventivo non è richiesto d’ufficio. Nella scheda del 16 ottobre 2026, la CNIL ammette il legittimo interesse per ricostruire un indirizzo professionale, caso per caso: la persona deve poterselo aspettare e l’indirizzo viene conservato solo se un primo contatto effettivo avviene entro un termine ragionevole. Un’opposizione chiude la porta definitivamente. Senza queste condizioni restano il consenso o la rinuncia.
La ricostruzione degli indirizzi secondo la CNIL
Due indirizzi pubblici della stessa azienda seguono lo schema «nome.cognome@azienda.it»; il terzo collaboratore del team non ha pubblicato alcun indirizzo. Applicare lo schema al suo nome è la ricostruzione di indirizzi. La CNIL la descrive come la deduzione di un indirizzo a partire dal nome di una persona e dal suo datore di lavoro.
La scheda, intitolata «Reconstitution d’adresses électroniques professionnelles : dans quel cadre est-ce autorisé ?», cita due usi: una base di prospecting o un contatto occasionale nelle relazioni istituzionali. Un nome associato a un datore di lavoro identifica una persona, quindi si applica il GDPR (in vigore dal 25 maggio 2018).
Perché il consenso non è necessario fin dall’inizio?
La base giuridica più naturale è il legittimo interesse, articolo 6.1.f del regolamento (UE) 2016/679, il GDPR. La ricostruzione serve un trattamento principale, spesso il prospecting B2B, e può appoggiarsi sulla stessa base. La CNIL pone un limite con una formula:
«né automatica né sistematica» (CNIL, scheda del 16 ottobre 2026)
L’analisi mette a confronto l’interesse reale dell’organizzazione e la lesione dei diritti della persona, poi aggiunge la domanda su cosa questa possa ragionevolmente aspettarsi. Il ragionamento si conduce caso per caso e l’organizzazione deve saperlo giustificare.
La scheda offre un metodo di analisi, non una tabella di soglie. L’analisi del prospecting B2B di Growth Hacker tratta le chiamate a freddo e le email indovinate viste dal lato prospecting; questo articolo si ferma alla ricostruzione in sé.
Quando la persona non si aspetta di essere contattata così
Un modulo di contatto al posto di un indirizzo, un profilo con le impostazioni di privacy rafforzate: la CNIL ci legge segnali di rifiuto. Una persona senza presenza online identificabile, o che ha protetto i propri recapiti e rimanda a un modulo, non può ragionevolmente aspettarsi che il suo indirizzo venga ricostruito. In linea di massima, resta fuori dal perimetro. Questi segnali si controllano prima di produrre l’indirizzo, quindi prima di qualsiasi invio.
Resta una zona grigia: un profilo compilato a metà, un indirizzo pubblicato nel 2019 e mai aggiornato. Nessuna soglia meccanica risolve questi casi.
Conservazione, informazione e opposizione
L’indirizzo si conserva solo se avviene un «primo contatto effettivo» entro un termine ragionevole. La scheda del 16 ottobre 2026 non quantifica questo termine. L’organizzazione che fa prospecting fissa quindi una propria durata di eliminazione per gli indirizzi rimasti senza risposta e la documenta.
Sul fronte dell’informazione, l’indirizzo non è stato ottenuto dalla persona: secondo il GDPR, l’articolo 14.3.b impone di dirle da dove viene il dato e come opporsi, al più tardi alla prima comunicazione. La prima email della sequenza è l’ultimo momento possibile; l’articolo 14.3.a fissa comunque un limite massimo di un mese. Una frase del tipo «il tuo indirizzo è stato dedotto dal formato degli indirizzi della tua azienda» basta a indicare l’origine, ma deve essere accompagnata dal modo per rifiutare.
L’opposizione, diritto previsto dall’articolo 21 del GDPR per il prospecting, esclude la persona da qualsiasi ricostruzione futura, senza che debba giustificarsi. Cancellare l’indirizzo non basta, perché lo stesso schema lo rigenererebbe alla successiva importazione. Una scheda gemella della CNIL, «Reconstitution d’adresses électroniques professionnelles : quels sont vos droits ?», si rivolge agli interessati: i due testi si leggono insieme. Una lista di opposizione permanente, ridotta allo stretto necessario per riconoscere la persona, è la condizione pratica di questa garanzia. Le pubbliche amministrazioni dispongono di una base propria, la «missione di interesse pubblico» (articolo 6.1.e), con le stesse garanzie.
Il messaggio inviato dopo
L’invio rientra nelle regole del prospecting: per un professionista, l’articolo L.34-5 del Codice francese delle poste e delle comunicazioni elettroniche disciplina l’invio e la CNIL non richiede il consenso preventivo se il messaggio ha attinenza con la sua funzione, a condizione di informarlo e di offrirgli una disiscrizione semplice. Il nostro articolo sul GDPR nell’email marketing approfondisce prova e disiscrizione.
In Italia il Garante per la protezione dei dati personali ha ritenuto che il direct marketing verso le aziende richieda il consenso ai sensi dell’art. 130, comma 1, del Codice privacy, a prescindere dalla natura giuridica del destinatario (provvedimento doc. web 4207931). L’eccezione del «soft spam» (art. 130, comma 4) è interpretata in modo restrittivo. La scheda della CNIL riguarda la ricostruzione degli indirizzi in Francia e non modifica la regola italiana.
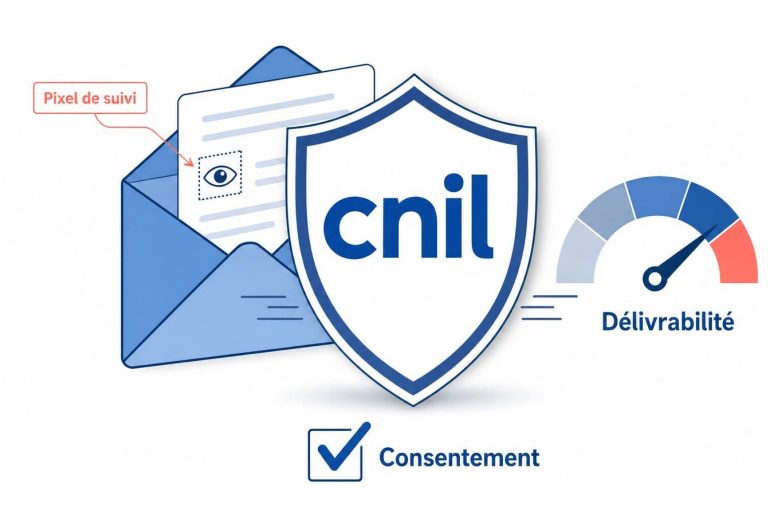
La nota sull’origine sta in una riga, per esempio «Il tuo indirizzo è stato dedotto dal formato degli indirizzi pubblici della tua azienda; rispondi STOP per non essere più contattato». Se la sequenza misura anche le aperture tramite pixel, la raccomandazione della CNIL sui pixel di tracciamento delle aperture pone condizioni proprie, distinte da quelle della ricostruzione.
Il caso LinkedIn Sales Navigator
Sales Navigator mostra il nome di una persona e il suo ruolo in un’azienda, senza indirizzo email. Lo strumento da solo non ricostruisce nulla. Le estensioni collegate estraggono i profili e indovinano l’indirizzo.
Incontrano due ostacoli. Il contratto d’uso di LinkedIn vieta l’estrazione automatizzata. I criteri della scheda si applicano a ogni persona estratta. La CNIL ha sanzionato la società Kaspr il 5 dicembre 2024 (240.000 euro, decisione resa pubblica il 19 dicembre) per aver raccolto i recapiti di membri LinkedIn che ne avevano limitato la visibilità. Secondo la CNIL, quella raccolta andava oltre ciò che i membri di un network professionale possono ragionevolmente aspettarsi: è la stessa logica di aspettativa ragionevole della scheda. Il quadro giuridico dello scraping di dati social è oggetto di un articolo a parte.
La responsabilità è condivisa. L’editore di un’estensione o di un servizio di ricerca di indirizzi decide da sé di raccogliere e conservare i recapiti delle persone target. Nella decisione Kaspr, la CNIL lo tratta come responsabile di quell’archivio e gli contesta l’assenza di una base giuridica valida e un’informazione tardiva alle persone, giudicando eccessiva la conservazione dei dati. Il team commerciale che lo usa resta responsabile dei propri invii: giustifica il proprio legittimo interesse e informa la persona fin dal primo messaggio. Il contratto firmato con lo strumento non sposta nessuno di questi obblighi. La decisione Kaspr è l’unica sanzione della CNIL citata qui e riguarda l’editore dello strumento. Il rischio contrattuale viene da altrove: LinkedIn ha citato in giudizio fornitori di estrazione. Proxycurl ha dovuto eliminare i dati ottenuti e smettere di accedervi sotto ingiunzione permanente; ProAPIs è stata accusata a ottobre 2025 di aver creato milioni di account falsi per aspirare profili.
Gli strumenti che ricostruiscono o estraggono indirizzi non si equivalgono. La tabella riporta ciò che ogni editore dice del proprio metodo sulle proprie pagine (rilevato il 21 ottobre 2026), tranne Kaspr, Proxycurl e ProAPIs, documentati sopra. Nessuno è illegale per natura: la fragilità dipende dall’origine del dato e dall’uso che ne fa chi invia. La scheda della CNIL non cita nessuno di questi strumenti.
| Strumento | Come si ottiene l’indirizzo | Punto di fragilità |
|---|---|---|
| Hunter | Deduce l’indirizzo dal formato dell’azienda e da indirizzi trovati sul web pubblico; afferma di non usare alcuna base di terzi. | Dichiara una lista di soppressione: un indirizzo rimosso non torna né per raccolta né per deduzione. L’utente resta responsabile del proprio uso. |
| Dropcontact | Genera e testa gli indirizzi con algoritmi propri, senza base di terzi secondo l’editore. | Argomento di conformità dell’editore, non verificato. I criteri della scheda si applicano a chi lo usa. |
| lemlist | Cerca l’indirizzo a cascata presso più fornitori. La sua estensione Chrome porta in una campagna i profili di una ricerca Sales Navigator. | L’origine del dato si perde nella cascata. L’estensione tocca il contratto di LinkedIn. |
| Snov.io | Estensione Chrome su profili e ricerche Sales Navigator, deduzione dal formato dell’indirizzo poi verifica, base dichiarata a 500 milioni di indirizzi. | Estrazione da LinkedIn: contratto di LinkedIn e criterio dell’aspettativa ragionevole. |
| Evaboot | Esporta con un clic le ricerche Sales Navigator poi cerca l’indirizzo. Dice di non usare un database e di limitare le esportazioni giornaliere. | Estrazione automatizzata da Sales Navigator, il caso previsto dal contratto di LinkedIn. |
| PhantomBuster | Automatizza azioni ed estrazioni su LinkedIn con la sessione dell’utente. | Il suo stesso blog parla di zona grigia e lascia all’utente la responsabilità dell’uso. |
| Waalaxy | Cascata di fornitori (BetterContact, FullEnrich, poi Dropcontact secondo il suo articolo di gennaio 2026). | Bisogna poter dire alla persona da dove viene l’indirizzo (art. 14), cosa che la cascata complica. |
| Lusha | Community di utenti che condividono le proprie firme email, elenchi con licenza, fonti pubbliche. Dice di non estrarre dai social network. | Si appoggia sul legittimo interesse, con modulo di rimozione e lista di soppressione. |
| Apollo | Rete di contributori, esplorazione del web pubblico e fornitori terzi. | Si appoggia sul legittimo interesse. I dati già esportati restano, secondo l’editore, sotto la responsabilità del cliente. |
| Kaspr | Estensione che mostra i recapiti dei profili LinkedIn. | Multa di 240.000 euro della CNIL (5 dicembre 2024) per la raccolta di profili a visibilità limitata. |
| Proxycurl, ProAPIs | Servizi di estrazione di profili LinkedIn. | Citati in giudizio da LinkedIn sul terreno del contratto (Proxycurl a gennaio 2025, ProAPIs a ottobre 2025). |
In pratica, pochi profili pubblici mirati, contattati in fretta con una nota sull’origine, restano difendibili rispetto alla scheda del 2026, da valutare caso per caso. Interi elenchi estratti e poi inviati in sequenza automatica sono fragili: nulla lì verifica i segnali di rifiuto, e la conservazione senza primo contatto diventa la norma.
La verifica dell’indirizzo risolve la questione?
No. Un test SMTP non invia alcuna email, ma l’indirizzo è già stato prodotto a partire da dati personali: la base giuridica e l’informazione alla persona restano da stabilire prima. La verifica limita i rimbalzi e non dice nulla sulla conformità.
Sul piano tecnico, un indirizzo indovinato su un dominio che non ha quella casella torna con l’errore 550 5.1.1 (destinatario sconosciuto, codice definito dalla RFC 3463), notificato da un rapporto di mancata consegna: è un hard bounce. I tentativi moltiplicati per varianti ne producono a catena. Gmail e Outlook, come gli altri mailbox provider, integrano questi rimbalzi nella sender reputation del dominio mittente; gli effetti si leggono poi in Google Postmaster Tools. All’obiezione abituale, «non possiamo filtrare dopo?», si risponde che il rimbalzo è già contato quando lo si constata.
Altra trappola, i domini catch-all: accettano qualsiasi messaggio indirizzato al dominio. Un indirizzo indovinato lì sembra valido al test, senza alcuna garanzia che un essere umano lo legga. Il funzionamento dei catch-all spiega perché questi indirizzi restano a parte in una list hygiene seria. Email Finder vs Email Verifier approfondisce la differenza tra trovare un indirizzo e verificarlo.
Prima della prossima campagna su una base ricostruita, passa un campione di 200 indirizzi alla verifica e confronta il suo hard bounce rate con quello dei tuoi indirizzi raccolti direttamente dalle persone.
Un indirizzo indovinato resta il nome di qualcuno.