
Apri la casella lunedì mattina. Un’email senza testo, con oggetto «Report domain: example.com Submitter: google.com Report-ID: 4821730956173204811» e un allegato .zip. Nessun messaggio di errore da nessuna parte. Eppure qualcuno ti ha appena scritto a proposito del tuo dominio.
Quel file è un report DMARC aggregato in formato XML, definito dalla RFC 7489 (2015) e sostituita a maggio 2026 dalla RFC 9990 per la parte sul report aggregato. Elenca, per una giornata, ogni indirizzo IP che ha inviato posta con il tuo dominio, il numero di messaggi e il risultato di SPF e DKIM. Per sapere se è tutto a posto, guarda 3 campi: source_ip, count e la coppia dkim/spf. Segue un esempio completo di 2 record, decodificato riga per riga, con le basi del protocollo DMARC che emergono tag dopo tag.
Cosa trovi nella tua casella
I report arrivano all’indirizzo dichiarato nel tag rua del record DNS _dmarc. Ogni server ricevente che ha visto passare posta del tuo dominio ne invia uno al giorno, secondo la documentazione di Google Workspace. A seconda del volume e del numero di domini destinatari, si può arrivare a diverse centinaia di report al giorno. Per questo Google consiglia una casella o un gruppo dedicato a questi report.
Un report di Google si riconosce dall’oggetto «Report domain» e dal nome dell’allegato:
Oggetto: Report domain: example.com Submitter: google.com Report-ID: 4821730956173204811
Allegato: google.com!example.com!1794096000!1794182399.zip
Il nome del file segue la convenzione della RFC 7489, ripresa dalla RFC 9990: ricevente, dominio interessato, inizio e fine del periodo in timestamp Unix, separati da punti esclamativi, con un identificativo facoltativo. Le RFC prevedono l’estensione .xml o .xml.gz; alcuni riceventi, Google in testa, mandano un archivio .zip. L’allegato contiene un file XML compresso. Fai doppio clic oppure lancia unzip (gunzip per un .gz) da terminale: ne esce un file .xml, leggibile con qualsiasi editor di testo.
Il file decompresso, per intero
Questo report è costruito per l’articolo: dominio fittizio example.com, indirizzi IP riservati alla documentazione (RFC 5737), valori inventati. Nessun dato reale. Segue lo schema della RFC 7489; alcuni mittenti omettono campi facoltativi. La RFC 9990 aggiunge nuovi elementi.
<?xml version="1.0" encoding="UTF-8" ?>
<feedback>
  <version>1.0</version>
  <report_metadata>
    <org_name>google.com</org_name>
    <email>noreply-dmarc-support@google.com</email>
    <report_id>4821730956173204811</report_id>
    <date_range>
      <begin>1794096000</begin>
      <end>1794182399</end>
    </date_range>
  </report_metadata>
  <policy_published>
    <domain>example.com</domain>
    <adkim>r</adkim>
    <aspf>r</aspf>
    <p>none</p>
    <sp>none</sp>
    <pct>100</pct>
    <fo>0</fo>
  </policy_published>
  <record>
    <row>
      <source_ip>192.0.2.10</source_ip>
      <count>1842</count>
      <policy_evaluated>
        <disposition>none</disposition>
        <dkim>pass</dkim>
        <spf>pass</spf>
      </policy_evaluated>
    </row>
    <identifiers>
      <envelope_from>send.example.com</envelope_from>
      <header_from>example.com</header_from>
    </identifiers>
    <auth_results>
      <dkim>
        <domain>example.com</domain>
        <result>pass</result>
        <selector>selector1</selector>
      </dkim>
      <spf>
        <domain>send.example.com</domain>
        <scope>mfrom</scope>
        <result>pass</result>
      </spf>
    </auth_results>
  </record>
  <record>
    <row>
      <source_ip>203.0.113.77</source_ip>
      <count>37</count>
      <policy_evaluated>
        <disposition>none</disposition>
        <dkim>fail</dkim>
        <spf>fail</spf>
      </policy_evaluated>
    </row>
    <identifiers>
      <envelope_from>example.com</envelope_from>
      <header_from>example.com</header_from>
    </identifiers>
    <auth_results>
      <spf>
        <domain>example.com</domain>
        <scope>mfrom</scope>
        <result>fail</result>
      </spf>
    </auth_results>
  </record>
</feedback>
Il file annotato, blocco per blocco
report_metadata: chi scrive e per quale periodo
<org_name>google.com</org_name>
<date_range><begin>1794096000</begin><end>1794182399</end></date_range>
Google è l’autore del report: tutti i numeri che seguono descrivono ciò che Gmail e Google Workspace hanno ricevuto, nient’altro. I 2 numeri di date_range sono i secondi trascorsi dal 1° gennaio 1970 alle 00:00 UTC. Qui: dall’8 novembre 2026 alle 00:00 all’8 novembre 2026 alle 23:59:59, cioè 86.399 secondi. Il comando date -u -r 1794096000 (macOS) o date -u -d @1794096000 (Linux) lo conferma.
policy_published: la tua policy, come l’ha letta il ricevente
<p>none</p><sp>none</sp><adkim>r</adkim><aspf>r</aspf><pct>100</pct>È il tuo record DNS ricopiato nel report. p fissa la policy: «none» non blocca nulla, «quarantine» manda in spam, «reject» rifiuta. sp fissa quella dei sottodomini. adkim e aspf valgono r per relaxed, la modalità predefinita della RFC 7489: il dominio validato può essere un sottodominio di quello visibile. pct indica la quota di messaggi a cui si applica la policy (tag della RFC 7489, che la RFC 9989 di maggio 2026 colloca tra i tag storici a favore di un tag t) e fo le opzioni dei report di errore. Se questi valori differiscono da ciò che hai pubblicato, il record è cambiato nel frattempo o vive su un altro dominio.
record: una riga per ogni sorgente di invio
Ogni blocco record raggruppa i messaggi che condividono lo stesso IP e gli stessi risultati. row porta l’indirizzo e il verdetto di allineamento. identifiers riprende il dominio del campo From, l’header_from, e quello dell’indirizzo di envelope, envelope_from. auth_results dettaglia ciò che SPF e DKIM hanno verificato: dominio firmatario (d= nella firma DKIM), selector che indica la chiave pubblica usata, risultato grezzo.
| Campo | Blocco | Cosa dice | Da guardare? |
|---|---|---|---|
| org_name | report_metadata | Organizzazione che ha prodotto il report (google.com) | No |
| report_metadata | Indirizzo di contatto del ricevente | No | |
| report_id | report_metadata | Identificativo univoco del report | No |
| date_range | report_metadata | Inizio e fine del periodo, in timestamp Unix | Sì, per confrontare i giorni |
| domain | policy_published | Dominio a cui si applica la policy | No |
| p, sp | policy_published | Policy del dominio e dei sottodomini | Sì, una volta |
| adkim, aspf | policy_published | Allineamento relaxed (r) o strict (s) per DKIM e SPF | No |
| pct, fo | policy_published | Quota di messaggi soggetti alla policy, opzioni dei report di errore | No |
| source_ip | record > row | Indirizzo IP che ha inviato i messaggi | Sì |
| count | record > row | Numero di messaggi di questa riga nel periodo | Sì |
| disposition | policy_evaluated | Azione applicata dal ricevente (valori possibili: none, quarantine, reject) | Sì |
| dkim, spf | policy_evaluated | Risultato DMARC di ciascun meccanismo, allineamento compreso | Sì |
| reason | policy_evaluated | Motivo di una deroga: forwarded, sampled_out, trusted_forwarder, mailing_list, local_policy o other | Se presente |
| envelope_from | identifiers | Dominio di envelope (MAIL FROM) del messaggio | Se l’SPF fallisce |
| header_from | identifiers | Dominio visibile nel campo From | No |
| domain (dkim) | auth_results | Dominio che ha firmato il messaggio (d=) | Se il DKIM fallisce |
| selector | auth_results | Nome della chiave DKIM usata | Se il DKIM fallisce |
| result (dkim, spf) | auth_results | Risultato grezzo prima dell’allineamento | Se il verdetto sorprende |
| domain, scope (spf) | auth_results | Dominio testato dall’SPF e relativo tipo (mfrom o helo) | Se l’SPF fallisce |
Il verdetto in un minuto
Per ogni record, scorri questi 3 punti nell’ordine:
- source_ip: riconosci questo indirizzo? Lancia dig -x 192.0.2.10 +short per ottenere il reverse DNS e confrontalo con gli strumenti di invio che usi.
- count: quanti messaggi? Una sorgente da 1.842 messaggi pesa sulla tua reputazione di invio. Una sorgente sconosciuta da 37 messaggi segnala soprattutto una dichiarazione mancante o uno spoofing.
- disposition, dkim e spf in policy_evaluated: almeno uno dei due meccanismi deve valere pass.
Prima riga dell’esempio: 192.0.2.10, 1.842 messaggi con dkim pass e spf pass. Il DKIM è firmato con example.com e il selector «selector1», l’SPF valida send.example.com, un sottodominio che si allinea in relaxed. Il tuo ESP, lo strumento che invia le tue campagne, è dichiarato correttamente. Niente da fare.
Seconda riga: 203.0.113.77, 37 messaggi, fail su entrambi. Nessuno ha firmato questi messaggi con il tuo dominio e l’IP non compare in nessun SPF. La disposition vale «none» perché la policy pubblicata è «p=none»: Google non ha ricevuto alcuna istruzione di blocco, quindi questi 37 messaggi non dimostrano una protezione.
La regola di decisione si riduce a 2 casi. Se il reverse DNS rivela uno dei tuoi strumenti dimenticato, aggiungilo all’SPF. Puoi anche attivarne la firma DKIM. Se l’IP non corrisponde a nulla di ciò che usi, hai un tentativo di spoofing o un relay sconosciuto. Controlla il count per più giorni. Google consiglia di sostituire p=none con quarantine o reject una volta capito chi invia con il tuo dominio. Con la RFC 7489, il tag «pct=» permetteva di procedere a gradini: 10, poi 50, poi 100.
Le 4 combinazioni DKIM x SPF
Lo stesso ragionamento vale per tutte le righe di un report aggregato. Ricorrono 4 configurazioni, ciascuna con la sua lettura.
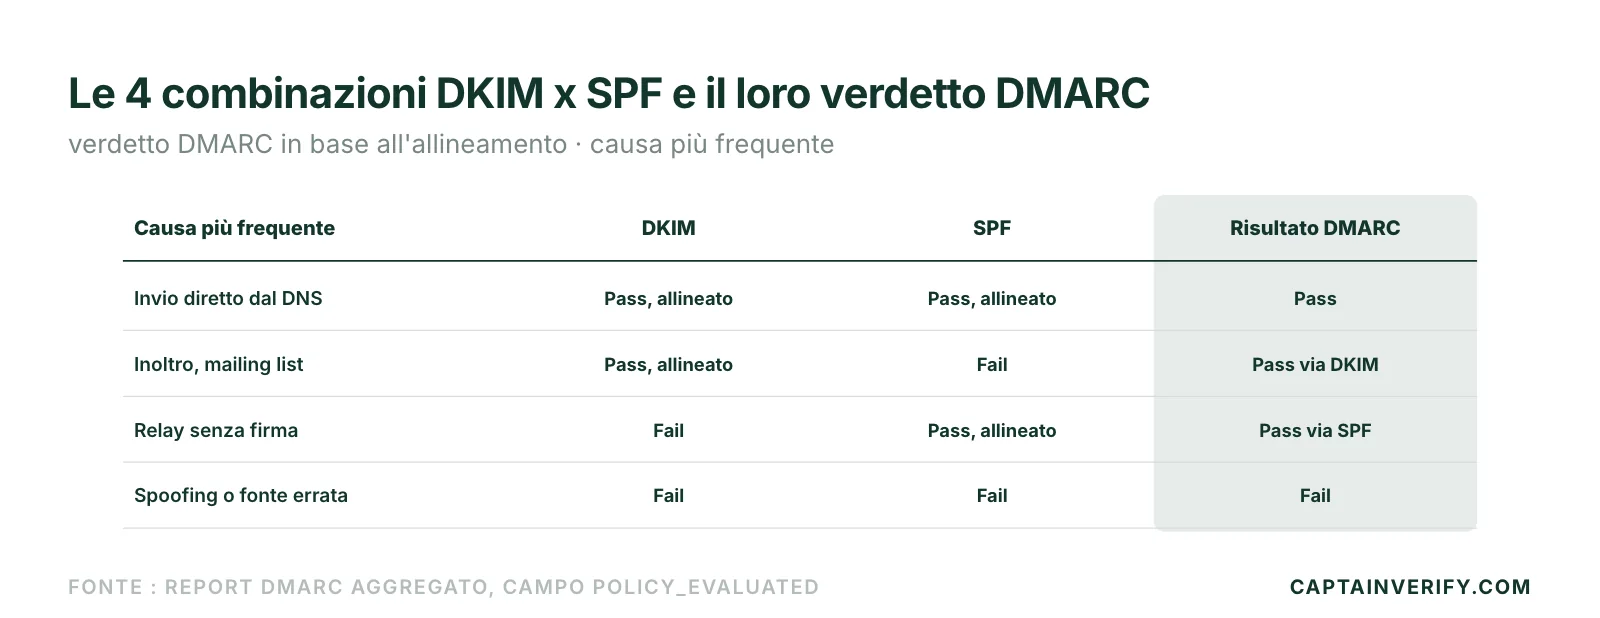
| DKIM | SPF | Risultato DMARC | Causa più frequente |
|---|---|---|---|
| Pass, allineato | Pass, allineato | Pass | Invio diretto dall’infrastruttura dichiarata nel DNS |
| Pass, allineato | Fail | Pass, tramite DKIM | Forwarding, mailing list, inoltro della casella di posta |
| Fail | Pass, allineato | Pass, tramite SPF | Relay che non firma il messaggio o firma compromessa lungo il percorso |
| Fail | Fail | Fail | Spoofing del dominio o sorgente di invio dichiarata male nel DNS |
Solo la 4ª riga richiede un intervento. Un caso sfugge a questa griglia: un risultato pass in auth_results può diventare fail in policy_evaluated. DMARC confronta il dominio validato con l’header_from. Un tool che firma con il dominio del suo fornitore, o che invia da un IP pool condiviso con il proprio dominio di envelope, supera SPF e DKIM senza mai allinearsi. Con aspf=s, anche send.example.com smetterebbe di allinearsi con example.com.
SPF fallito ma DKIM riuscito: nessun allarme
Un messaggio inoltrato o ridistribuito da una mailing list riparte da un altro IP: l’SPF fallisce mentre la firma DKIM viaggia con il messaggio e mantiene il DMARC verde. Il ricevente lo annota a volte nella riga, per esempio <reason><type>mailing_list</type></reason>. La documentazione di Google menziona l’accettazione di un messaggio non autenticato che ha superato la verifica ARC. Un SPF che fallisce sui tuoi stessi IP ha un’altra causa, spesso il limite delle 10 ricerche DNS dell’SPF. Lato Gmail, dal 1° febbraio 2024, un dominio che invia più di 5.000 messaggi al giorno deve configurare SPF, DKIM e DMARC, e una policy «none» basta (regole di invio di Google). Lato Microsoft, i domini che inviano più di 5.000 email al giorno verso Outlook devono superare SPF e DKIM oltre a DMARC dal 5 maggio 2025, altrimenti i messaggi finiscono nella cartella «Junk» prima di un rifiuto annunciato con l’errore «5.7.515» (annuncio Microsoft Tech Community). Il dettaglio di ogni meccanismo è in SPF, DKIM e DMARC.
Non ricevo i report DMARC
Nessun file dopo 48 ore? Verifica questi 5 punti nell’ordine, dal più frequente al più discreto:
- Il record: dig TXT _dmarc.example.com +short deve restituire un solo valore che inizia con «v=DMARC1». Con 2 record DMARC, il ricevente interrompe l’elaborazione (RFC 7489, regola ripresa dalla RFC 9989).
- Il tag: rua=mailto:dmarc@example.com. Per ricevere i report via email, l’indirizzo si scrive con il prefisso «mailto:». Un punto e virgola separa ogni tag.
- L’indirizzo esterno: se la casella appartiene a un altro dominio, quel dominio deve pubblicare un record TXT di autorizzazione. Nome: example.com._report._dmarc.example.org. Valore: «v=DMARC1;». Senza, i riceventi ignorano l’indirizzo.
- Il ritardo: la RFC 7489 fissava per default un intervallo di 86.400 secondi (tag ri), pari a 24 ore. La RFC 9989 chiede report almeno una volta al giorno. A questo si aggiunge la propagazione DNS. Aspetta 48 ore dopo la pubblicazione del TXT prima di diagnosticare.
- La casella: un allegato .zip o .gz può essere bloccato da un filtro o finire in spam. Una casella piena rifiuta i report successivi. Una casella o un gruppo dedicato risolve entrambi i casi.
Un ultimo caso non si corregge: un ricevente che non ha ricevuto nessun messaggio dal tuo dominio non ha nulla da riportare. Un dominio che non invia nulla verso Google non riceverà nessun report Google.
Quando passare a un analizzatore
La lettura manuale basta finché arrivano pochi file al giorno. Diventa insostenibile alla scala descritta da Google: diverse centinaia di report quotidiani. La documentazione consiglia allora un servizio di terze parti per ricevere e analizzare i report. Un analizzatore come parsedmarc (open source in Python con licenza Apache 2.0, da ospitare in proprio) o un servizio gestito come dmarcian fa il lavoro di questa guida al posto tuo: decompressione, raggruppamento per IP, reverse DNS, andamento del count giorno dopo giorno. Il software libero non costa nulla ma richiede un server da amministrare. I servizi gestiti hanno ciascuno il proprio listino: controlla il volume incluso prima di reindirizzare i report.
Un report DMARC non dice nulla sul contenuto dei messaggi né sui domini simili al tuo. I report forensi (tag ruf) sono un altro formato, assente da questa guida. La reputazione lato casella si legge altrove: Postmaster Gmail per Google, lo SNDS (Smart Network Data Services) per Microsoft. Questi punti ciechi sono spiegati in cosa DMARC non può fare. La RFC 9989 ha cambiato diversi tag del DNS: i tag DMARCbis elencano quelli da rivedere. Per non aprire più i file a mano, il monitoraggio del dominio legge in continuo i report DMARC e i record DNS. Segue anche la scadenza del dominio.
Un’autenticazione pulita non impedisce a una lista tenuta male di far salire il tasso di hard bounce e di appesantire la sender reputation. Passa un campione della tua prossima lista in verifica prima dell’invio.