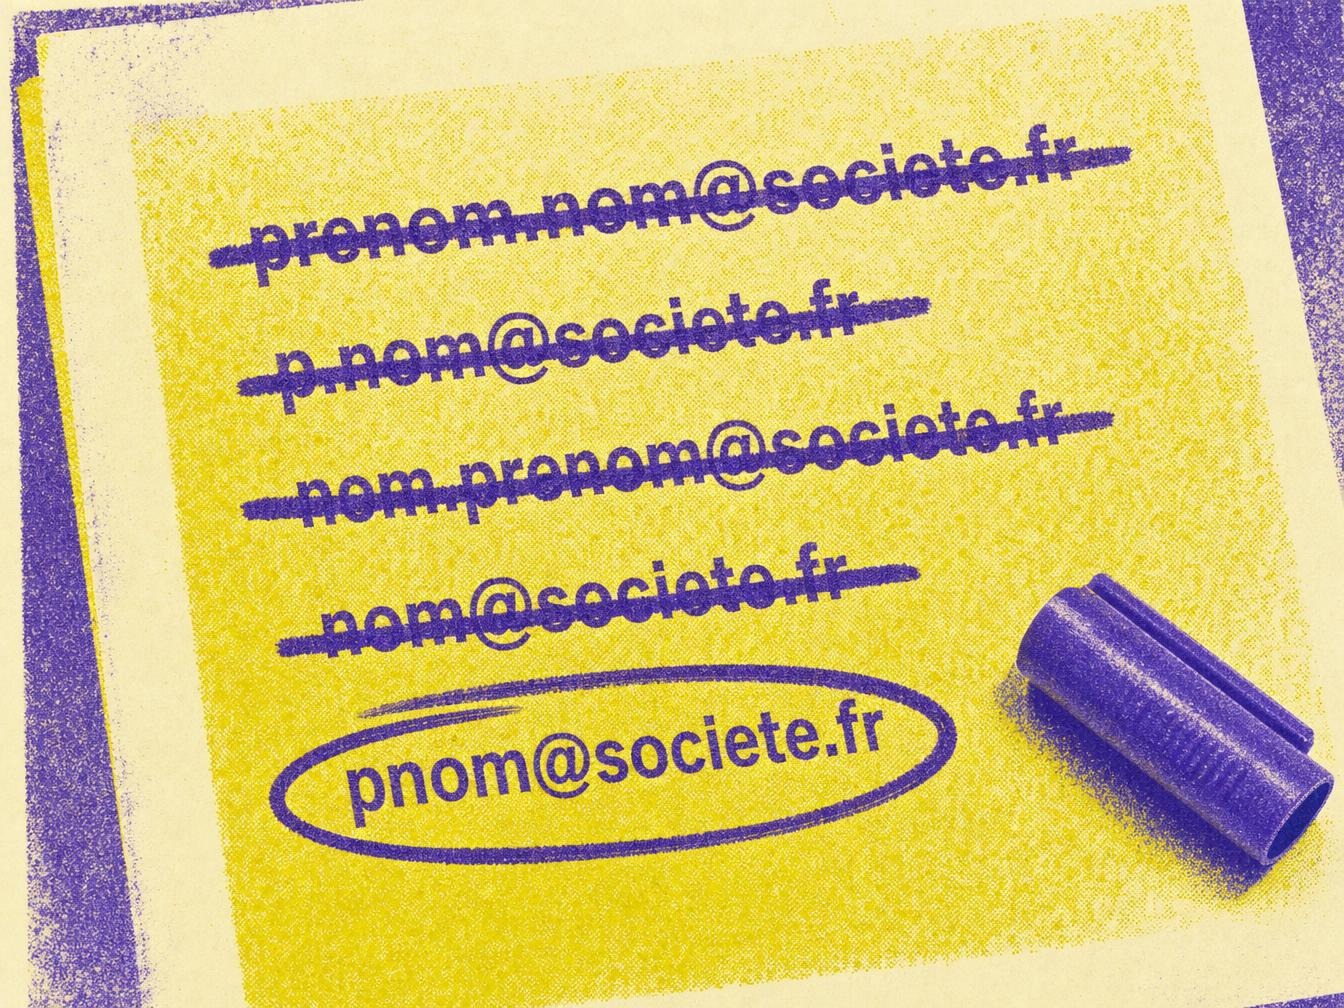
Vorname.Nachname@, v.nachname@, nachname.vorname@: Wie viele Varianten probiert ein Prospecting-Tool durch, bevor eine Adresse antwortet? Weiß die betroffene Person davon etwas? Auf Absenderseite ist das Symptom bekannt: Kampagnen, die im Spam landen, ohne dass jemand weiß, warum, und eine Hard-Bounce-Rate (hard bounce), die bei „gefundenen“ statt erhobenen Kontakten steigt.
Eine vorherige Einwilligung ist nicht automatisch erforderlich. In ihrem Merkblatt vom 16. Oktober 2026 lässt die CNIL das berechtigte Interesse für die Rekonstruktion einer beruflichen Adresse im Einzelfall zu: Die Person muss damit rechnen können, und die Adresse wird nur gespeichert, wenn innerhalb einer angemessenen Frist ein erster tatsächlicher Kontakt stattfindet. Ein Widerspruch schließt die Tür endgültig. Sind diese Bedingungen nicht erfüllt, bleiben nur die Einwilligung oder der Verzicht.
Die Rekonstruktion von Adressen nach Auffassung der CNIL
Zwei öffentliche Adressen desselben Unternehmens folgen dem Schema „vorname.nachname@unternehmen.fr“; der dritte Mitarbeiter des Teams hat keine Adresse veröffentlicht. Wer das Schema auf seinen Namen anwendet, betreibt Adressrekonstruktion. Die CNIL beschreibt sie als Ableitung einer Adresse aus dem Namen einer Person und ihrem Arbeitgeber.
Das Merkblatt mit dem Titel „Reconstitution d’adresses électroniques professionnelles : dans quel cadre est-ce autorisé ?“ nennt zwei Verwendungen: eine Prospecting-Datenbank oder einen punktuellen Kontakt im Rahmen institutioneller Beziehungen. Ein Name in Verbindung mit einem Arbeitgeber identifiziert eine Person, daher gilt die DSGVO (anwendbar seit dem 25. Mai 2018).
Warum ist die Einwilligung nicht von vornherein nötig?
Die naheliegendste Rechtsgrundlage ist das berechtigte Interesse nach Artikel 6 Absatz 1 Buchstabe f der Verordnung (EU) 2016/679, der DSGVO. Die Rekonstruktion dient einer Hauptverarbeitung, häufig dem B2B-Prospecting, und kann sich auf dieselbe Grundlage stützen. Die CNIL zieht eine Grenze in einer Formel:
„weder automatisch noch systematisch“ (CNIL, Merkblatt vom 16. Oktober 2026)
Die Prüfung wägt das tatsächliche Interesse der Organisation gegen den Eingriff in die Rechte der Person ab und fragt zusätzlich, womit die Person vernünftigerweise rechnen darf. Die Abwägung erfolgt im Einzelfall, und die Organisation muss sie belegen können.
Das Merkblatt liefert eine Prüfmethode, aber keine Tabelle mit Schwellenwerten. Die Analyse des B2B-Prospectings von Growth Hacker behandelt Kaltakquise per Telefon und erratene E-Mails aus Sicht des Prospectings; dieser Artikel beschränkt sich auf die Rekonstruktion selbst.
Wenn die Person nicht damit rechnet, so kontaktiert zu werden
Ein Kontaktformular anstelle einer Adresse. Ein Profil mit verschärften Datenschutzeinstellungen.
Die CNIL liest darin Signale der Ablehnung. Eine Person ohne identifizierbare Online-Präsenz oder mit geschützten Kontaktdaten, die auf ein Formular verweist, kann vernünftigerweise nicht damit rechnen, dass ihre Adresse rekonstruiert wird. Sie fällt grundsätzlich aus dem Anwendungsbereich. Diese Signale werden geprüft, bevor die Adresse erzeugt wird, also vor jedem Versand.
Es bleibt eine Grauzone: ein halb ausgefülltes Profil, eine 2019 veröffentlichte und nie aktualisierte Adresse. Kein mechanischer Schwellenwert entscheidet diese Fälle.
Speicherung, Information und Widerspruch
Die Adresse wird nur gespeichert, wenn innerhalb einer angemessenen Frist ein „erster tatsächlicher Kontakt“ stattfindet. Das Merkblatt vom 16. Oktober 2026 beziffert diese Frist nicht. Die prospektierende Organisation legt daher selbst eine Löschfrist für unbeantwortete Adressen fest und dokumentiert sie.
Zur Information: Die Adresse wurde nicht bei der Person selbst erhoben, daher verlangt Artikel 14 Absatz 3 Buchstabe b DSGVO, ihr spätestens bei der ersten Kommunikation mitzuteilen, woher die Daten stammen und wie sie widersprechen kann. Die erste E-Mail der Sequenz ist der letztmögliche Zeitpunkt; Artikel 14 Absatz 3 Buchstabe a setzt ohnehin eine Obergrenze von einem Monat. Ein Satz wie „Ihre Adresse wurde aus dem Format der Adressen Ihres Unternehmens abgeleitet“ genügt, um die Herkunft zu nennen; er muss zusammen mit der Möglichkeit zur Ablehnung erscheinen.
Der Widerspruch, ein durch Artikel 21 DSGVO für die Direktwerbung eröffnetes Recht, schließt die Person von jeder künftigen Rekonstruktion aus, ohne dass sie sich rechtfertigen muss. Die Adresse zu löschen reicht also nicht, denn dasselbe Schema würde sie beim nächsten Import erneut erzeugen. Ein Schwestermerkblatt der CNIL, „Reconstitution d’adresses électroniques professionnelles : quels sont vos droits ?“, richtet sich an die betroffenen Personen: Die beiden Texte sind zusammen zu lesen. Eine dauerhafte Widerspruchsliste, beschränkt auf das zum Wiedererkennen der Person Notwendige, ist die praktische Voraussetzung dieser Garantie. Behörden verfügen über eine eigene Grundlage, die „Wahrnehmung einer Aufgabe im öffentlichen Interesse“ (Artikel 6 Absatz 1 Buchstabe e), mit denselben Garantien.
Die anschließend versendete Nachricht
Der Versand unterliegt den Regeln zur Direktwerbung: Für Berufstreibende regelt Artikel L.34-5 des französischen Code des postes et des communications électroniques den Versand, und die CNIL verlangt keine vorherige Einwilligung, wenn die Nachricht einen Bezug zur Funktion der Person hat, sofern diese informiert wird und sich einfach abmelden kann. Unser Artikel zur DSGVO im E-Mail-Marketing erläutert Nachweis und Abmeldung im Detail.
In Deutschland ändert die CNIL-Fiche nichts an der geltenden Regel. § 7 Abs. 2 Nr. 2 UWG stuft Werbung unter Verwendung elektronischer Post ohne vorherige ausdrückliche Einwilligung des Adressaten als unzumutbare Belästigung ein, und die Vorschrift unterscheidet dabei nicht zwischen Verbrauchern und Unternehmen. Eine Ausnahme für Bestandskunden sieht § 7 Abs. 3 UWG nur unter strengen Bedingungen vor. Wer Adressen für den Versand an deutsche Empfänger herleitet, braucht daher in der Regel eine Einwilligung, auch im B2B-Bereich. Das ist strenger als die französische Linie.
Ein Herkunftshinweis passt in eine Zeile, etwa „Ihre Adresse wurde aus dem Format der öffentlichen Adressen Ihres Unternehmens abgeleitet; antworten Sie STOP, um nicht mehr kontaktiert zu werden“. Wenn die Sequenz außerdem Öffnungen per Pixel misst, stellt die CNIL-Empfehlung zu Tracking-Pixeln zur Öffnungsmessung eigene Bedingungen, die von denen der Rekonstruktion getrennt sind.
Der Fall LinkedIn Sales Navigator
Sales Navigator zeigt den Namen einer Person und ihre Position in einem Unternehmen, aber keine E-Mail-Adresse. Das Tool allein rekonstruiert nichts. Die daran angebundenen Erweiterungen extrahieren Profile und erraten die Adresse.
Dabei stoßen sie auf zwei Hindernisse. Die Nutzungsbedingungen von LinkedIn verbieten die automatisierte Extraktion. Die Kriterien des Merkblatts gelten für jede einzelne extrahierte Person. Die CNIL hat das Unternehmen Kaspr am 5. Dezember 2024 sanktioniert (240.000 Euro, Entscheidung am 19. Dezember veröffentlicht), weil es Kontaktdaten von LinkedIn-Mitgliedern erhoben hatte, die deren Sichtbarkeit eingeschränkt hatten. Laut CNIL überschritt diese Erhebung das, womit Mitglieder eines beruflichen Netzwerks vernünftigerweise rechnen dürfen: dieselbe Logik der vernünftigen Erwartung wie im Merkblatt. Der rechtliche Rahmen des Scrapings sozialer Daten ist Gegenstand eines eigenen Artikels.
Die Verantwortung ist geteilt. Der Anbieter einer Erweiterung oder eines Dienstes zur Adresssuche entscheidet selbst, die Kontaktdaten der anvisierten Personen zu erheben und zu speichern. In der Kaspr-Entscheidung behandelt die CNIL ihn als Verantwortlichen für diese Datei und wirft ihm das Fehlen einer gültigen Rechtsgrundlage sowie eine verspätete Information der Personen vor; die Speicherung der Daten wurde als übermäßig bewertet. Das Vertriebsteam, das die Daten nutzt, bleibt für seine eigenen Sendungen verantwortlich: Es begründet sein berechtigtes Interesse und informiert die Person ab der ersten Nachricht. Der mit dem Tool geschlossene Vertrag verschiebt keine dieser Pflichten. Die Kaspr-Entscheidung ist die einzige hier zitierte Sanktion der CNIL, und sie richtet sich gegen den Anbieter des Tools. Das vertragliche Risiko kommt von anderer Seite: LinkedIn hat Extraktionsdienstleister gerichtlich verfolgt. Proxycurl musste die erlangten Daten löschen und den Zugriff darauf unter einer dauerhaften Unterlassungsverfügung einstellen; ProAPIs wurde im Oktober 2025 vorgeworfen, Millionen gefälschter Konten erstellt zu haben, um Profile abzusaugen.
Tools, die Adressen rekonstruieren oder extrahieren, sind nicht gleichwertig. Die Tabelle gibt wieder, was jeder Anbieter auf seinen eigenen Seiten zu seiner Methode sagt (Stand: 21. Oktober 2026), außer bei Kaspr, Proxycurl und ProAPIs, die weiter oben dokumentiert sind. Keines ist von Natur aus illegal: Die Angreifbarkeit hängt von der Herkunft der Daten und von der Nutzung durch den Absender ab. Das Merkblatt der CNIL nennt keines dieser Tools.
| Tool | Wie die Adresse gewonnen wird | Schwachstelle |
|---|---|---|
| Hunter | Leitet die Adresse aus dem Format des Unternehmens und aus im öffentlichen Web gefundenen Adressen ab; gibt an, keine Drittdatenbank zu nutzen. | Erklärt eine Unterdrückungsliste: Eine entfernte Adresse kehrt weder durch Erhebung noch durch Ableitung zurück. Der Nutzer bleibt für seine Verwendung verantwortlich. |
| Dropcontact | Erzeugt und testet Adressen mit eigenen Algorithmen, laut Anbieter ohne Drittdatenbank. | Compliance-Argument des Anbieters, nicht überprüft. Die Kriterien des Merkblatts gelten für den, der es nutzt. |
| lemlist | Sucht die Adresse in einer Kaskade bei mehreren Anbietern. Die Chrome-Erweiterung überführt die Profile einer Sales-Navigator-Suche in eine Kampagne. | Die Herkunft der Daten geht in der Kaskade verloren. Die Erweiterung berührt den Vertrag mit LinkedIn. |
| Snov.io | Chrome-Erweiterung auf Profilen und Sales-Navigator-Suchen, Ableitung über das Adressformat, danach Verifizierung, Datenbank laut Eigenangabe mit 500 Millionen Adressen. | Extraktion von LinkedIn: Vertrag mit LinkedIn und Kriterium der vernünftigen Erwartung. |
| Evaboot | Exportiert Sales-Navigator-Suchen mit einem Klick und sucht danach die Adresse. Gibt an, keine Datenbank zu nutzen und die Exporte pro Tag zu begrenzen. | Automatisierte Extraktion aus Sales Navigator, genau der Fall, den der Vertrag mit LinkedIn adressiert. |
| PhantomBuster | Automatisiert Aktionen und Extraktionen auf LinkedIn mit der Sitzung des Nutzers. | Der eigene Blog spricht von einer Grauzone und überlässt die Verantwortung für die Nutzung dem Nutzer. |
| Waalaxy | Kaskade von Anbietern (BetterContact, FullEnrich, dann Dropcontact laut eigenem Artikel vom Januar 2026). | Man muss der Person sagen können, woher die Adresse stammt (Art. 14), was die Kaskade erschwert. |
| Lusha | Community von Nutzern, die ihre E-Mail-Signaturen teilen, lizenzierte Verzeichnisse, öffentliche Quellen. Gibt an, keine sozialen Netzwerke zu extrahieren. | Stützt sich auf das berechtigte Interesse, mit Entfernungsformular und Unterdrückungsliste. |
| Apollo | Netzwerk von Beitragenden, Crawling des öffentlichen Webs und Drittanbieter. | Stützt sich auf das berechtigte Interesse. Bereits exportierte Daten bleiben laut Anbieter in der Verantwortung des Kunden. |
| Kaspr | Erweiterung, die Kontaktdaten von LinkedIn-Profilen anzeigt. | Geldbuße der CNIL von 240.000 Euro (5. Dezember 2024) für die Erhebung von Profilen mit eingeschränkter Sichtbarkeit. |
| Proxycurl, ProAPIs | Dienste zur Extraktion von LinkedIn-Profilen. | Von LinkedIn auf vertraglicher Grundlage verklagt (Proxycurl im Januar 2025, ProAPIs im Oktober 2025). |
In der Praxis sind einige gezielte öffentliche Profile, die rasch mit einem Herkunftshinweis kontaktiert werden, im Hinblick auf das Merkblatt von 2026 vertretbar, was im Einzelfall zu beurteilen ist. Ganze extrahierte Listen, die anschließend in einer automatischen Sequenz versendet werden, sind angreifbar: Nichts prüft dabei die Ablehnungssignale. Die Speicherung ohne ersten Kontakt wird dort zur Regel.
Löst die Adressverifizierung das Problem?
Nein. Ein SMTP-Test versendet keine E-Mail. Die Adresse wurde aber bereits aus personenbezogenen Daten erzeugt, daher müssen Rechtsgrundlage und Information der Person zuvor geklärt werden. Die Verifizierung begrenzt Bounces und sagt nichts über die Konformität aus.
Technisch gesehen kommt eine erratene Adresse auf einer Domain, die dieses Postfach nicht hat, mit dem Fehler 550 5.1.1 zurück (Empfänger unbekannt, Code definiert durch RFC 3463), gemeldet über einen Unzustellbarkeitsbericht: Das ist ein Hard Bounce (hard bounce). Mehrfache Versuche mit Varianten erzeugen sie am Fließband. Gmail und Outlook beziehen wie andere Mailbox-Anbieter diese Bounces in die sender reputation der Absenderdomain ein; die Auswirkungen zeigen sich anschließend in den Google Postmaster Tools. Der übliche Einwand „Können wir nicht einfach hinterher filtern?“ läuft ins Leere: Der Bounce ist bereits gezählt, wenn man ihn bemerkt.
Eine weitere Falle sind Catch-all-Domains: Sie akzeptieren jede an die Domain adressierte Nachricht. Eine erratene Adresse wirkt dort im Test gültig, ohne Garantie, dass ein Mensch sie liest. Die Funktionsweise von Catch-all erklärt, warum diese Adressen in einer seriösen list hygiene gesondert behandelt werden. E-Mail-Finder vs. E-Mail-Verifizierer erläutert den Unterschied zwischen dem Finden und dem Verifizieren einer Adresse.
Prüfen Sie vor der nächsten Kampagne auf einer rekonstruierten Basis eine Stichprobe von 200 Adressen und vergleichen Sie deren Hard-Bounce-Rate mit der Ihrer direkt bei den Personen erhobenen Adressen.
Eine erratene Adresse bleibt der Name von jemandem.