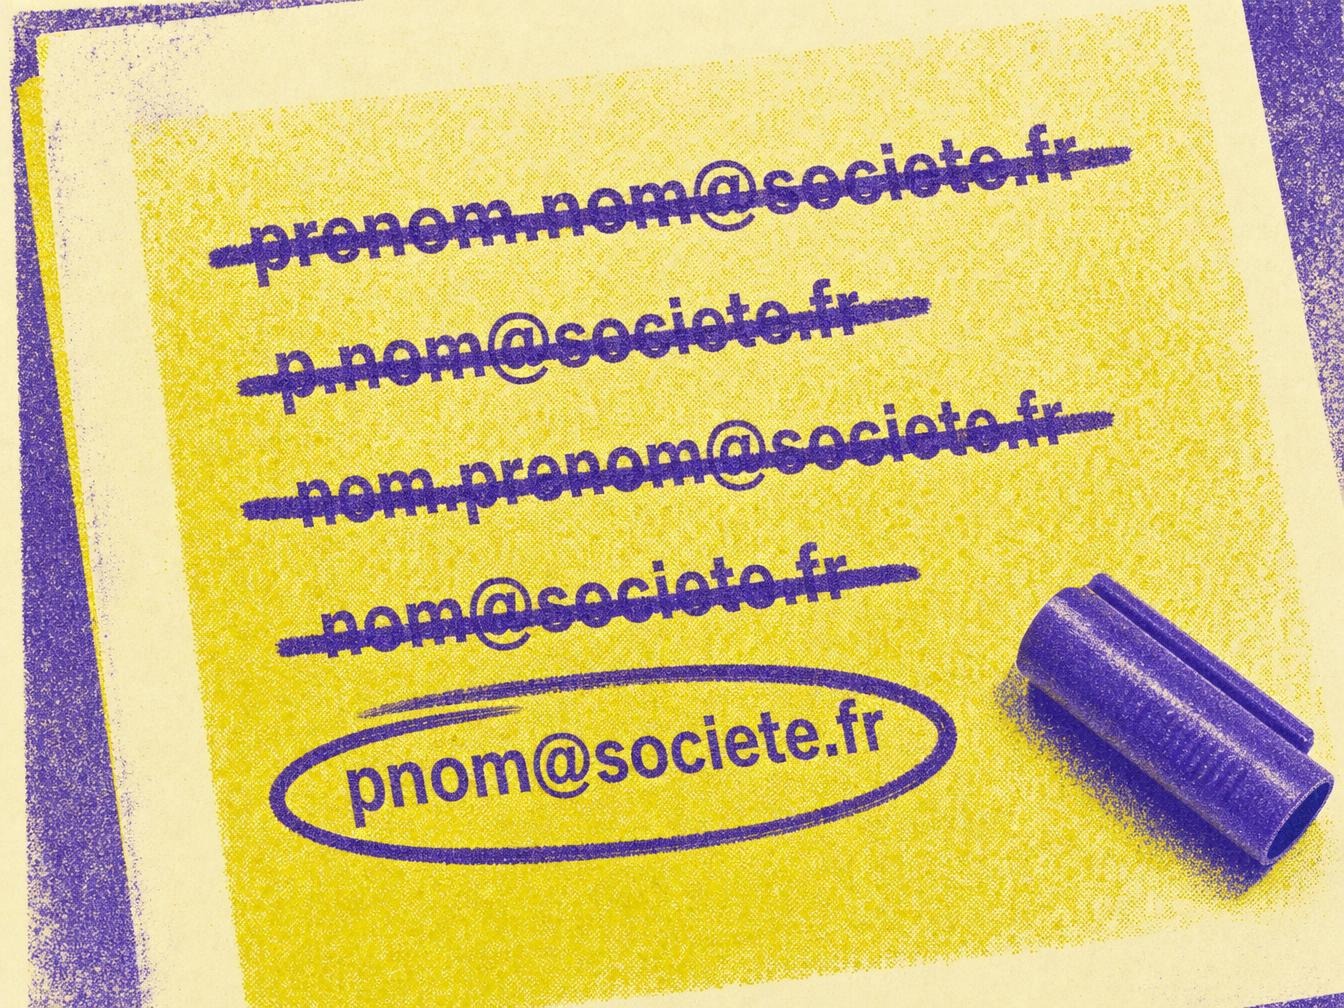
nombre.apellido@, n.apellido@, apellido.nombre@: ¿cuántas variantes prueba una herramienta de prospección antes de que una dirección responda? ¿Sabe algo de ello la persona a la que se dirige? Para el remitente, el síntoma es conocido: campañas que acaban en spam sin que nadie sepa por qué, con una tasa de hard bounce que sube en los contactos «adivinados» en lugar de recopilados.
El consentimiento previo no se exige de entrada. En su ficha del 16 de octubre de 2026, la CNIL admite el interés legítimo para reconstruir una dirección profesional, caso por caso: la persona debe poder esperarlo y la dirección solo se conserva si se produce un primer contacto efectivo en un plazo razonable. Una oposición cierra la puerta de forma definitiva. Sin estas condiciones, quedan el consentimiento o la abstención.
La reconstrucción de direcciones según la CNIL
Dos direcciones públicas de una misma empresa siguen el esquema «nombre.apellido@empresa.fr»; el tercer miembro del equipo no ha publicado ninguna. Aplicar el esquema a su nombre es la reconstrucción de direcciones. La CNIL la describe como deducir una dirección a partir del nombre de una persona y de su empleador.
La ficha, titulada «Reconstitution d’adresses électroniques professionnelles : dans quel cadre est-ce autorisé ?», cita dos usos: una base de prospección o un contacto puntual en relaciones institucionales. Un nombre asociado a un empleador identifica a alguien, así que se aplica el RGPD (vigente desde el 25 de mayo de 2018).
¿Por qué no se impone el consentimiento de entrada?
La base jurídica más natural es el interés legítimo, artículo 6.1.f del Reglamento (UE) 2016/679, el RGPD. La reconstrucción sirve a un tratamiento principal, a menudo la prospección B2B, y puede apoyarse en la misma base. La CNIL fija un límite en una fórmula:
«ni automática ni sistemática» (CNIL, ficha del 16 de octubre de 2026)
El análisis pondera el interés real de la organización frente a la afectación de los derechos de la persona, y después pregunta qué puede esperar razonablemente esa persona. Se hace caso por caso y la organización debe poder justificarlo.
La ficha ofrece un método de análisis, no un baremo. El análisis de la prospección B2B de Growth Hacker trata las llamadas en frío y los emails adivinados desde el punto de vista de la prospección; este artículo se queda en la reconstrucción en sí.
Cuando la persona no espera que la contacten así
Un formulario de contacto en lugar de una dirección. Un perfil cuyos ajustes de privacidad se han reforzado.
La CNIL ve en ello señales de rechazo. Una persona sin presencia en línea identificable, o que ha protegido sus datos de contacto y remite a un formulario, no puede esperar razonablemente que se reconstruya su dirección. A priori, queda fuera. Estas señales se comprueban antes de generar la dirección, es decir, antes de cualquier envío.
Queda una zona gris: un perfil a medio rellenar, una dirección publicada en 2019 y nunca actualizada. Ningún umbral mecánico resuelve estos casos.
Conservación, información y oposición
La dirección solo se conserva si se produce un «primer contacto efectivo» en un plazo razonable. La ficha del 16 de octubre de 2026 no cifra ese plazo. Quien prospecta fija entonces su propia duración de purga para las direcciones que se quedan sin respuesta, y la documenta.
En cuanto a la información, la dirección no se ha obtenido de la propia persona: según el RGPD, el artículo 14.3.b obliga a decirle de dónde procede el dato y cómo oponerse, a más tardar en la primera comunicación. El primer email de la secuencia es el último momento posible; el artículo 14.3.a fija en cualquier caso un máximo de un mes. Una frase como «tu dirección se ha deducido del formato de las direcciones de tu empresa» basta para nombrar el origen, y debe ir acompañada del modo de rechazarlo.
La oposición, derecho reconocido por el artículo 21 del RGPD para la prospección, excluye a la persona de toda reconstrucción futura, sin que tenga que justificarse. Por eso no basta con borrar la dirección: el mismo esquema la regeneraría en la siguiente importación. Una ficha hermana de la CNIL, «Reconstitution d’adresses électroniques professionnelles : quels sont vos droits ?», se dirige a las personas afectadas, y conviene leer los dos textos juntos. La condición práctica de esta garantía es una lista de oposición permanente, reducida a lo estrictamente necesario para reconocer a la persona. Las administraciones tienen una base propia, la «misión de interés público» (artículo 6.1.e), con las mismas garantías.
El mensaje que se envía después
El envío depende de las normas de prospección: para un profesional, el artículo L.34-5 del Código francés de Correos y Comunicaciones Electrónicas regula el envío, y la CNIL no exige consentimiento previo si el mensaje guarda relación con su función, siempre que se le informe y se le deje una baja sencilla. Nuestro artículo sobre el RGPD en el email marketing detalla la prueba y la baja.
En España, el envío se rige por el artículo 21 de la LSSI, que prohíbe las comunicaciones comerciales por correo electrónico no solicitadas ni autorizadas previamente, salvo para clientes que hayan contratado productos o servicios similares. El artículo 19 de la LOPDGDD presume el interés legítimo para tratar los datos de contacto profesional de quienes trabajan en una persona jurídica, con requisitos, pero un dictamen de la autoridad catalana de protección de datos (2021) indica que sirve para localizar a la persona y que el envío comercial se analiza bajo la LSSI. La ficha de la CNIL no modifica esta regla española.
La mención de origen cabe en una línea, por ejemplo: «Tu dirección se ha deducido del formato de las direcciones públicas de tu empresa; responde STOP para no volver a ser contactado». Si la secuencia mide también las aperturas mediante píxel, la recomendación de la CNIL sobre los píxeles de seguimiento de apertura pone sus propias condiciones, distintas de las de la reconstrucción.
El caso de LinkedIn Sales Navigator
Sales Navigator muestra el nombre de una persona y su puesto en una empresa, sin dirección de email. La herramienta por sí sola no reconstruye nada. Las extensiones conectadas a ella extraen los perfiles y adivinan la dirección.
Ahí aparecen dos obstáculos. Las condiciones de uso de LinkedIn prohíben la extracción automatizada. Y los criterios de la ficha se aplican a cada persona extraída. La CNIL sancionó a la empresa Kaspr el 5 de diciembre de 2024 (240.000 euros, decisión hecha pública el 19 de diciembre) por haber recopilado los datos de contacto de miembros de LinkedIn que habían restringido su visibilidad. Según la CNIL, esa recopilación excedía lo que los miembros de una red profesional pueden esperar razonablemente: es la misma lógica de expectativa razonable que la de la ficha. El marco jurídico del scraping de datos sociales se trata en un artículo aparte.
La responsabilidad se reparte. El editor de una extensión o de un servicio de búsqueda de direcciones decide por sí mismo recopilar y conservar los datos de contacto de las personas objetivo. En la decisión Kaspr, la CNIL lo trata como responsable de ese fichero y le reprocha la ausencia de una base jurídica válida y una información tardía a las personas, además de considerar excesiva la conservación de los datos. El equipo comercial que la usa sigue siendo responsable de sus propios envíos: justifica su interés legítimo e informa a la persona desde el primer mensaje. El contrato firmado con la herramienta no traslada ninguna de estas obligaciones. La decisión Kaspr es la única sanción de la CNIL citada aquí y apunta al editor de la herramienta. El riesgo contractual viene de otro lado: LinkedIn ha demandado a proveedores de extracción. Proxycurl tuvo que eliminar los datos obtenidos y cesar el acceso por orden judicial permanente; ProAPIs fue acusada en octubre de 2025 de haber creado millones de cuentas falsas para aspirar perfiles.
Las herramientas que reconstruyen o extraen direcciones no son todas iguales. La tabla recoge lo que cada editor dice de su método en sus propias páginas (consultado el 21 de octubre de 2026), salvo en el caso de Kaspr, Proxycurl y ProAPIs, documentados más arriba. Ninguna es ilegal por naturaleza: la fragilidad depende del origen del dato y del uso que haga quien envía. La ficha de la CNIL no cita ninguna de estas herramientas.
| Herramienta | Cómo se obtiene la dirección | Punto de fragilidad |
|---|---|---|
| Hunter | Deduce la dirección a partir del formato de la empresa y de direcciones encontradas en la web pública; afirma no utilizar ninguna base de terceros. | Declara una lista de supresión: una dirección retirada no vuelve ni por recopilación ni por deducción. El usuario sigue siendo responsable de su uso. |
| Dropcontact | Genera y prueba las direcciones con sus propios algoritmos, sin base de terceros según el editor. | Argumento de cumplimiento del editor, no verificado. Los criterios de la ficha se aplican a quien la utiliza. |
| lemlist | Busca la dirección en cascada entre varios proveedores. Su extensión de Chrome envía a una campaña los perfiles de una búsqueda de Sales Navigator. | El origen del dato se pierde en la cascada. La extensión choca con las condiciones de LinkedIn. |
| Snov.io | Extensión de Chrome sobre los perfiles y las búsquedas de Sales Navigator, deducción por formato de dirección y posterior verificación, con una base anunciada de 500 millones de direcciones. | Extracción desde LinkedIn: condiciones de LinkedIn y criterio de expectativa razonable. |
| Evaboot | Exporta con un clic las búsquedas de Sales Navigator y luego busca la dirección. Dice no utilizar ninguna base de datos y limitar las exportaciones diarias. | Extracción automatizada de Sales Navigator, el caso al que apuntan las condiciones de LinkedIn. |
| PhantomBuster | Automatiza acciones y extracciones en LinkedIn con la sesión del usuario. | Su propio blog habla de zona gris y deja la responsabilidad del uso en manos del usuario. |
| Waalaxy | Cascada de proveedores (BetterContact, FullEnrich y luego Dropcontact según su artículo de enero de 2026). | Hay que poder decirle a la persona de dónde viene la dirección (art. 14), algo que la cascada complica. |
| Lusha | Comunidad de usuarios que comparten sus firmas de email, directorios con licencia, fuentes públicas. Dice no extraer datos de las redes sociales. | Se apoya en el interés legítimo, con formulario de retirada y lista de supresión. |
| Apollo | Red de colaboradores, exploración de la web pública y proveedores terceros. | Se apoya en el interés legítimo. Los datos ya exportados quedan, según el editor, bajo la responsabilidad del cliente. |
| Kaspr | Extensión que muestra los datos de contacto de los perfiles de LinkedIn. | Multa de 240.000 euros de la CNIL (5 de diciembre de 2024) por la recopilación de perfiles con visibilidad restringida. |
| Proxycurl, ProAPIs | Servicios de extracción de perfiles de LinkedIn. | Demandados por LinkedIn en el terreno contractual (Proxycurl en enero de 2025, ProAPIs en octubre de 2025). |
En la práctica, unos pocos perfiles públicos bien elegidos, contactados rápido con una mención de origen, siguen siendo defendibles a la luz de la ficha de 2026, a valorar caso por caso. Las listas enteras extraídas y enviadas en secuencia automática son frágiles: nada en ellas comprueba las señales de rechazo. Y la conservación sin primer contacto acaba convirtiéndose en la norma.
¿Resuelve la verificación de direcciones el problema?
No. Un test SMTP no envía ningún email, pero la dirección ya se ha generado a partir de datos personales, así que la base jurídica y la información a la persona siguen pendientes de establecerse. La verificación limita los rebotes y no dice nada sobre el cumplimiento normativo.
En el plano técnico, una dirección adivinada en un dominio que no tiene ese buzón devuelve un error 550 5.1.1 (destinatario desconocido, código definido por la RFC 3463), notificado mediante un informe de no entrega: es un hard bounce. Los intentos multiplicados por variantes los generan en cadena. Gmail y Outlook, como los demás proveedores de correo, suman estos rebotes a la sender reputation del dominio remitente, y los efectos se leen después en Google Postmaster Tools. La objeción habitual, «¿no podemos filtrar después?», no se sostiene: cuando detectas el rebote, ya se ha contabilizado.
Otra trampa son los dominios catch-all, que aceptan cualquier mensaje dirigido al dominio. Una dirección adivinada parece válida en el test sin que nada garantice que una persona la lea. El funcionamiento de los catch-all explica por qué estas direcciones se mantienen aparte en una list hygiene seria. Email Finder vs Email Verifier detalla la diferencia entre encontrar una dirección y verificarla.
Antes de la próxima campaña sobre una base reconstruida, pasa una muestra de 200 direcciones por la verificación y compara su tasa de hard bounce con la de las direcciones que recopilaste directamente de las personas.
Una dirección adivinada sigue siendo el nombre de alguien.