Un servidor de empresa que responde «250 OK» a tu comando SMTP DATA todavía no ha colocado el mensaje en un buzón. Microsoft 365 puede enviarlo a cuarentena, donde, según la política, solo el administrador puede liberarlo. También puede depositarlo en la carpeta del usuario según una regla que nunca leerás. Tu herramienta de emailing muestra «entregado». El open rate se desploma en el segmento B2B. El inbox placement depende del tipo de destinatario. En B2B, la clasificación depende de la empresa destinataria. En B2C, un webmail juzga la sender reputation y el engagement. Por eso, la medición y la lista se ajustan segmento por segmento.
¿Qué pasa con un email aceptado por el servidor de la empresa?
A menudo atraviesa dos filtros antes del buzón: la pasarela de seguridad de la empresa y, después, la propia mensajería. Toma un mensaje dirigido a nombre.apellido@empresa.es. El MX record del dominio señala la primera parada. Puede apuntar a un servicio alojado como Microsoft 365 o Google Workspace. También puede apuntar a un servidor propio o a una pasarela de seguridad, un filtro colocado delante de la mensajería para analizar el correo antes de que llegue al buzón (Proofpoint y Mimecast son ejemplos conocidos). Cuando el MX apunta a un filtro de ese tipo (con Exchange Online Protection detrás, por ejemplo), el mensaje llega a Microsoft 365 con la dirección IP del último salto, la del filtro. La opción Enhanced Filtering for Connectors existe para restituir la IP de origen y recuperar algunos fallos de firma DKIM provocados por los filtros que modifican el mensaje.
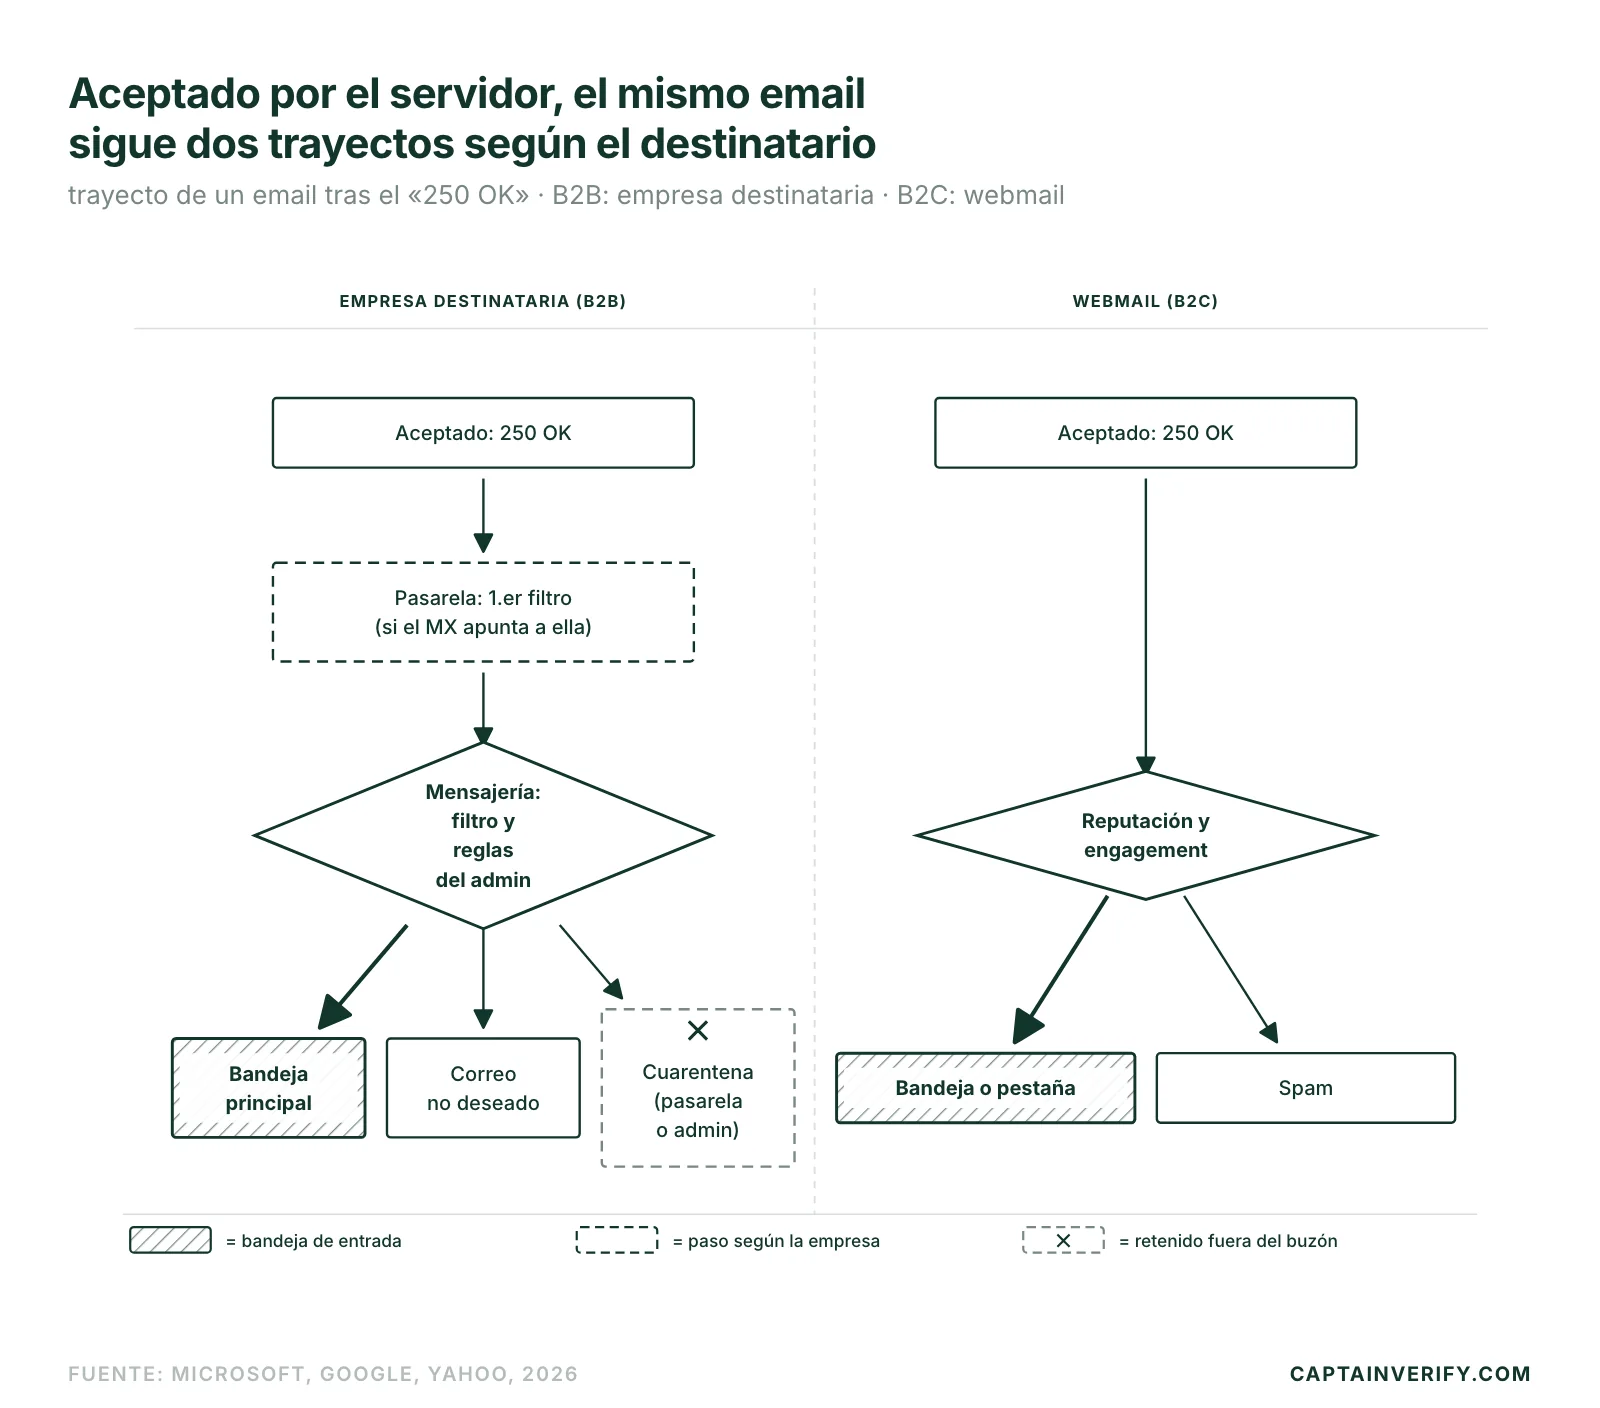
Un mensaje aceptado puede, por tanto, ser juzgado dos veces: por la pasarela y después por la mensajería que hay detrás, cada una con sus reglas. Para saber qué mensajería usa cada empresa, el artículo sobre los proveedores de mensajería que utilizan las empresas ofrece el panorama.
«Aceptado por el servidor» y «visible para el destinatario» son dos eventos distintos, y el segundo depende del filtrado local.
Lo que el administrador puede cambiar sin avisarte
La cuarentena de un tenant de Microsoft 365 pertenece al administrador. Las políticas de cuarentena definen qué puede hacer el usuario con sus mensajes retenidos y si recibe notificaciones, enviadas con una frecuencia que va de 4 horas a una semana. Un mensaje clasificado como phishing de alta confianza va siempre a cuarentena. El usuario no puede liberarlo por sí mismo: solo puede solicitar su liberación (documentación de Microsoft sobre las políticas de cuarentena). El malware sigue la misma regla, sin ajuste posible. Un mensaje retenido por una política antispam permanece 15 días en cuarentena por defecto, 30 días con las políticas predefinidas Standard y Strict; transcurrido ese plazo, desaparece definitivamente. Un administrador también puede elegir la carpeta de correo no deseado en lugar de la cuarentena: el mismo mensaje llega entonces al spam del usuario, sin notificación.
La lista de autorización y bloqueo del tenant, la Tenant Allow/Block List, se configura en el portal de Microsoft Defender, en security.microsoft.com (Email & collaboration > Policies & rules > Threat policies > Tenant Allow/Block Lists). Las entradas de bloqueo prevalecen sobre las de autorización. Un enlace o un dominio bloqueado dentro de un mensaje puede hacer que se clasifique como phishing de alta confianza, aunque el remitente sea legítimo. En Google Workspace, el ajuste «Spam» de la consola de administración ofrece una «Lista de direcciones IP permitidas» y una «Lista de remitentes aprobados». El administrador puede autorizar direcciones IP y aprobar remitentes cuyos mensajes eluden los filtros antispam de Gmail. También puede enviar ciertos mensajes a cuarentena para su revisión. Un destinatario aprobado puede, aun así, ver el aviso «Este correo parece sospechoso».
Mismo email, dos empresas, dos destinos: cuarentena en una, bandeja principal en la otra. Ningún test predice una configuración que solo conoce el administrador. Un buzón de prueba solo muestra un caso.
Safe Links y los enlaces reescritos
Safe Links, función de Microsoft Defender for Office 365, analiza las URL durante el enrutamiento, reescribe los enlaces de los mensajes entrantes y vuelve a comprobar la dirección en el momento del clic. Solo procesa los formatos HTTP, HTTPS y FTP, no protege los mensajes en formato RTF e ignora los mensajes firmados con S/MIME. Sin una política de Safe Links configurada, la protección predefinida «Built-in protection» ya cubre a todos los destinatarios de una organización que tenga al menos una licencia de Defender for Office 365. El enlace reescrito adopta la forma de una dirección en safelinks.protection.outlook.com, visible en el código fuente del mensaje: el destinatario ya no lee el enlace que tú insertaste.
En cuanto al retraso, con la opción recomendada, un mensaje que contiene URL permanece retenido hasta que termina el análisis y, por tanto, llega más tarde. Del lado del administrador, una lista «Do not rewrite the following URLs» prevé excepciones, con 3 comodines (*) como máximo por entrada; Teams y las aplicaciones web de Office no la reconocen. Si el dominio de tu enlace de tracking figura en una lista de bloqueo del tenant, el mensaje entero corre el riesgo de ir a cuarentena.
Cómo clasifican Gmail, Yahoo y los webmails franceses en B2C
Gmail publica umbrales cuantificados para los remitentes hacia @gmail.com. Desde el 1 de febrero de 2024, todos los remitentes hacia cuentas personales de Gmail deben mantener la tasa de spam que muestra Postmaster Tools por debajo del 0,3 %. Los que superan los 5.000 mensajes diarios deben, además, publicar DMARC (basta una política p=none), alinear el dominio del remitente con SPF o DKIM y ofrecer la baja con un solo clic. Google precisa el objetivo real:
«Mantén las tasas de spam indicadas en Postmaster Tools por debajo del 0,10 % y evita alcanzar una tasa de spam del 0,30 % o más.»
Las directrices de Google para remitentes añaden requisitos técnicos. La conexión debe pasar por TLS con un registro PTR válido y las claves DKIM son de 1024 bits o más (se recomiendan 2048 bits). Google puede rechazar un mensaje no autenticado con el error 5.7.26. Yahoo aplica sus normas desde febrero de 2024 con el mismo límite del 0,3 % y añade un detalle útil para los equipos que calculan su complaint rate: su tasa de spam se calcula sobre el correo entregado en la bandeja de entrada. El Sender Hub de Yahoo advierte también de que escribir a usuarios que no leen los mensajes o que los marcan como spam degrada las métricas de entrega y la reputación. Yahoo pide además tramitar las bajas en un plazo de 2 días.
Para Orange, SFR, Free y La Poste, solo los buzones de prueba muestran lo que ocurre allí. Las cuotas de mercado de estos servicios figuran en el análisis de los webmails que dominan el mercado.
Medir: un conjunto de buzones de prueba por tipo de destinatario
Un único seed testing mezclado da un promedio que no describe ninguno de los dos mundos. Es mejor separar los conjuntos:
- Abre buzones de prueba B2C en Gmail, Outlook.com, Yahoo Mail y en un proveedor de acceso francés como Orange o Free.
- Monta buzones de prueba B2B en un tenant de Microsoft 365 con Exchange Online Protection y en un dominio de Google Workspace del que seas administrador, para leer la cuarentena desde dentro.
- Envía el mismo mensaje a ambos conjuntos y anota dónde aterriza: bandeja principal, pestaña, spam o cuarentena.
- Consulta Postmaster Tools solo para Gmail. Para el resto, revisa los NDR y los deferrals del servidor de envío.
El cuarto punto tiene un límite: los datos de Postmaster Tools solo se aplican a los mensajes enviados a cuentas personales de Gmail, las de @gmail.com o @googlemail.com. Los destinatarios alojados en Google Workspace no aparecen ahí. Postmaster Tools muestra, entre otros datos, la tasa de spam y la reputación del dominio. La guía de configuración de Google Postmaster detalla la instalación.
La lista: catch-all y bajas en B2B, direcciones abandonadas en B2C
Un dominio de empresa en catch-all acepta cualquier dirección; el servidor no dice nada sobre la existencia real del buzón. La tasa de hard bounce sigue siendo engañosamente baja. Las direcciones de empleados que se han ido plantean el mismo problema: unas veces un rechazo claro, otras un alias que sigue absorbiendo el correo. El artículo sobre los emails catch-all explica cómo funciona un dominio así. Un rechazo de Microsoft 365 en la puerta vuelve en el NDR con el Enhanced Status Code 5.4.1. Tiene su propia página: error SMTP 550 5.4.1.
En B2C domina el riesgo inverso. La lista envejece por desinterés: direcciones abandonadas y buzones que llevan meses sin abrirse. Yahoo describe a estos destinatarios como perjudiciales para la reputación. Ningún rebote los delata, solo la ausencia de interacción.
El envío: repartir el volumen y vigilar los enlaces
Un lote de 200 direcciones de una misma empresa cae en un único servidor: repártelo. Hacia Gmail, donde el umbral de 5.000 mensajes diarios activa la exigencia de DMARC, Google pide aumentar el volumen de forma progresiva y vigilar las respuestas del servidor. La tasa de spam y la reputación del dominio de envío se siguen en paralelo. Un exceso de cuota suele señalarse con el código 4.7.28, tras el cual Google aconseja suspender el envío al menos 10 minutos. En cuanto al contenido, la pasarela examinará un dominio de enlace dudoso, y Safe Links también. El artículo sobre el inbox placement en gran volumen reúne los factores comunes a los dos mundos. La prospección en frío tiene su propia guía: cold email B2B.
Toma una muestra del segmento B2B y otra del segmento B2C. Pásalas por la verificación de direcciones antes de la próxima campaña y compara después las dos tasas de hard bounce antes de enviar el resto.