
Abres el correo el lunes por la mañana. Un email sin texto, con el asunto «Report domain: example.com Submitter: google.com Report-ID: 4821730956173204811» y un .zip adjunto. No hay ningún mensaje de error. Sin embargo, alguien acaba de escribirte sobre tu dominio.
Ese archivo es un informe DMARC agregado en el formato XML que define la RFC 7489 (2015), sustituida en mayo de 2026 por la RFC 9990 en lo que respecta al informe agregado. Enumera, para un día, cada dirección IP que ha enviado correo con tu dominio, el número de mensajes y el resultado de SPF y de DKIM. Para saber si todo va bien, fíjate en 3 campos: source_ip, count y la pareja dkim/spf. A continuación tienes un ejemplo completo con 2 registros, decodificado línea a línea, con las bases del protocolo DMARC a medida que aparecen las etiquetas.
Qué recibes en tu bandeja de entrada
Los informes van a la dirección declarada en la etiqueta rua del registro DNS _dmarc. Cada servidor receptor que ha visto pasar correo de tu dominio envía uno al día, según la documentación de Google Workspace. Según el volumen y el número de dominios destinatarios, pueden llegar a cientos de informes diarios. Por eso Google recomienda una bandeja o un grupo dedicado a estos informes.
Un informe de Google se reconoce por su asunto «Report domain» y por el nombre del adjunto:
Asunto: Report domain: example.com Submitter: google.com Report-ID: 4821730956173204811
Adjunto: google.com!example.com!1794096000!1794182399.zip
El nombre del archivo sigue la convención de la RFC 7489, que recoge la RFC 9990: receptor, dominio afectado, inicio y fin del período en timestamp Unix, separados por signos de exclamación, con un identificador opcional. Las RFC prevén la extensión .xml o .xml.gz; algunos receptores, Google entre ellos, envían un archivo .zip. El adjunto contiene un XML comprimido. Haz doble clic o ejecuta unzip (gunzip para un .gz) en un terminal: sale un archivo .xml que se lee en cualquier editor de texto.
El archivo descomprimido, completo
Este informe está construido para el artículo: dominio ficticio example.com, direcciones IP reservadas para documentación (RFC 5737) y valores inventados. No contiene ningún dato real. Sigue el esquema de la RFC 7489; algunos emisores omiten campos opcionales. La RFC 9990 añade elementos nuevos.
<?xml version="1.0" encoding="UTF-8" ?>
<feedback>
  <version>1.0</version>
  <report_metadata>
    <org_name>google.com</org_name>
    <email>noreply-dmarc-support@google.com</email>
    <report_id>4821730956173204811</report_id>
    <date_range>
      <begin>1794096000</begin>
      <end>1794182399</end>
    </date_range>
  </report_metadata>
  <policy_published>
    <domain>example.com</domain>
    <adkim>r</adkim>
    <aspf>r</aspf>
    <p>none</p>
    <sp>none</sp>
    <pct>100</pct>
    <fo>0</fo>
  </policy_published>
  <record>
    <row>
      <source_ip>192.0.2.10</source_ip>
      <count>1842</count>
      <policy_evaluated>
        <disposition>none</disposition>
        <dkim>pass</dkim>
        <spf>pass</spf>
      </policy_evaluated>
    </row>
    <identifiers>
      <envelope_from>send.example.com</envelope_from>
      <header_from>example.com</header_from>
    </identifiers>
    <auth_results>
      <dkim>
        <domain>example.com</domain>
        <result>pass</result>
        <selector>selector1</selector>
      </dkim>
      <spf>
        <domain>send.example.com</domain>
        <scope>mfrom</scope>
        <result>pass</result>
      </spf>
    </auth_results>
  </record>
  <record>
    <row>
      <source_ip>203.0.113.77</source_ip>
      <count>37</count>
      <policy_evaluated>
        <disposition>none</disposition>
        <dkim>fail</dkim>
        <spf>fail</spf>
      </policy_evaluated>
    </row>
    <identifiers>
      <envelope_from>example.com</envelope_from>
      <header_from>example.com</header_from>
    </identifiers>
    <auth_results>
      <spf>
        <domain>example.com</domain>
        <scope>mfrom</scope>
        <result>fail</result>
      </spf>
    </auth_results>
  </record>
</feedback>
El archivo anotado, bloque a bloque
report_metadata: quién escribe y para qué período
<org_name>google.com</org_name>
<date_range><begin>1794096000</begin><end>1794182399</end></date_range>
Google es el autor del informe: todas las cifras que siguen describen lo que Gmail y Google Workspace han recibido, nada más. Los 2 números de date_range son segundos transcurridos desde el 1 de enero de 1970 a las 00:00 UTC. Aquí: del 8 de noviembre de 2026 a las 00:00 al 8 de noviembre de 2026 a las 23:59:59, es decir, 86.399 segundos. El comando date -u -r 1794096000 (macOS) o date -u -d @1794096000 (Linux) lo confirma.
policy_published: tu política, tal como la leyó el receptor
<p>none</p><sp>none</sp><adkim>r</adkim><aspf>r</aspf><pct>100</pct>Es tu registro DNS copiado en el informe. p fija la política: «none» no bloquea nada, «quarantine» manda a spam, «reject» rechaza. sp fija la de los subdominios. adkim y aspf valen r de relaxed, el modo por defecto de la RFC 7489: el dominio validado puede ser un subdominio del dominio visible. pct indica la parte de los mensajes a la que se aplica la política (etiqueta de la RFC 7489 que la RFC 9989 de mayo de 2026 clasifica entre las etiquetas históricas, a favor de una etiqueta t) y fo las opciones de informes de fallo. Si estos valores difieren de lo que publicaste, el registro ha cambiado desde entonces o vive en otro dominio.
record: una línea por fuente de envío
Cada bloque record agrupa los mensajes que comparten la misma IP y los mismos resultados. row lleva la dirección y el veredicto de alineación. identifiers recoge el dominio del campo From, el header_from, y también el de la dirección de sobre, envelope_from. auth_results detalla lo que SPF y DKIM han comprobado: dominio firmante (d= en la firma DKIM), selector que designa la clave pública usada y resultado bruto.
| Campo | Bloque | Qué dice | ¿Mirarlo? |
|---|---|---|---|
| org_name | report_metadata | Organización que ha generado el informe (google.com) | No |
| report_metadata | Dirección de contacto del receptor | No | |
| report_id | report_metadata | Identificador único del informe | No |
| date_range | report_metadata | Inicio y fin del período, en timestamp Unix | Sí, para comparar días |
| domain | policy_published | Dominio al que se aplica la política | No |
| p, sp | policy_published | Política del dominio y de los subdominios | Sí, una vez |
| adkim, aspf | policy_published | Alineación relaxed (r) o strict (s) para DKIM y SPF | No |
| pct, fo | policy_published | Parte de los mensajes sometida a la política, opciones de informes de fallo | No |
| source_ip | record > row | Dirección IP que ha enviado los mensajes | Sí |
| count | record > row | Número de mensajes de esta línea en el período | Sí |
| disposition | policy_evaluated | Acción aplicada por el receptor (valores posibles: none, quarantine, reject) | Sí |
| dkim, spf | policy_evaluated | Resultado DMARC de cada mecanismo, alineación incluida | Sí |
| reason | policy_evaluated | Motivo de una excepción: forwarded, sampled_out, trusted_forwarder, mailing_list, local_policy u other | Si aparece |
| envelope_from | identifiers | Dominio de sobre (MAIL FROM) del mensaje | Si SPF falla |
| header_from | identifiers | Dominio visible en el campo From | No |
| domain (dkim) | auth_results | Dominio que ha firmado el mensaje (d=) | Si DKIM falla |
| selector | auth_results | Nombre de la clave DKIM usada | Si DKIM falla |
| result (dkim, spf) | auth_results | Resultado bruto antes de la alineación | Si el veredicto sorprende |
| domain, scope (spf) | auth_results | Dominio comprobado por SPF y su tipo (mfrom o helo) | Si SPF falla |
El veredicto en un minuto
Para cada record, repasa estos 3 puntos por orden:
- source_ip: ¿reconoces esta dirección? Ejecuta dig -x 192.0.2.10 +short para obtener su reverse DNS y compáralo con las herramientas de envío que utilizas.
- count: ¿cuántos mensajes? Una fuente con 1.842 mensajes pesa en tu reputación de envío. Una fuente desconocida con 37 mensajes apunta sobre todo a una declaración incompleta o a una suplantación.
- disposition, dkim y spf dentro de policy_evaluated: al menos uno de los dos mecanismos debe valer pass.
Primera línea del ejemplo: 192.0.2.10, 1.842 mensajes con dkim pass y spf pass. El DKIM está firmado con example.com y el selector «selector1», el SPF valida send.example.com, un subdominio que se alinea en relaxed. Tu ESP, la herramienta que envía tus campañas, está bien declarado. Nada que hacer.
Segunda línea: 203.0.113.77, 37 mensajes, fail en ambos. Nadie ha firmado esos mensajes con tu dominio y la IP no figura en ningún SPF. La disposición vale «none» porque la política publicada es «p=none»: Google no recibió ninguna instrucción de bloqueo, así que esos 37 mensajes no prueban que estés protegido.
La regla de decisión tiene 2 casos. Si el reverse DNS revela una de tus herramientas olvidada, añádela al SPF o activa su firma DKIM. Si la IP no corresponde a nada que uses, tienes un intento de suplantación (spoofing) o un relé desconocido. Vigila el count durante varios días. Google aconseja cambiar p=none por quarantine o reject cuando entiendas quién envía con tu dominio. Con la RFC 7489, la etiqueta «pct=» permitía avanzar por fases: 10, luego 50, luego 100.
Las 4 combinaciones DKIM x SPF
El mismo razonamiento vale para todas las líneas de un informe agregado. Se repiten 4 configuraciones, cada una con su lectura.
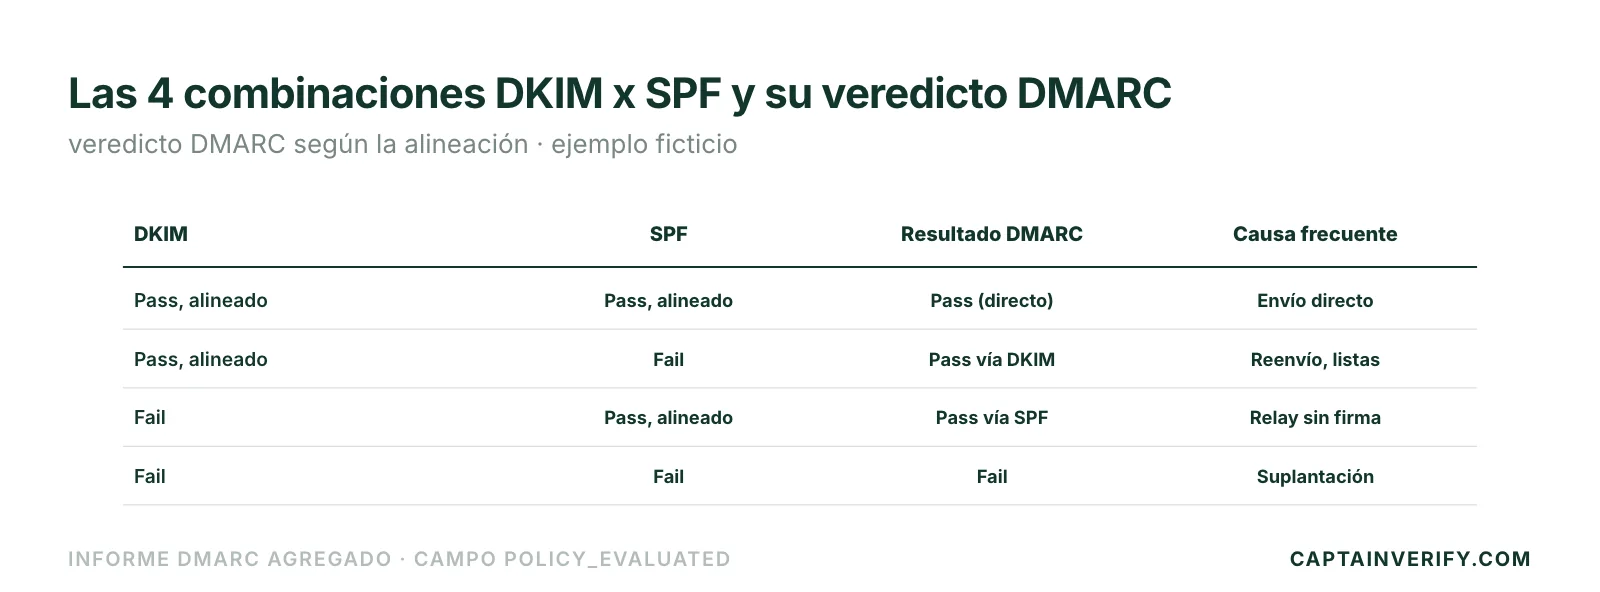
| DKIM | SPF | Resultado DMARC | Causa más frecuente |
|---|---|---|---|
| Pass, alineado | Pass, alineado | Pass | Envío directo desde la infraestructura declarada en el DNS |
| Pass, alineado | Fail | Pass, vía DKIM | Reenvío, lista de distribución, redirección de buzón |
| Fail | Pass, alineado | Pass, vía SPF | Relé que no firma el mensaje o firma rota por el camino |
| Fail | Fail | Fail | Suplantación del dominio o fuente de envío mal declarada en el DNS |
Solo la 4.ª fila exige una acción. Un caso se escapa de esta cuadrícula: un resultado pass en auth_results puede pasar a fail en policy_evaluated. DMARC compara el dominio validado con el header_from. Una herramienta que firma con el dominio de su proveedor, o que envía desde un pool de IP compartido con su propio dominio de sobre, pasa SPF y DKIM sin alinearse nunca. Con aspf=s, ni siquiera send.example.com se alinearía con example.com.
SPF en fallo pero DKIM correcto: no hay alarma
Un mensaje reenviado o redistribuido por una lista de distribución sale desde otra IP: el SPF falla, pero la firma DKIM viaja con el mensaje y mantiene el DMARC en verde. El receptor lo anota a veces en la línea, por ejemplo <reason><type>mailing_list</type></reason>. La documentación de Google menciona la aceptación de un mensaje no autenticado que ha superado la verificación ARC. Un SPF que falla en tus propias IP tiene otra causa, a menudo el límite de las 10 búsquedas DNS de SPF. En Gmail, desde el 1 de febrero de 2024, un dominio que envía más de 5.000 mensajes al día debe configurar SPF, DKIM y DMARC, y basta una política «none» (reglas de envío de Google). En Microsoft, los dominios que envían más de 5.000 emails al día hacia Outlook deben pasar SPF y DKIM además de DMARC desde el 5 de mayo de 2025; si no, los mensajes van a la carpeta «Junk» antes de un rechazo anunciado con el error «5.7.515» (anuncio de Microsoft Tech Community). El detalle de cada mecanismo está en SPF, DKIM y DMARC.
No recibo mis informes DMARC
¿No llega ningún archivo después de 48 horas? Comprueba estos 5 puntos por orden, del más frecuente al más discreto:
- El registro: dig TXT _dmarc.example.com +short debe devolver un único valor que empiece por «v=DMARC1». Con 2 registros DMARC, el receptor abandona el tratamiento (RFC 7489, regla que recoge la RFC 9989).
- La etiqueta: rua=mailto:dmarc@example.com. Para recibir los informes por email, la dirección se escribe con el prefijo «mailto:». Un punto y coma separa cada etiqueta.
- La dirección externa: si el buzón pertenece a otro dominio, ese dominio debe publicar un registro TXT de autorización. Nombre: example.com._report._dmarc.reports.example.net. Valor: «v=DMARC1;». Sin él, los receptores ignoran la dirección.
- El plazo: la RFC 7489 fijaba por defecto un intervalo de 86.400 segundos (etiqueta ri): 24 horas. La RFC 9989 pide informes al menos una vez al día. A eso se suma la propagación DNS. Espera 48 horas tras publicar el TXT antes de diagnosticar.
- El buzón: un adjunto .zip o .gz puede quedar bloqueado por un filtro o acabar en spam. Un buzón lleno rechaza los informes siguientes. Un buzón o grupo dedicado resuelve estos 2 casos.
Queda un último caso que no tiene arreglo: un receptor que no ha recibido ningún mensaje de tu dominio no tiene nada que informar. Un dominio que no envía nada a Google no recibirá ningún informe de Google.
Cuándo pasar a un analizador
La lectura manual basta mientras lleguen unos pocos archivos al día. Se vuelve insostenible a la escala que describe Google: cientos de informes diarios. La documentación recomienda entonces un servicio de terceros para recibir y analizar los informes. Un analizador como parsedmarc (código abierto en Python con licencia Apache 2.0, que alojas tú mismo) o un servicio gestionado como dmarcian hace el trabajo de esta guía por ti: descompresión, agrupación por IP, reverse DNS y evolución del count día a día. El software libre no cuesta nada, pero exige un servidor que administrar. Los servicios gestionados tienen cada uno su tarifa: comprueba el volumen incluido antes de redirigirles tus informes.
Un informe DMARC no dice nada del contenido de los mensajes ni de los dominios parecidos al tuyo. Los informes forenses (etiqueta ruf) son otro formato, que esta guía no cubre. La reputación en la bandeja de entrada se lee en otro sitio: Postmaster de Gmail para Google, el SNDS (Smart Network Data Services) para Microsoft. Estos puntos ciegos se detallan en lo que DMARC no puede hacer. La RFC 9989 ha cambiado varias etiquetas del DNS: las etiquetas DMARCbis enumeran las que conviene revisar. Para dejar de abrir los archivos a mano, el monitoreo de dominio lee de forma continua los informes DMARC y los registros DNS. También vigila la caducidad del dominio.
Una autenticación limpia no impide que una lista mal cuidada dispare la tasa de hard bounce y hunda la sender reputation. Pasa una muestra de tu próxima lista por verificación antes del envío.