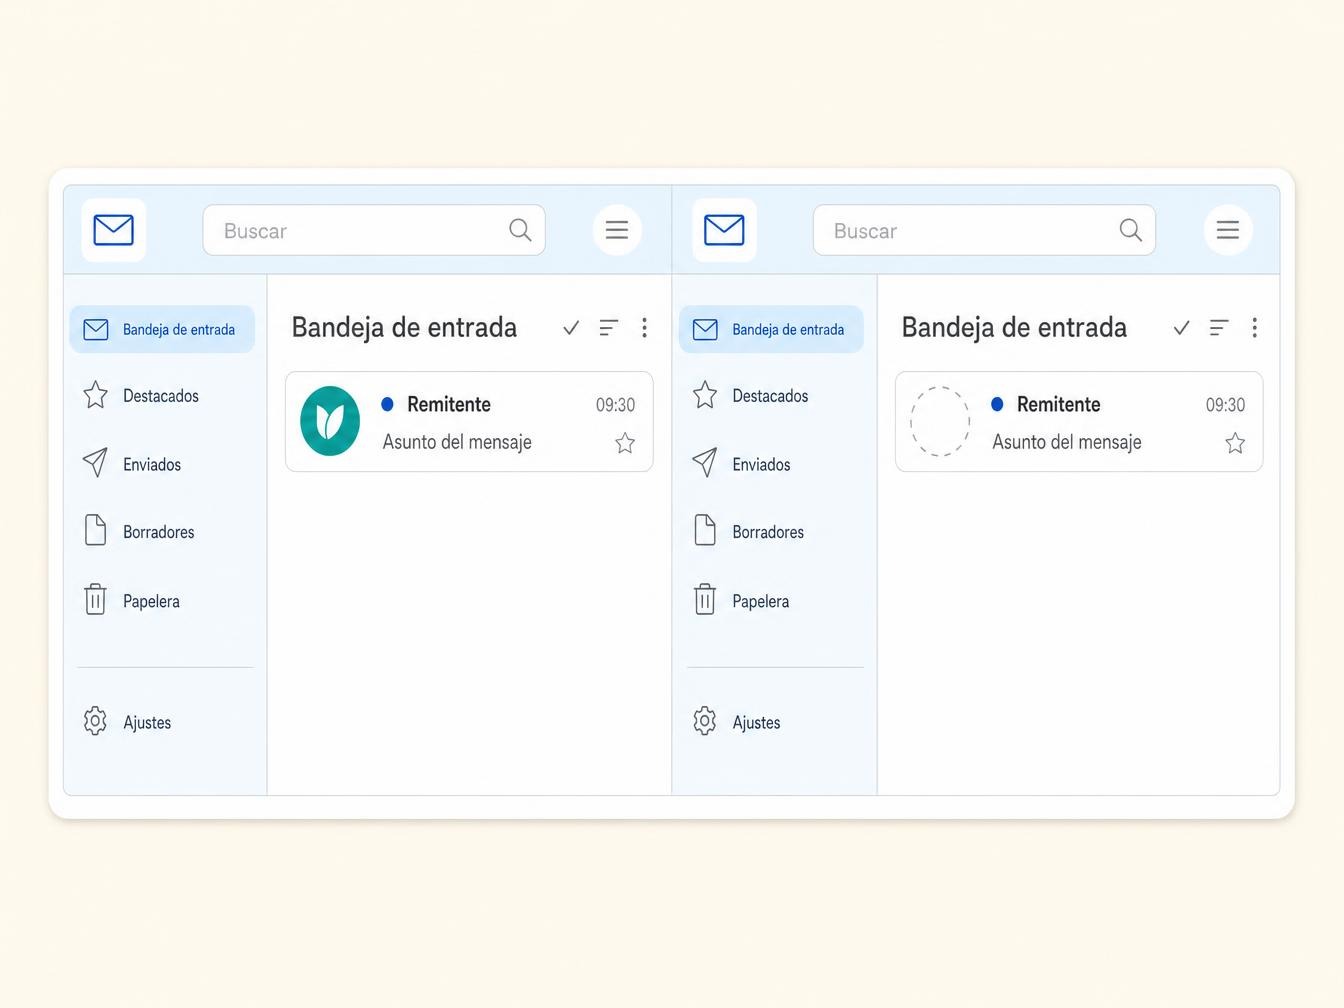
¿Por qué un logo publicado en el DNS se muestra en un destinatario y sigue invisible en otro, mientras la herramienta de email marketing indica «BIMI activo» en toda la lista? La respuesta está en una palabra que pocas guías detallan de verdad: self-asserted. Un registro BIMI self-asserted publica únicamente el archivo SVG del logo, sin certificado de marca asociado. El remitente se autodeclara legítimo, sin que ninguna autoridad de certificación confirme nada. El resultado final depende por completo del proveedor de correo que recibe el mensaje. Buena parte del mercado lo ignora directamente.
Qué contiene (y qué no contiene) un registro sin certificado
Un registro BIMI clásico publica dos recursos en el DNS: un enlace a un archivo SVG, el logo esperado en la bandeja de entrada, más un enlace a un archivo PEM que incluye el certificado de marca. El modo self-asserted elimina la segunda pieza. Solo queda el SVG. El remitente afirma por su cuenta que el logo y el dominio corresponden a la empresa que los reclama, sin que un tercero lo verifique. Aun así, el archivo debe respetar el formato que impone la especificación, un punto ya cubierto en detalle en la guía para crear el archivo SVG conforme a las specs de BIMI. Este modo no cuesta nada y no exige ningún trámite ante una autoridad de certificación.
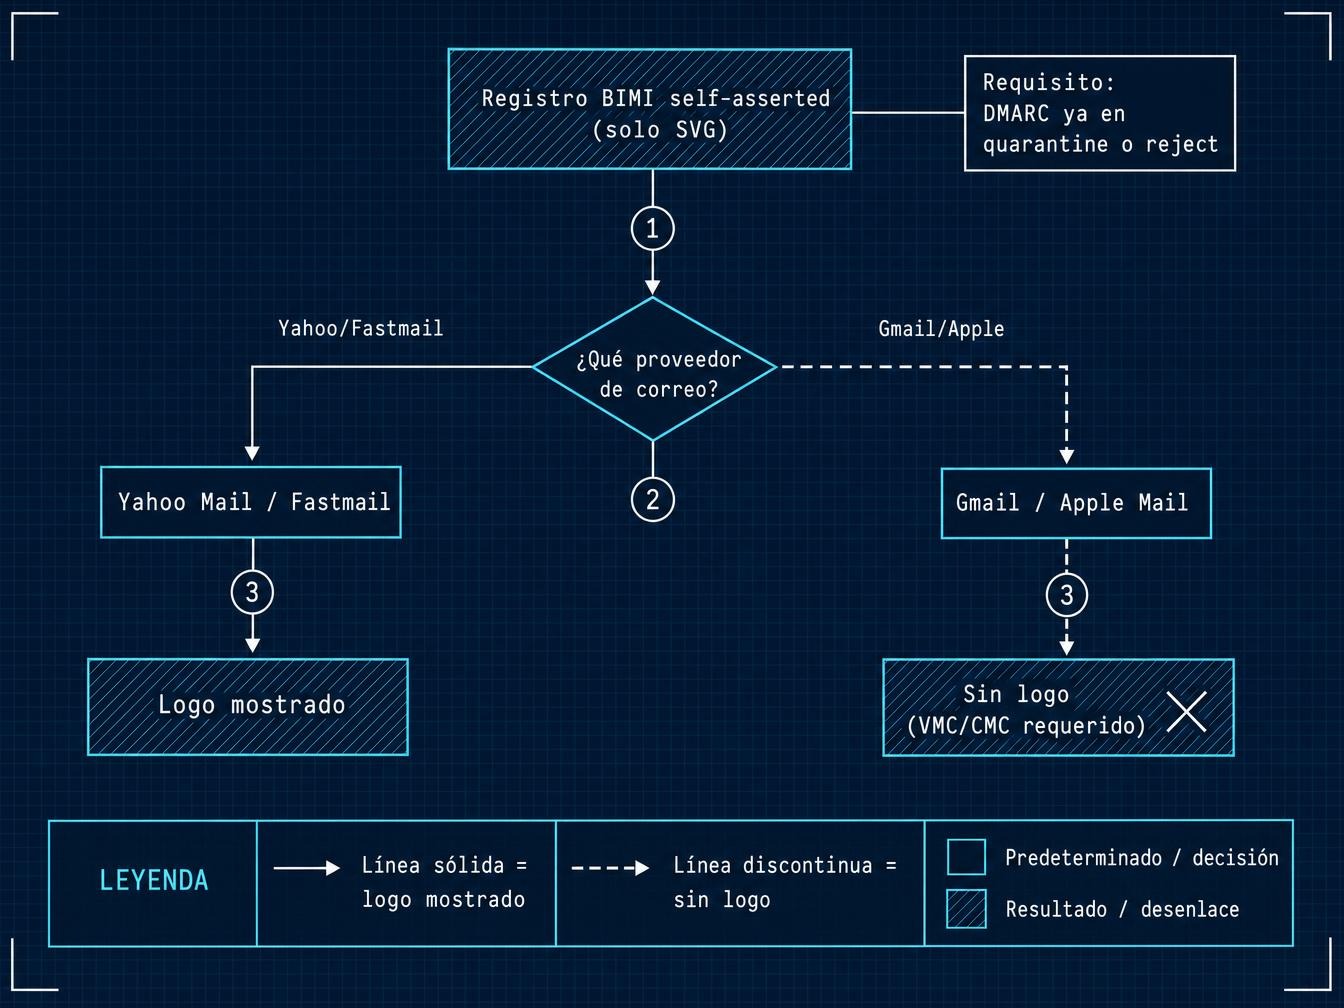
Yahoo Mail y Fastmail muestran el logo sin pedir nada más
Dos actores importantes aceptan el registro self-asserted tal cual. Yahoo Mail y Fastmail muestran el logo en cuanto hay un registro BIMI válido publicado en el DNS, incluso sin certificado. Ningún VMC, ningún CMC, ninguna verificación externa. Para un remitente que solo quiere ver cómo queda su logo en condiciones reales antes de invertir en un certificado de pago, estas dos bandejas bastan para hacer la prueba. De hecho, es la forma más rápida de comprobar el resultado: un test seed con una herramienta como GlockApps en una dirección de Yahoo o Fastmail muestra en pocos minutos si el SVG se ve bien, sin esperar varias semanas de validación de un certificado.
Gmail y Apple Mail no muestran nada mientras no exista un certificado
Gmail y Apple Mail funcionan al revés. Sin VMC (Verified Mark Certificate) ni CMC (Common Mark Certificate), el logo no aparece, sin importar la calidad del SVG publicado; estos dos proveedores tratan el self-asserted como si no existiera. Gmail acepta ambos tipos de certificado desde la llegada del CMC, un cambio que cubre el artículo dedicado al lanzamiento del Common Mark Certificate en Gmail. Apple Mail, por su parte, sigue siendo más restrictivo con el tipo de prueba que acepta. La elección entre los dos certificados depende del coste y del procedimiento para obtenerlos, algo que resuelve el comparativo entre VMC y CMC que no se repetirá aquí. Sin uno de los dos, todo el esfuerzo puesto en el SVG no produce ningún resultado visible en estos dos proveedores. Y antes incluso de hablar de certificado, el registro DMARC ya debe estar en quarantine o reject, condición que cubren los requisitos de autenticación (SPF, DKIM, DMARC) antes de publicar un registro BIMI.
Por qué algunos proveedores toleran igualmente un logo sin verificar
En lugar de que una autoridad de certificación garantice tu identidad, eres tú quien afirma que el logo, el dominio y la empresa son legítimos.
Esta frase de Al Iverson, experto en deliverability en Valimail, resume todo el mecanismo en un análisis publicado en Spam Resource en julio de 2026. Su lectura de la decisión de Yahoo y Fastmail es directa: aceptar el self-asserted es apostar a que el alineamiento DMARC ya basta para filtrar la mayoría de las suplantaciones. El riesgo de abuso resulta manejable dado su volumen de usuarios. Gmail razona de otra forma. La plataforma construye su política de visualización sobre indicadores más amplios de sender reputation, los mismos que sigue Google Postmaster Tools; un logo mal atribuido podría aparecer junto a un email de phishing, y el complaint rate que reportan las bandejas de Gmail pesa directamente en esa cautela. Apple aplica una lógica parecida con su propia verificación. Ninguna de estas decisiones está escrita en piedra: la especificación BIMI sigue evolucionando bajo el grupo de trabajo que la impulsa.
Algunos ESP lo activan por defecto sin avisar
Hay un detalle que suele pasar desapercibido. Varias plataformas de envío, entre ellas Twilio SendGrid, documentan la configuración de BIMI en sus ajustes avanzados sin advertir necesariamente al remitente sobre la diferencia entre self-asserted y certificado. El cliente publica su SVG siguiendo la documentación, ve el logo aparecer en su prueba con Yahoo y concluye erróneamente que BIMI «funciona» en todas partes. Ahí está el punto ciego: un resultado positivo en un solo proveedor no dice nada sobre el comportamiento en el resto del parque de bandejas.
A quién le sirve realmente este modo
El self-asserted tiene un uso legítimo. Para un remitente que quiere validar su SVG antes de pagar un VMC o un CMC, es una prueba gratuita e inmediata. Para una audiencia B2C donde una parte considerable usa Yahoo Mail o Fastmail, un logo visible aunque sea parcialmente ya puede influir en el click-to-open rate (CTOR): la presencia visual tranquiliza a parte de los destinatarios. También es una pieza útil de list hygiene indirecta: un dominio limpio, con un DMARC ya en reject, es el punto estructural que el self-asserted aprovecha sin coste adicional.
A quién no le sirve de nada
Para una base de clientes compuesta mayoritariamente por direcciones de Gmail y Google Workspace, algo muy habitual en el B2B español, el logo BIMI self-asserted no cambiará nada. El logo seguirá siendo invisible, sin importar el cuidado puesto en el archivo SVG o en la configuración DNS. La prueba sigue siendo válida en una bandeja de Yahoo o Fastmail. Pero no anticipa en absoluto el resultado en el resto del parque: para la mayoría del tráfico B2B, solo un VMC o un CMC abre la puerta de Gmail y de Apple Mail. Publicar únicamente el SVG en este contexto equivale a decorar una puerta que nadie va a abrir.
La elección entre VMC y CMC, en cambio, se juega en otro terreno completamente distinto: el precio y el plazo de obtención ante la autoridad de certificación. La prueba de marca exigida también varía según el certificado elegido.