Spamhaus non ha pubblicato alcuna data di applicazione precisa per il suo controllo DNS: la pagina Sender Guidelines annuncia un rollout graduale a partire da novembre 2026 (pagina consultata il 27 ottobre 2026). Ogni IP di invio deve presentare un HELO valido e una coppia PTR/A coerente, altrimenti rischia l’inserimento nelle zone CSS o XBL.
Il sintomo lo conoscono bene i team CRM: «il mio strumento di emailing dice che è tutto OK» eppure le campagne finiscono in spam. Un difetto DNS sull’IP di invio basta a far scattare l’inserimento in lista, e l’interfaccia dello strumento non te ne parla necessariamente.
Cosa annuncia Spamhaus e cosa lascia nell’ombra
Secondo le linee guida per i mittenti di Spamhaus, l’obbligo di un HELO valido e di un PTR con il relativo record A per ogni IP di invio entra in vigore gradualmente.
Le pagine consultate non riportano né un calendario per fasi né il dettaglio della sanzione. L’unica conseguenza indicata è l’inserimento nella CSS (Combined Spam Sources) o nella XBL, la lista degli IP compromessi. Nessuno standard nuovo compare in queste pagine. Per capire com’è organizzata e quali zone gestisce, vedi la nostra presentazione di Spamhaus.
Un limite: le pagine dello strumento di verifica precisano che i risultati non sono disponibili per tutti gli IP e possono non riflettere modifiche recenti. Un test in verde va quindi rifatto dopo ogni modifica DNS.
Google e Yahoo impongono dal febbraio 2024 regole di autenticazione ai mittenti di oltre 5.000 messaggi al giorno; Microsoft ha annunciato il 2 aprile 2025 una logica analoga per Outlook.com, applicata dal 5 maggio 2025. Spamhaus aggiunge un controllo sull’IP stesso.
HELO: il nome con cui il tuo server si presenta
Un server di invio appena noleggiato si presenta con il nome macchina fornito dall’hosting, qualcosa come vps-4821.hosting.example (mai il nome di dominio del mittente), finché nessuno tocca il comando EHLO. In Postfix 3.x, il parametro smtp_helo_name del file main.cf fissa questo nome e per impostazione predefinita riprende il valore di myhostname. È proprio quello che Spamhaus scarta.
La sezione 4.1.1.1 della RFC 5321 (2008) richiede che l’argomento di EHLO sia il nome di dominio completo del client SMTP, quando esiste. Spamhaus è più severo: quel nome deve risolversi verso l’IP che si connette. Vieta localhost e i nomi generici dell’hosting o del provider di accesso. Viene rifiutato anche un nome che punta a un’infrastruttura estranea all’invio, e lo stesso vale per chi imita l’HELO di un fornitore di caselle come Gmail o Hotmail.
Conta la coerenza, non solo il nome. Più valori di HELO che si risolvono verso IP diversi rimandano, secondo le linee guida, all’attività di un proxy residenziale o di un malware. Un parco di relay configurati a mano, ciascuno con il proprio nome, può finire in questa categoria senza che nessuno l’abbia voluto.
Spamhaus raccomanda anche di allineare l’HELO al nome del reverse DNS e di pubblicare su quel dominio una pagina web che spieghi a cosa serve il server.
PTR e record A: chiudere il cerchio
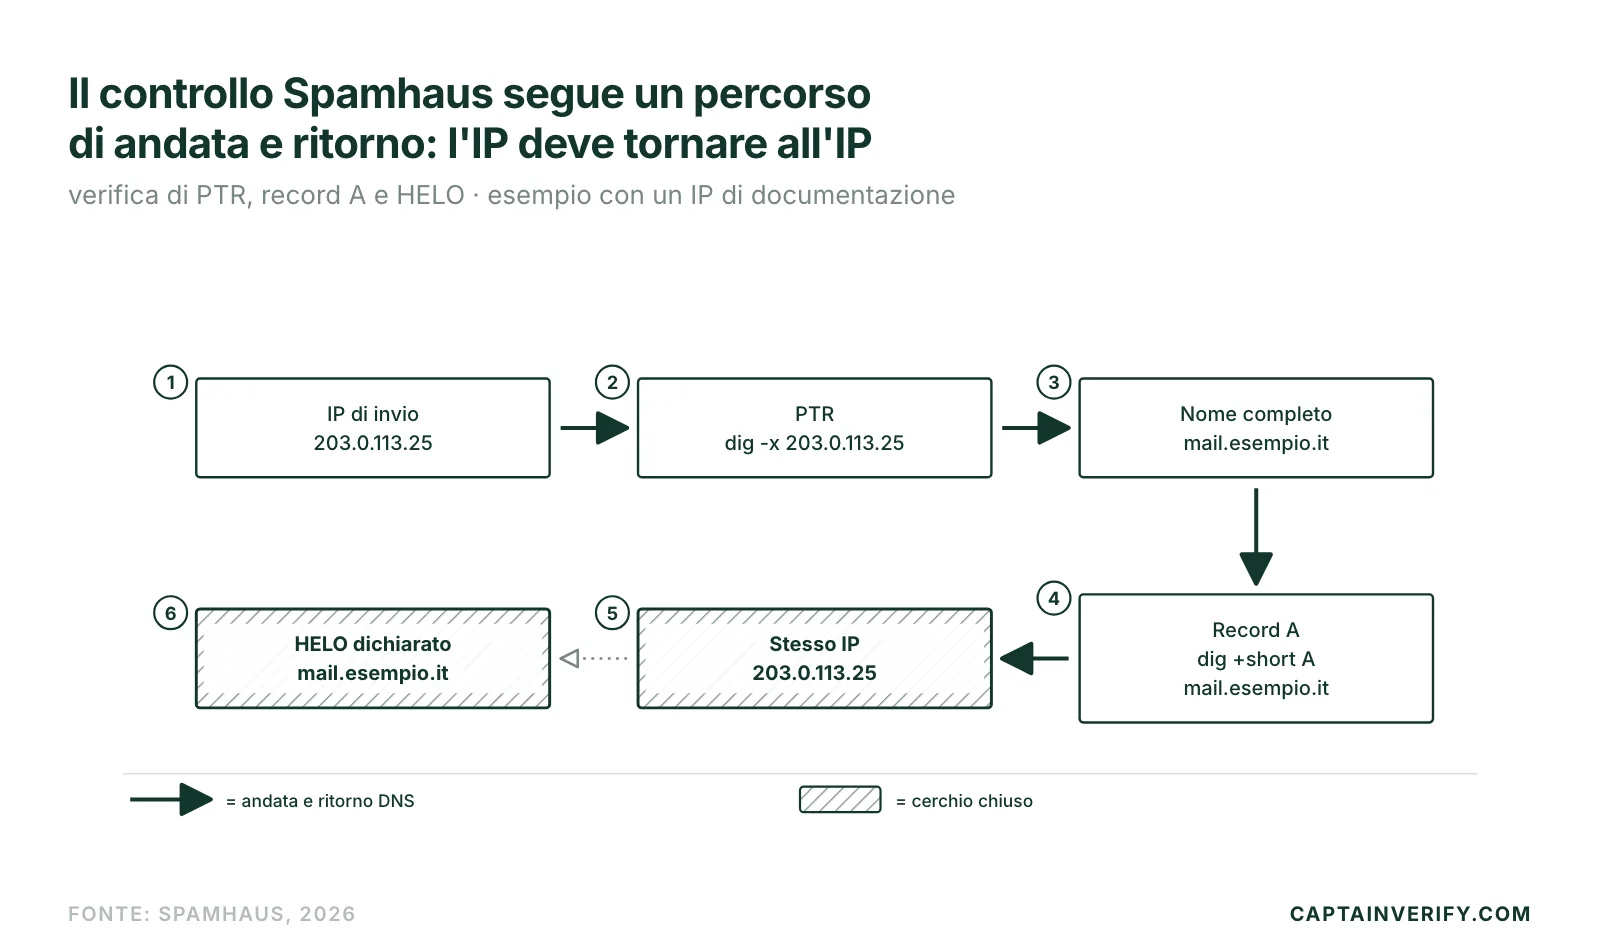
Il controllo fa un giro di andata e ritorno. L’IP di invio ha un PTR che punta a un nome completo; quel nome ha un record A (AAAA in IPv6) che rimanda alla stessa IP; l’HELO annunciato riprende quel nome. Si parla di forward-confirmed reverse DNS (FCrDNS).
Lo strumento check.spamhaus.org (modulo IP & Domain Reputation Checker) restituisce tre verdetti: «HELO Resolution», «PTR Record» e «PTR Resolution». Secondo la pagina di risoluzione dei problemi, con una croce rossa una richiesta di rimozione ha poche probabilità di andare a buon fine. Il rifiuto Gmail 550 5.7.25 legato al PTR è trattato nel nostro articolo sull’errore SMTP 550 5.7.25.
Testare il cerchio prima di novembre
Bastano due richieste dig (pacchetto bind9-dnsutils su Debian 12) per riprodurre il controllo. Prendi un IP di invio 203.0.113.25 (indirizzo di documentazione): il comando dig -x 203.0.113.25 +short restituisce il PTR, per esempio mail.esempio.it. Il comando dig +short A mail.esempio.it deve allora restituire 203.0.113.25, e la sessione SMTP deve annunciare mail.esempio.it nell’EHLO.
Per controllare l’HELO effettivamente usato in produzione, Spamhaus indica l’indirizzo helocheck@abuseat.org, ereditato dalla CBL (Composite Blocking List) i cui dati alimentano la XBL.
Di chi sono questi record nel tuo caso?
Dipende tutto dall’impianto di invio. Su un IP pool condiviso presso un fornitore (Twilio SendGrid, Mailjet o Brevo, per esempio), HELO, PTR e A sono competenza del fornitore. Non puoi modificare nulla: puoi solo chiedere per iscritto la conformità e tenere d’occhio la sender reputation e il complaint rate dei tuoi invii.
Su un IP dedicato o su un server tuo, tutto spetta a te. Il PTR si imposta presso il titolare del blocco di indirizzi, in genere l’hosting (OVHcloud, Hetzner o Scaleway, per esempio), tramite la sua area clienti o un ticket. Il record A e l’HELO si impostano da te: la zona DNS da un lato, la configurazione del server SMTP dall’altro.
Su un IP dedicato, Spamhaus sconsiglia di tenere il reverse DNS generato automaticamente con il nome dell’hosting e raccomanda un nome sul dominio del mittente. In IPv6, la pagina richiede anche l’assegnazione di almeno un /64 con reverse DNS valido, come riassume la sezione dei requisiti minimi. La scelta tra IP dedicato e condiviso è approfondita nell’articolo IP dedicato o condiviso. Il meccanismo del PTR ha una sua pagina: il reverse DNS lookup.
Un DNS conforme protegge dall’inserimento in lista?
No. I requisiti minimi di Spamhaus sono un elenco di cinque punti che si apre con l’opt-in confermato e cita le liste acquistate o affittate come fonte frequente di spam trap. Il reverse DNS arriva al secondo posto, l’HELO al terzo, l’IPv6 al quarto e SPF, DKIM e DMARC al quinto.
Un DNS pulito non ti salva da un database obsoleto: quando l’hard bounce emerge, è già conteggiato contro l’IP di invio. Un IP con DNS ineccepibile che scrive a indirizzi morti accumula questi rimbalzi come qualsiasi altro. Lato Gmail, la pagina di aiuto di Google chiede di restare sotto lo 0,10% di reclami in Postmaster Tools e di non arrivare allo 0,30%. Le altre liste da monitorare oltre a Spamhaus sono passate in rassegna in blocklist email: quali monitorare davvero nel 2026.
Prima della prossima campagna, passa un campione della lista in un verificatore di indirizzi per misurare il tasso di hard bounce, poi apri check.spamhaus.org con l’IP di invio.