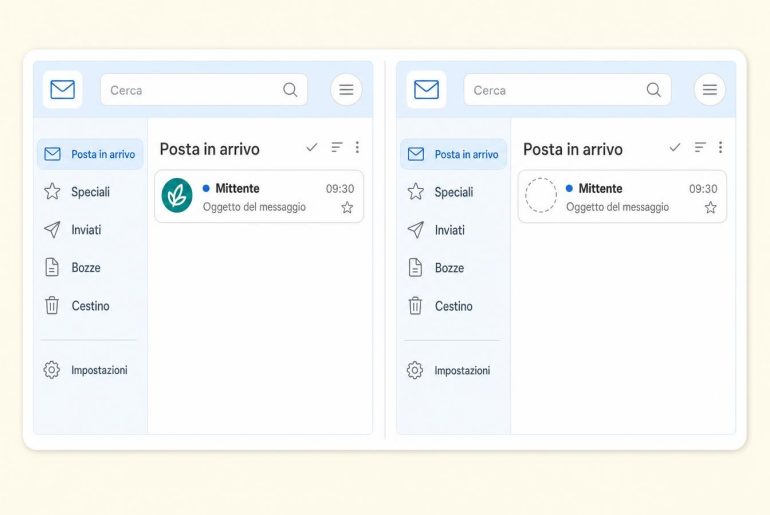

Dal 1° febbraio 2024 Gmail accetta un DMARC con p=none per i mittenti che inviano più di 5.000 messaggi al giorno, mentre BIMI rifiuta proprio questa policy. I quattro protocolli si susseguono quindi in un ordine preciso: prima SPF e DKIM, poi DMARC, per ultimo BIMI.
Per mostrare un logo con DMARC e BIMI servono un SPF o un DKIM allineato al dominio del From, una policy DMARC in quarantine o reject applicata al 100% dei messaggi, un logo SVG Tiny PS e un certificato di marca per Gmail. Questa pagina descrive il ruolo di ogni componente e le dipendenze tra loro. Il dettaglio di ciascuno si trova nelle pagine collegate lungo il testo.
Cosa fa ogni protocollo e cosa lascia fuori
SPF, DKIM e DMARC dimostrano l’origine di un messaggio e limitano la falsificazione del dominio mittente. BIMI non dimostra nulla di più: mostra un logo una volta raccolte le prove. La tabella qui sotto colloca ogni record DNS dove il server ricevente lo cerca. I primi tre sono standard pubblicati: DKIM nella RFC 6376 (2011), SPF nella RFC 7208 (2014), DMARC nella RFC 7489 (2015). BIMI resta una bozza dell’IETF.
| Protocollo | Ruolo | Record DNS | Cosa non fa |
|---|---|---|---|
| SPF | Elenca i server autorizzati a inviare per il dominio | TXT sul dominio, che inizia con v=spf1 | Non firma il contenuto e non guarda il dominio del From visualizzato |
| DKIM | Firma il messaggio con una chiave privata, verificata tramite una chiave pubblica | TXT su selettore._domainkey.dominio | Non dice cosa fare di un messaggio che fallisce |
| DMARC | Richiede un SPF o un DKIM allineato e fissa la policy di applicazione | TXT su _dmarc.dominio | Non sostituisce né SPF né DKIM: senza di loro non ha nulla da valutare |
| BIMI | Indica il logo da mostrare accanto ai messaggi autenticati | TXT su default._bimi.dominio | Non autentica nulla da solo e non si attiva con una policy p=none |
Il limite più citato per l’SPF viene dalla RFC 7208: al massimo 10 termini che provocano una query DNS (include, a, mx, ptr, exists e redirect). Oltre, il ricevente deve restituire un permerror e l’SPF fallisce.
L’allineamento, la condizione che lega SPF e DKIM a DMARC
Un SPF in verde non basta. La RFC 7489 precisa che un messaggio soddisfa DMARC se almeno uno dei due meccanismi dà un risultato «pass» su un identificatore allineato al dominio del From. Ne basta uno solo.
Con le piattaforme di invio, l’SPF convalida il dominio tecnico dell’indirizzo di busta (MAIL FROM), che spesso appartiene al fornitore. L’SPF passa quindi senza allineamento. A portare l’allineamento al suo posto è la firma DKIM emessa con il tuo dominio. Yahoo lo scrive nei requisiti per i mittenti: il dominio del From deve essere allineato al dominio SPF o al dominio DKIM. L’allineamento relaxed è accettato.
Cinque passaggi, nell’ordine in cui si sbloccano
- Pubblica l’SPF del dominio elencando ogni servizio che invia a tuo nome. Conta poi i termini che provocano una query DNS per restare sotto 10 (RFC 7208, sezione 4.6.4).
- Attiva la firma DKIM presso ogni mittente con un selettore dedicato. Controlla che la chiave pubblica risponda su selettore._domainkey.
- Pubblica DMARC con p=none e un indirizzo rua= per ricevere report DMARC aggregati, file XML che elencano ogni IP mittente con i risultati SPF e DKIM.
- Correggi le fonti che falliscono, poi passa a p=quarantine o p=reject, con pct=100.
- Prepara il logo e il certificato, poi pubblica il record BIMI.
I primi tre record somigliano a questi, con valori d’esempio: v=spf1 include:_spf.esempio.com ~all sul dominio, v=DKIM1; k=rsa; p=MIGf… su s1._domainkey.esempio.it, poi v=DMARC1; p=none; rua=mailto:dmarc@esempio.it su _dmarc.esempio.it. Il p=none iniziale serve solo a osservare: si stringe al passaggio 4.
Il passaggio 4 richiede più tempo: i report rivelano mittenti dimenticati (strumento di fatturazione, CRM, modulo del sito). Finché non sono allineati, reject blocca messaggi legittimi.
Gmail e Yahoo chiedono meno di BIMI
I requisiti dei due provider riguardano la deliverability. Per Google, dal 1° febbraio 2024 ogni mittente deve configurare SPF o DKIM. Oltre i 5.000 messaggi al giorno verso account Gmail personali si aggiunge un DMARC la cui policy può restare su «none». Il tasso di spam rilevato in Postmaster Tools deve restare sotto lo 0,3%. Google chiede anche una connessione TLS, record DNS diretti e inversi (PTR) validi e un messaggio conforme alla RFC 5322 (2008).
Yahoo chiede ai mittenti in massa SPF e DKIM insieme, con un DMARC almeno a p=none. Anche il suo limite di spam è lo 0,3%. Aggiunge un’intestazione List-Unsubscribe con disiscrizione in un clic (RFC 8058 del 2017, metodo POST consigliato), da onorare entro 2 giorni.
«Le policy “none” o un valore “pct” inferiore al 100% non sono accettate.» (BIMI Group, guida all’implementazione, passaggio 1, traduzione)
La guida all’implementazione del BIMI Group richiede inoltre una policy applicata all’organizzazione e ai suoi sottodomini (p=quarantine; sp=quarantine oppure reject). Un dominio conforme alle regole di febbraio 2024 di Gmail e Yahoo resta quindi non idoneo al logo finché il suo DMARC rimane su none.
Logo e certificato: i requisiti propri di BIMI
La guida di Google su BIMI fissa il formato: un logo in SVG Tiny Portable/Secure, con l’attributo baseProfile=”tiny-ps” e la versione 1.2. Il logo deve misurare almeno 96 pixel in altezza e in larghezza e il server che lo ospita deve usare HTTPS. Il file SVG non deve superare i 32 KB e Google consiglia un logo centrato in un quadrato, su sfondo a tinta unita.
Per il certificato ci sono due opzioni. Il VMC richiede un logo registrato come marchio. Secondo Google, la registrazione può richiedere da 6 a 12 mesi. Il CMC va bene per i loghi non registrati. Entrambi si ottengono da un’autorità di certificazione terza. Per le autorità riconosciute, Google rimanda all’elenco degli emittenti di certificati di marca del BIMI Group. Gmail mostra un segno di spunta accanto ai mittenti verificati con un VMC, mentre il CMC in Gmail è pensato per i loghi non registrati.
Il record finale sta in una riga, pubblicata su default._bimi.tuodominio: v=BIMI1; l=URL-del-SVG; a=URL-del-PEM. Google indica un ritardo fino a 48 ore prima che il logo compaia. Secondo la stessa guida, Gmail non accetta un SVG da solo, senza certificato: un logo dichiarato così rientra nel BIMI self-asserted e non compare in Gmail.
Gli errori che bloccano più spesso
- SPF con più di 10 query DNS: il risultato diventa permerror.
- Selettore DKIM assente dal DNS: la RFC 6376 interroga selettore._domainkey.dominio per recuperare la chiave pubblica.
- DMARC lasciato su p=none: Google precisa che BIMI non accetta questo valore.
- pct inferiore a 100: richiesto al 100% sia da Google sia dal BIMI Group.
- Logo non in SVG Tiny PS o URL del logo non HTTPS.
- Record BIMI pubblicato sull’host sbagliato: va su default._bimi.
Verificare la catena nell’intestazione Authentication-Results
In Gmail, la voce «Mostra originale» di un messaggio ricevuto apre l’intestazione Authentication-Results. Si cerca spf=pass, poi dkim=pass, poi dmarc=pass. Quando questi risultati sono verdi e il logo non compare, la voce bimi indica la pista: la bozza IETF di BIMI cita l’esempio bimi=skipped (message failed DMARC), che segnala che la verifica BIMI non è stata eseguita perché DMARC è fallito. Un controllo lato DNS con MXToolbox completa la lettura. Google Postmaster Tools segue il tasso di spam nel tempo.
Ogni provider fissa i propri criteri di visualizzazione, come ricorda il BIMI Group all’inizio della sua guida. Il gruppo tiene un’infografica sullo stato di adozione per provider: rileggila prima di un progetto, in particolare per Outlook.
Tre domande sulla sequenza di attivazione
BIMI funziona senza DMARC?
No. La guida di Google indica che BIMI richiede messaggi autenticati con DMARC. Lo stesso DMARC richiede prima SPF o DKIM.
Basta un DMARC con p=none per il logo?
No. Soddisfa le regole di Gmail e Yahoo sui grandi volumi, mentre BIMI chiede quarantine o reject con pct=100. Il passaggio dall’uno all’altro si prepara con i report aggregati.
VMC o CMC per iniziare?
Il CMC va bene se il logo non è registrato come marchio. Google presenta il VMC come l’opzione consigliata. Secondo la stessa guida, la registrazione del marchio richiede da 6 a 12 mesi. La scelta dipende quindi prima di tutto dalla situazione del tuo marchio.
L’autenticazione dimostra chi invia e non dice nulla sulla qualità della lista. Passa un campione della tua lista alla verifica prima del prossimo invio.