Sie öffnen Ihr Postfach am Montagmorgen. Eine E-Mail ohne Text, der Betreff lautet „Report domain: example.com Submitter: google.com Report-ID: 4821730956173204811“, im Anhang steckt eine .zip-Datei. Nirgends eine Fehlermeldung. Trotzdem hat gerade jemand über Ihre Domain geschrieben.
Diese Datei ist ein aggregierter DMARC-Bericht im XML-Format, das die RFC 7489 (2015) definiert; für den aggregierten Bericht hat im Mai 2026 die RFC 9990 sie abgelöst. Der Bericht listet für einen Tag jede IP-Adresse auf, die E-Mails mit Ihrer Domain versendet hat, dazu die Zahl der Nachrichten und das Ergebnis von SPF und DKIM. Ob alles in Ordnung ist, zeigen 3 Felder: source_ip, count und das Paar dkim/spf. Unten folgt ein vollständiges Beispiel mit 2 Einträgen, Zeile für Zeile entschlüsselt, samt den Grundlagen des DMARC-Protokolls, die an den einzelnen Tags sichtbar werden.
Was in Ihrem Postfach ankommt
Die Berichte gehen an die Adresse, die im Tag rua des DNS-Eintrags _dmarc steht. Laut der Dokumentation von Google Workspace schickt jeder empfangende Server, der E-Mails Ihrer Domain gesehen hat, einen Bericht pro Tag. Je nach Volumen und Zahl der Empfängerdomains können es bis zu mehreren hundert Berichten pro Tag werden. Deshalb empfiehlt Google ein eigenes Postfach oder eine eigene Gruppe für diese Berichte.
Einen Google-Bericht erkennen Sie am Betreff „Report domain“ und am Namen des Anhangs:
Betreff: Report domain: example.com Submitter: google.com Report-ID: 4821730956173204811
Anhang: google.com!example.com!1794096000!1794182399.zip
Der Dateiname folgt der Konvention der RFC 7489, die auch die RFC 9990 übernimmt: Empfänger, betroffene Domain, Beginn und Ende des Zeitraums als Unix-Timestamp, getrennt durch Ausrufezeichen, optional mit einer Kennung. Die RFCs sehen die Endung .xml oder .xml.gz vor, einige Empfänger schicken dagegen ein .zip-Archiv, Google zum Beispiel. Der Anhang enthält eine komprimierte XML-Datei. Per Doppelklick oder mit unzip im Terminal (gunzip bei .gz) entsteht eine .xml-Datei, die sich in jedem Texteditor lesen lässt.
Die entpackte Datei im Ganzen
Dieser Bericht ist eigens für den Artikel konstruiert: fiktive Domain example.com, für Dokumentation reservierte IP-Adressen (RFC 5737), erfundene Werte. Echte Daten enthält er nicht. Er folgt dem Schema der RFC 7489; manche Absender lassen optionale Felder weg. Die RFC 9990 ergänzt neue Elemente.
<?xml version="1.0" encoding="UTF-8" ?>
<feedback>
  <version>1.0</version>
  <report_metadata>
    <org_name>google.com</org_name>
    <email>noreply-dmarc-support@google.com</email>
    <report_id>4821730956173204811</report_id>
    <date_range>
      <begin>1794096000</begin>
      <end>1794182399</end>
    </date_range>
  </report_metadata>
  <policy_published>
    <domain>example.com</domain>
    <adkim>r</adkim>
    <aspf>r</aspf>
    <p>none</p>
    <sp>none</sp>
    <pct>100</pct>
    <fo>0</fo>
  </policy_published>
  <record>
    <row>
      <source_ip>192.0.2.10</source_ip>
      <count>1842</count>
      <policy_evaluated>
        <disposition>none</disposition>
        <dkim>pass</dkim>
        <spf>pass</spf>
      </policy_evaluated>
    </row>
    <identifiers>
      <envelope_from>send.example.com</envelope_from>
      <header_from>example.com</header_from>
    </identifiers>
    <auth_results>
      <dkim>
        <domain>example.com</domain>
        <result>pass</result>
        <selector>selector1</selector>
      </dkim>
      <spf>
        <domain>send.example.com</domain>
        <scope>mfrom</scope>
        <result>pass</result>
      </spf>
    </auth_results>
  </record>
  <record>
    <row>
      <source_ip>203.0.113.77</source_ip>
      <count>37</count>
      <policy_evaluated>
        <disposition>none</disposition>
        <dkim>fail</dkim>
        <spf>fail</spf>
      </policy_evaluated>
    </row>
    <identifiers>
      <envelope_from>example.com</envelope_from>
      <header_from>example.com</header_from>
    </identifiers>
    <auth_results>
      <spf>
        <domain>example.com</domain>
        <scope>mfrom</scope>
        <result>fail</result>
      </spf>
    </auth_results>
  </record>
</feedback>
Die annotierte Datei, Block für Block
report_metadata: wer schreibt und für welchen Zeitraum
<org_name>google.com</org_name>
<date_range><begin>1794096000</begin><end>1794182399</end></date_range>
Google hat den Bericht erstellt, alle folgenden Zahlen beschreiben also nur, was Gmail und Google Workspace empfangen haben. Die beiden Werte in date_range sind Sekunden seit dem 1. Januar 1970, 00:00 Uhr UTC. Hier ergibt das den Zeitraum vom 8. November 2026, 00:00 Uhr, bis zum 8. November 2026, 23:59:59 Uhr, also 86.399 Sekunden. Der Befehl date -u -r 1794096000 (macOS) oder date -u -d @1794096000 (Linux) bestätigt das.
policy_published: Ihre Richtlinie, wie der Empfänger sie gelesen hat
<p>none</p><sp>none</sp><adkim>r</adkim><aspf>r</aspf><pct>100</pct>Hier steht Ihr DNS-Eintrag, in den Bericht übernommen. p legt die Richtlinie fest: „none“ blockiert nichts, „quarantine“ stellt in den Spam-Ordner zu, „reject“ lehnt ab. sp gilt für Subdomains. adkim und aspf stehen auf r für relaxed, den Standardmodus der RFC 7489: Die validierte Domain darf eine Subdomain der sichtbaren Domain sein. pct nennt den Anteil der Nachrichten, auf den die Richtlinie angewendet wird (ein Tag der RFC 7489, den die RFC 9989 vom Mai 2026 als historisch einstuft und durch den Tag t ersetzt), fo die Optionen für Fehlerberichte. Weichen diese Werte von Ihrer Veröffentlichung ab, hat sich der Eintrag inzwischen geändert oder liegt auf einer anderen Domain.
record: eine Zeile pro Versandquelle
Jeder record-Block fasst die Nachrichten zusammen, die dieselbe IP und dieselben Ergebnisse teilen. row enthält die Adresse und das Alignment-Urteil. identifiers nennt die Domain im From-Feld, den header_from, und die der Envelope-Adresse, den envelope_from. auth_results listet auf, was SPF und DKIM geprüft haben: die signierende Domain (d= in der DKIM-Signatur), den selector, der den verwendeten öffentlichen Schlüssel benennt, und das rohe Ergebnis.
| Feld | Block | Was es aussagt | Beachten? |
|---|---|---|---|
| org_name | report_metadata | Organisation, die den Bericht erstellt hat (google.com) | Nein |
| report_metadata | Kontaktadresse des Empfängers | Nein | |
| report_id | report_metadata | Eindeutige Kennung des Berichts | Nein |
| date_range | report_metadata | Beginn und Ende des Zeitraums als Unix-Timestamp | Ja, um Tage zu vergleichen |
| domain | policy_published | Domain, für die die Richtlinie gilt | Nein |
| p, sp | policy_published | Richtlinie für Domain und Subdomains | Ja, einmal |
| adkim, aspf | policy_published | Alignment relaxed (r) oder strict (s) für DKIM und SPF | Nein |
| pct, fo | policy_published | Anteil der Nachrichten unter der Richtlinie, Optionen für Fehlerberichte | Nein |
| source_ip | record > row | IP-Adresse, die die Nachrichten versendet hat | Ja |
| count | record > row | Anzahl der Nachrichten dieser Zeile im Zeitraum | Ja |
| disposition | policy_evaluated | Vom Empfänger angewendete Aktion (mögliche Werte: none, quarantine, reject) | Ja |
| dkim, spf | policy_evaluated | DMARC-Ergebnis je Mechanismus, Alignment eingerechnet | Ja |
| reason | policy_evaluated | Grund für eine Ausnahme: forwarded, sampled_out, trusted_forwarder, mailing_list, local_policy oder other | Falls vorhanden |
| envelope_from | identifiers | Envelope-Domain (MAIL FROM) der Nachricht | Bei SPF-Fehler |
| header_from | identifiers | Im From-Feld sichtbare Domain | Nein |
| domain (dkim) | auth_results | Domain, die die Nachricht signiert hat (d=) | Bei DKIM-Fehler |
| selector | auth_results | Name des verwendeten DKIM-Schlüssels | Bei DKIM-Fehler |
| result (dkim, spf) | auth_results | Rohes Ergebnis vor dem Alignment | Wenn das Urteil überrascht |
| domain, scope (spf) | auth_results | Von SPF geprüfte Domain und ihr Typ (mfrom oder helo) | Bei SPF-Fehler |
Das Urteil in einer Minute
Gehen Sie für jeden record diese 3 Punkte der Reihe nach durch:
- source_ip: Kennen Sie diese Adresse? Mit dig -x 192.0.2.10 +short erhalten Sie das Reverse-DNS und können es mit Ihren Versandtools abgleichen.
- count: Wie viele Nachrichten sind es? Eine Quelle mit 1.842 Nachrichten beeinflusst Ihre Versandreputation. Eine unbekannte Quelle mit 37 Nachrichten deutet eher auf eine fehlende Deklaration oder auf Spoofing hin.
- disposition, dkim und spf in policy_evaluated: Mindestens einer der beiden Mechanismen muss pass anzeigen.
Erste Zeile des Beispiels: 192.0.2.10, 1.842 Nachrichten mit dkim pass und spf pass. DKIM ist mit example.com und dem Selector „selector1“ signiert, SPF validiert send.example.com, eine Subdomain, die im Modus relaxed zum Alignment reicht. Ihr ESP, also das Tool, das Ihre Kampagnen versendet, ist korrekt deklariert. Es gibt nichts zu tun.
Zweite Zeile: 203.0.113.77, 37 Nachrichten, bei beiden Mechanismen fail. Niemand hat diese Nachrichten mit Ihrer Domain signiert, und die IP steht in keinem SPF-Eintrag. Die disposition lautet „none“, weil die veröffentlichte Richtlinie „p=none“ ist: Google hat keine Anweisung zum Blockieren erhalten, diese 37 Nachrichten belegen also keinen Schutz.
Die Entscheidungsregel kennt 2 Fälle. Zeigt das Reverse-DNS ein vergessenes Tool von Ihnen, tragen Sie es in den SPF-Eintrag ein oder aktivieren seine DKIM-Signatur. Passt die IP zu nichts, was Sie nutzen, liegt ein Spoofing-Versuch oder ein unbekanntes Relais vor. Beobachten Sie den count über mehrere Tage. Google rät, p=none durch quarantine oder reject zu ersetzen, sobald klar ist, wer mit Ihrer Domain sendet. Unter der RFC 7489 erlaubte der Tag „pct=“ ein schrittweises Vorgehen: erst 10, dann 50, dann 100.
Die 4 Kombinationen aus DKIM und SPF
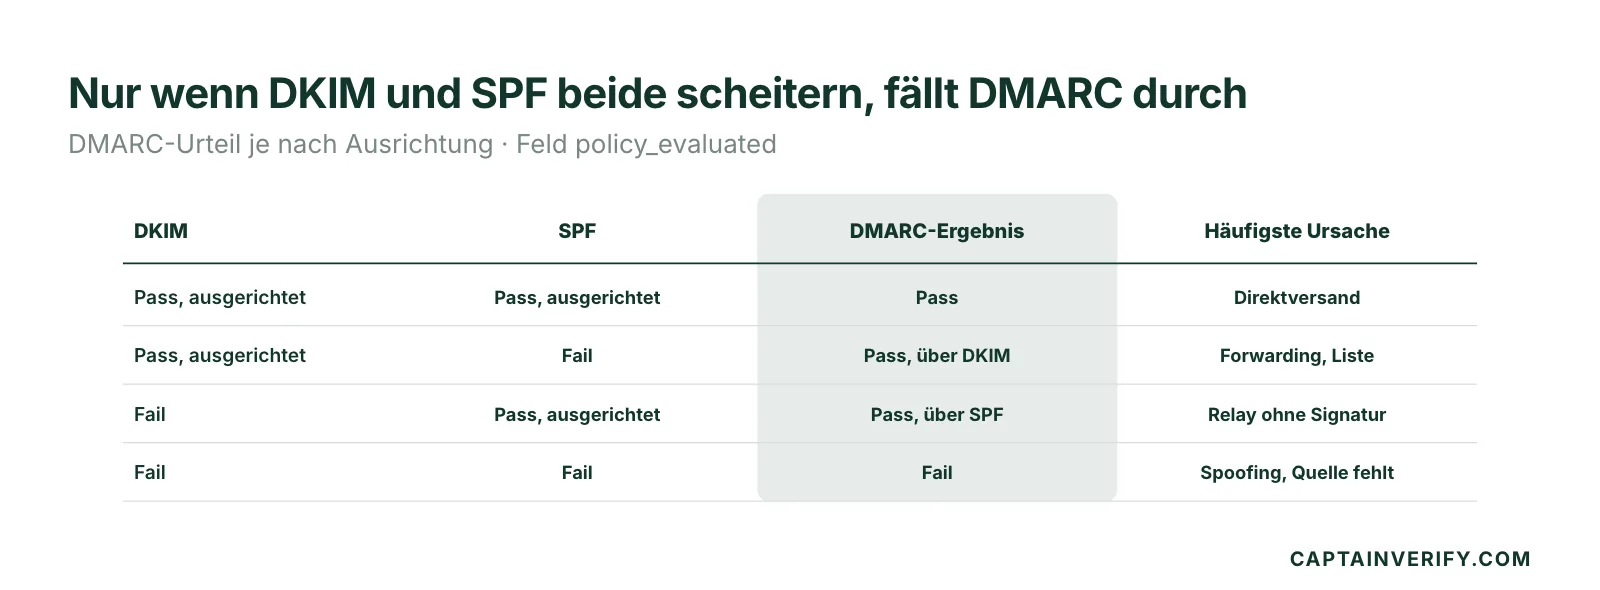
Dieselbe Überlegung gilt für jede Zeile eines aggregierten Berichts. Es kehren 4 Konfigurationen wieder, jede mit eigener Lesart.
| DKIM | SPF | DMARC-Ergebnis | Häufigste Ursache |
|---|---|---|---|
| Pass, ausgerichtet | Pass, ausgerichtet | Pass | Direkter Versand von der im DNS deklarierten Infrastruktur |
| Pass, ausgerichtet | Fail | Pass, über DKIM | Forwarding, Mailingliste, Weiterleitung des Postfachs |
| Fail | Pass, ausgerichtet | Pass, über SPF | Relais, das die Nachricht nicht signiert, oder unterwegs beschädigte Signatur |
| Fail | Fail | Fail | Domain-Spoofing oder im DNS falsch deklarierte Versandquelle |
Nur die 4. Zeile verlangt eine Maßnahme. Ein Fall passt nicht in dieses Raster: Ein pass in auth_results kann in policy_evaluated zu fail werden. DMARC vergleicht die validierte Domain mit dem header_from. Ein Tool, das mit der Domain seines Anbieters signiert oder von einem gemeinsam genutzten IP-Pool mit eigener Envelope-Domain sendet, besteht SPF und DKIM, ohne je ein Alignment zu erreichen. Mit aspf=s würde selbst send.example.com nicht mehr zu example.com passen.
SPF fehlgeschlagen, DKIM erfolgreich: kein Grund zur Sorge
Eine weitergeleitete Nachricht oder eine über eine Mailingliste verteilte geht von einer anderen IP aus: SPF schlägt fehl, während die DKIM-Signatur mit der Nachricht reist und DMARC auf grün hält. Der Empfänger vermerkt das mitunter in der Zeile, etwa als <reason><type>mailing_list</type></reason>. Die Google-Dokumentation erwähnt, dass eine nicht authentifizierte Nachricht akzeptiert wird, wenn sie die ARC-Prüfung besteht. Schlägt SPF auf Ihren eigenen IPs fehl, liegt meist etwas anderes vor, häufig das Limit von 10 SPF-Lookups. Bei Gmail muss seit dem 1. Februar 2024 jede Domain, die mehr als 5.000 Nachrichten pro Tag versendet, SPF, DKIM und DMARC einrichten, wobei die Richtlinie „none“ genügt (Versandrichtlinien von Google). Bei Microsoft müssen Domains, die mehr als 5.000 E-Mails pro Tag an Outlook senden, seit dem 5. Mai 2025 zusätzlich zu DMARC auch SPF und DKIM bestehen, sonst landen die Nachrichten im Ordner „Junk“, bevor eine Ablehnung mit dem angekündigten Fehler „5.7.515“ folgt (Ankündigung der Microsoft Tech Community). Jeden Mechanismus im Detail erklärt SPF, DKIM und DMARC.
Ich bekomme keine DMARC-Berichte
Nach 48 Stunden ist keine Datei angekommen? Prüfen Sie diese 5 Punkte der Reihe nach, vom häufigsten bis zum unauffälligsten:
- Der Eintrag: dig TXT _dmarc.example.com +short muss genau einen Wert liefern, der mit „v=DMARC1“ beginnt. Bei 2 DMARC-Einträgen bricht der Empfänger die Verarbeitung ab (RFC 7489, die Regel übernimmt die RFC 9989).
- Der Tag: rua=mailto:dmarc@example.com. Für den Empfang per E-Mail muss die Adresse das Präfix „mailto:“ tragen. Ein Semikolon trennt jeden Tag.
- Die externe Adresse: Gehört das Postfach zu einer anderen Domain, muss diese Domain einen TXT-Eintrag zur Autorisierung veröffentlichen. Name: example.com._report._dmarc.example.net. Wert: „v=DMARC1;“. Ohne ihn ignorieren die Empfänger die Adresse.
- Die Frist: Die RFC 7489 setzte als Standard ein Intervall von 86.400 Sekunden (Tag ri), also 24 Stunden. Die RFC 9989 verlangt Berichte mindestens einmal täglich. Dazu kommt die DNS-Propagation. Warten Sie nach der Veröffentlichung des TXT-Eintrags 48 Stunden, bevor Sie suchen.
- Das Postfach: Ein .zip- oder .gz-Anhang kann von einem Filter blockiert werden oder im Spam landen. Ein volles Postfach lehnt weitere Berichte ab. Ein eigenes Postfach oder eine eigene Gruppe erledigt beides.
Einen letzten Fall können Sie nicht beheben: Ein Empfänger, der keine einzige Nachricht Ihrer Domain erhalten hat, hat nichts zu berichten. Sendet Ihre Domain nichts an Google, kommt auch kein Google-Bericht.
Wann sich ein Analysetool lohnt
Das manuelle Lesen reicht, solange täglich nur wenige Dateien eintreffen. Bei der von Google beschriebenen Größenordnung, mehreren hundert Berichten am Tag, wird es unhaltbar. Die Dokumentation empfiehlt dann einen Drittanbieter-Dienst zum Empfangen und Auswerten. Ein Analysetool wie parsedmarc (Open Source in Python unter Apache-2.0-Lizenz, selbst zu hosten) oder ein Managed Service wie dmarcian übernimmt die Arbeit dieses Leitfadens für Sie: Entpacken, Gruppieren nach IP, Reverse-DNS, Verlauf des count von Tag zu Tag. Die freie Software kostet nichts, verlangt aber einen Server, den Sie betreiben. Die Managed Services haben jeweils eigene Tarife, prüfen Sie das enthaltene Volumen, bevor Sie Ihre Berichte dorthin umleiten.
Ein DMARC-Bericht sagt nichts über den Inhalt der Nachrichten und nichts über ähnliche Domains. Forensische Berichte (Tag ruf) sind ein anderes Format und kommen in diesem Leitfaden nicht vor. Die Reputation auf Postfachseite lesen Sie woanders ab: im Gmail Postmaster bei Google, im SNDS (Smart Network Data Services) bei Microsoft. Diese blinden Flecken beschreibt was DMARC nicht kann im Detail. Die RFC 9989 hat mehrere DNS-Tags geändert: die DMARCbis-Tags nennen die, die Sie überprüfen sollten. Damit Sie die Dateien nicht mehr von Hand öffnen, liest die Domainüberwachung DMARC-Berichte und DNS-Einträge laufend aus. Sie verfolgt außerdem den Ablauf der Domain.
Eine saubere Authentifizierung verhindert nicht, dass eine schlecht gepflegte Liste die Hard-Bounce-Rate hochtreibt und die Sender Reputation drückt. Lassen Sie eine Stichprobe Ihrer nächsten Liste vor dem Versand verifizieren.