Un server aziendale che risponde «250 OK» al tuo comando SMTP DATA non ha ancora smistato il messaggio in una casella. Microsoft 365 può metterlo in quarantena, dove, a seconda della policy, solo l’amministratore può rilasciarlo. Può anche depositarlo nella cartella dell’utente secondo una regola che non leggerai mai. Il tuo strumento di emailing mostra «consegnato». L’open rate crolla sul segmento B2B. L’inbox placement dipende dal tipo di destinatario. Nel B2B, lo smistamento spetta all’azienda destinataria. Nel B2C, un webmail giudica la sender reputation e l’engagement. La misurazione e la lista vanno quindi regolate segmento per segmento.
Che fine fa un’email accettata dal server dell’azienda?
Spesso attraversa due filtri prima della casella: il gateway di sicurezza dell’azienda, poi la piattaforma di posta vera e propria. Prendi un messaggio indirizzato a nome.cognome@azienda.it. Il record MX del dominio indica la prima tappa. Può puntare a un servizio ospitato come Microsoft 365 o Google Workspace. Può anche puntare a un server interno o a un gateway di sicurezza, un filtro posto davanti alla piattaforma di posta per analizzare i messaggi prima che raggiungano la casella (Proofpoint e Mimecast ne sono esempi noti). Quando l’MX punta a un filtro di questo tipo (con Exchange Online Protection a valle, per esempio), il messaggio arriva in Microsoft 365 con l’indirizzo IP dell’ultimo salto, quello del filtro. L’opzione Enhanced Filtering for Connectors esiste per ripristinare l’IP di origine e recuperare certi errori di firma DKIM causati dai filtri che modificano il messaggio.
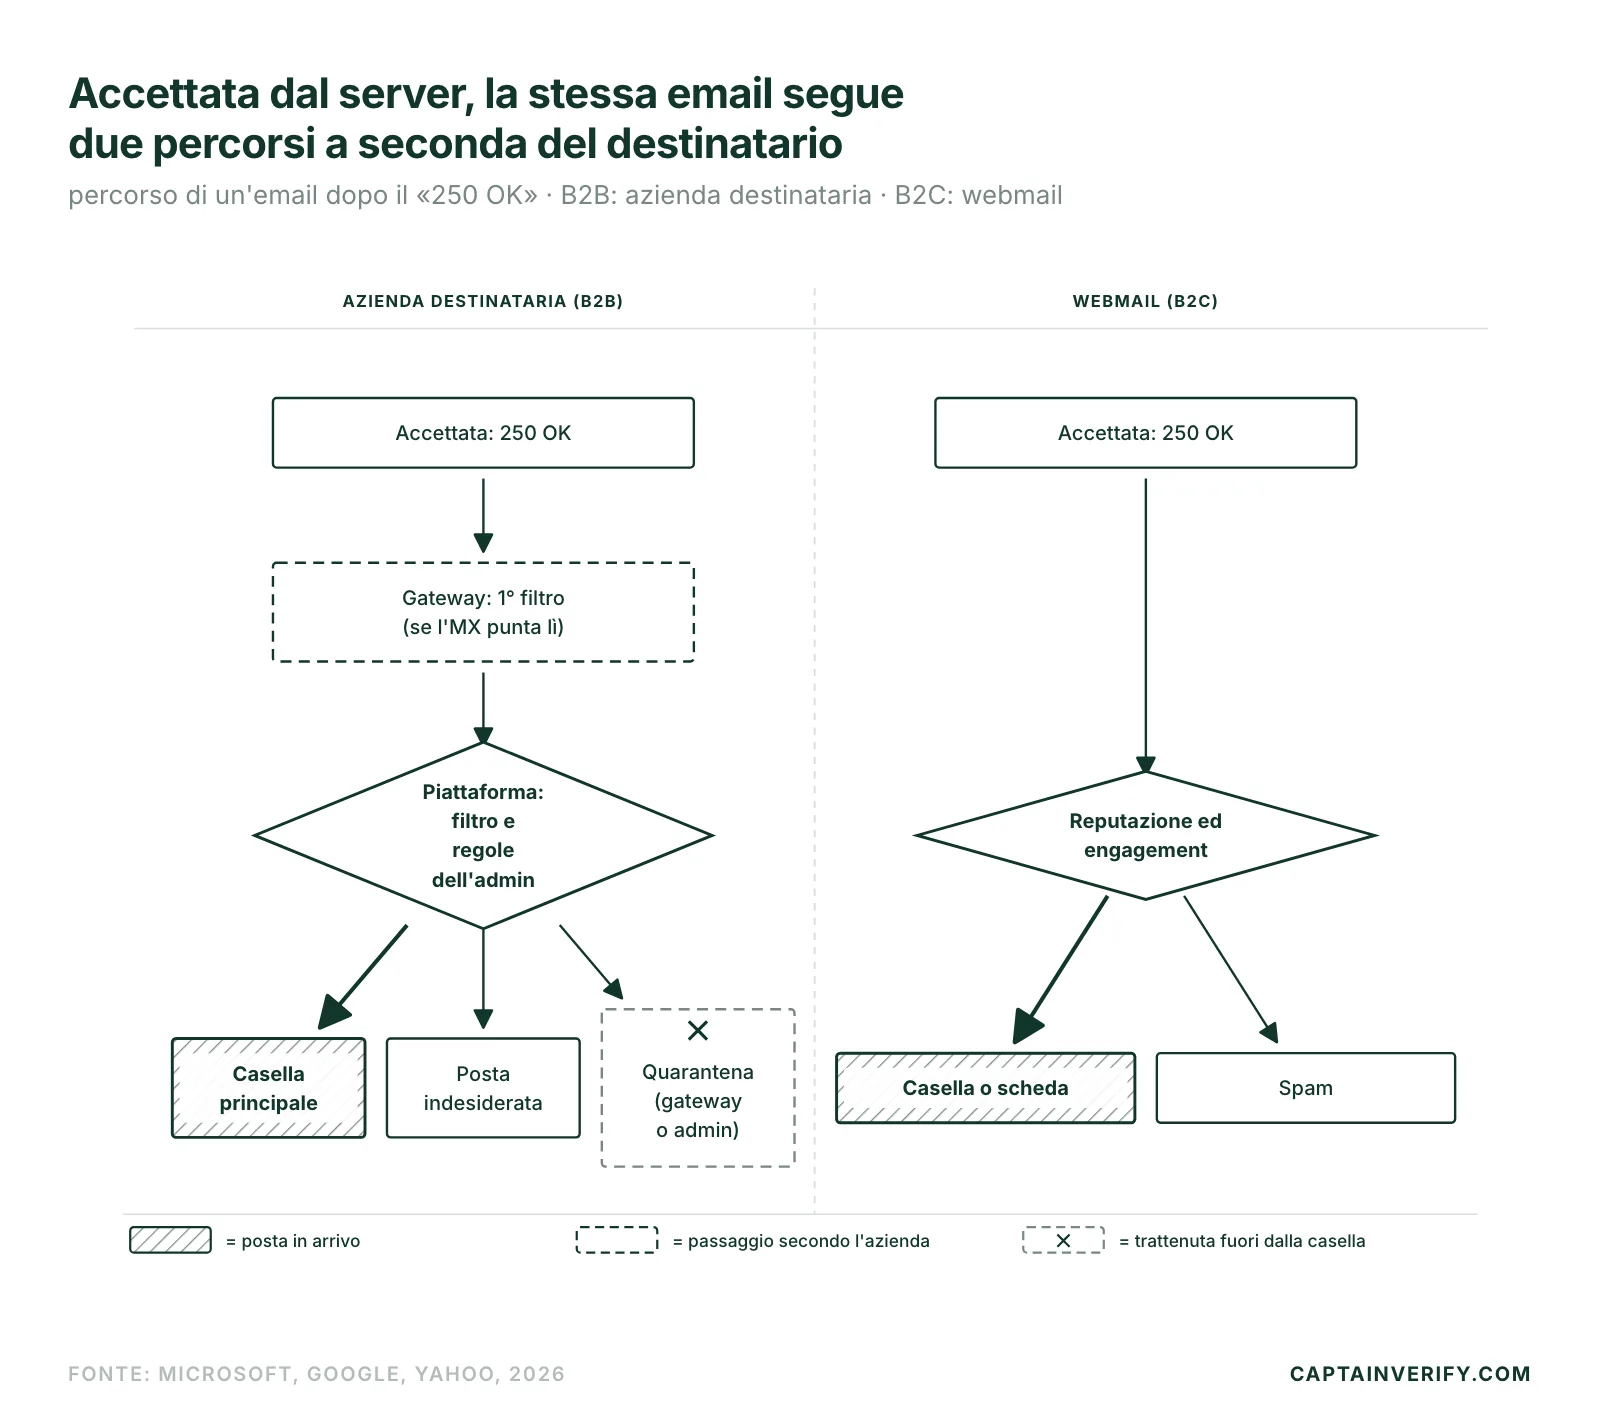
Un messaggio accettato può quindi essere giudicato due volte: dal gateway, poi dalla piattaforma di posta a valle, ciascuno con le proprie regole. Per sapere quale piattaforma usa ciascuna azienda, l’articolo sui provider di posta usati dalle aziende offre il panorama.
«Accettato dal server» e «visibile al destinatario» sono due eventi distinti, e il secondo dipende dal filtraggio locale.
Cosa può cambiare l’amministratore senza avvisarti
La quarantena di un tenant Microsoft 365 appartiene all’amministratore. Le policy di quarantena definiscono cosa l’utente può fare dei messaggi trattenuti e se riceve notifiche, inviate a una frequenza che va da 4 ore a una settimana. Un messaggio classificato come phishing ad alta confidenza finisce sempre in quarantena. L’utente non può rilasciarlo da solo: può soltanto richiederne il rilascio (documentazione Microsoft sulle policy di quarantena). I malware seguono la stessa regola, senza possibilità di configurazione. Un messaggio trattenuto da una policy antispam resta in quarantena 15 giorni per impostazione predefinita, 30 giorni con le policy predefinite Standard e Strict; scaduto questo termine, scompare definitivamente. Un amministratore può anche scegliere la cartella Posta indesiderata al posto della quarantena: lo stesso messaggio finisce allora nello spam dell’utente, senza notifica.
L’elenco di autorizzazione e di blocco del tenant, la Tenant Allow/Block List, si configura nel portale Microsoft Defender all’indirizzo security.microsoft.com (Email & collaboration > Policies & rules > Threat policies > Tenant Allow/Block Lists). Le voci di blocco prevalgono su quelle di autorizzazione. Un link o un dominio bloccato in un messaggio può farlo classificare come phishing ad alta confidenza, anche se il mittente è legittimo. Lato Google Workspace, l’impostazione «Spam» della console di amministrazione offre un «Elenco di autorizzazione email» per gli indirizzi IP e un «Elenco di mittenti approvati». L’amministratore può autorizzare indirizzi IP e approvare mittenti i cui messaggi aggirano i filtri antispam di Gmail. Può anche inviare alcuni messaggi in quarantena per un controllo. Un destinatario approvato può comunque vedere il banner «Questa email sembra sospetta».
Stessa email, due aziende, due destini: la quarantena presso l’una, la casella principale presso l’altra. Nessun test prevede una configurazione che solo l’amministratore conosce. Una casella di prova ne mostra un solo caso.
Safe Links e i link riscritti
Safe Links, funzione di Microsoft Defender for Office 365, analizza gli URL durante il recapito, riscrive i link dei messaggi in arrivo e ricontrolla l’indirizzo al momento del clic. Tratta soltanto i formati HTTP, HTTPS e FTP, non protegge i messaggi in formato RTF e ignora i messaggi firmati S/MIME. Senza una policy Safe Links configurata, la protezione predefinita «Built-in protection» copre già tutti i destinatari di un’organizzazione che possiede almeno una licenza Defender for Office 365. Il link riscritto assume la forma di un indirizzo su safelinks.protection.outlook.com, visibile nel codice sorgente del messaggio: il destinatario non legge più il link che hai inserito.
Quanto ai tempi, con l’opzione consigliata un messaggio che contiene URL resta trattenuto fino alla fine dell’analisi e arriva quindi più tardi. Lato amministratore, un elenco «Do not rewrite the following URLs» prevede eccezioni, con al massimo 3 caratteri jolly (*) per voce; Teams e le applicazioni web di Office non lo riconoscono. Se il dominio del tuo link di tracking compare in un elenco di blocco del tenant, l’intero messaggio rischia la quarantena.
Come Gmail, Yahoo e i webmail francesi smistano sul lato B2C
Gmail pubblica soglie numeriche per i mittenti verso @gmail.com. Dal 1° febbraio 2024, tutti i mittenti verso account Gmail personali devono mantenere il tasso di spam mostrato in Postmaster Tools sotto lo 0,3%. Chi supera i 5.000 messaggi al giorno deve inoltre pubblicare DMARC (una policy con p=none basta), allineare il dominio del mittente a SPF o DKIM e offrire la cancellazione con un clic. Google precisa l’obiettivo reale:
«Mantieni i tassi di spam indicati in Postmaster Tools sotto lo 0,10% ed evita di raggiungere un tasso di spam dello 0,30% o superiore.»
Le linee guida di Google per i mittenti aggiungono requisiti tecnici. La connessione deve passare in TLS con un record PTR valido e le chiavi DKIM sono di 1024 bit o più (2048 bit consigliati). Google può rifiutare un messaggio non autenticato con l’errore 5.7.26. Yahoo applica i suoi standard da febbraio 2024 con lo stesso limite dello 0,3% e aggiunge un dettaglio utile ai team che calcolano il proprio complaint rate: il suo tasso di spam si calcola sulla posta recapitata nella casella in arrivo. Lo Yahoo Sender Hub avverte inoltre che scrivere a utenti che non leggono i messaggi o che li segnalano peggiora le metriche di recapito e la reputazione. Chiede inoltre di gestire le cancellazioni entro 2 giorni.
Per Orange, SFR, Free e La Poste, solo le caselle di prova qui sotto mostrano cosa succede. Le quote di mercato di questi servizi sono nell’analisi dei webmail che dominano il mercato.
Misurare: un set di caselle di prova per tipo di destinatario
Un unico seed testing misto dà una media che non descrive nessuno dei due mondi. Meglio separare i set:
- Apri caselle di prova B2C su Gmail, Outlook.com, Yahoo Mail e presso un provider di accesso francese come Orange o Free.
- Allestisci caselle di prova B2B su un tenant Microsoft 365 con Exchange Online Protection e su un dominio Google Workspace di cui sei amministratore, per leggere la quarantena dall’interno.
- Invia lo stesso messaggio ai due set, poi annota dove atterra: casella principale, scheda, spam o quarantena.
- Leggi Postmaster Tools solo per Gmail. Per il resto, guarda gli NDR e i deferral del server di invio.
Il quarto punto conta: i dati di Postmaster Tools si applicano solo ai messaggi inviati ad account Gmail personali, quelli in @gmail.com o @googlemail.com. I destinatari ospitati su Google Workspace non vi compaiono. Postmaster Tools mostra in particolare il tasso di spam e la reputazione del dominio. La guida alla configurazione di Google Postmaster descrive l’installazione nel dettaglio.
La lista: catch-all e dipendenti usciti nel B2B, indirizzi abbandonati nel B2C
Un dominio aziendale in catch-all accetta qualsiasi indirizzo; il server non dice nulla sull’esistenza reale della casella. L’hard bounce rate resta ingannevolmente basso. Gli indirizzi di dipendenti usciti pongono lo stesso problema: a volte un rifiuto netto, a volte un alias che continua ad assorbire la posta. L’articolo sulle email catch-all spiega come funziona un dominio di questo tipo. Un rifiuto di Microsoft 365 alla porta torna nell’NDR con l’Enhanced Status Code 5.4.1. Ha una sua pagina: errore SMTP 550 5.4.1.
Nel B2C domina il rischio opposto. La lista invecchia per disinteresse: indirizzi abbandonati e caselle mai aperte da mesi. Yahoo descrive questi destinatari come dannosi per la reputazione. Nessun bounce li segnala: li tradisce l’assenza di interazione.
L’invio: distribuire il volume e tenere d’occhio i link
Un lotto di 200 indirizzi della stessa azienda finisce su un solo server: distribuiscilo nel tempo. Verso Gmail, dove la soglia di 5.000 messaggi al giorno fa scattare l’obbligo di DMARC, Google chiede di aumentare il volume gradualmente monitorando le risposte del server. Il tasso di spam e la reputazione del dominio di invio si seguono in parallelo. Un superamento di quota si segnala in genere con il codice 4.7.28, dopo il quale Google consiglia di sospendere l’invio per almeno 10 minuti. Sul fronte del contenuto, un dominio di link dubbio viene esaminato sia dal gateway sia da Safe Links. L’articolo sull’inbox placement ad alto volume raccoglie i fattori comuni ai due mondi. La prospezione a freddo ha la sua guida: cold email B2B.
Preleva un campione dal segmento B2B e un altro dal segmento B2C. Passali alla verifica degli indirizzi prima della prossima campagna, poi confronta i due hard bounce rate prima di inviare il resto.