Spamhaus hat für seine DNS-Prüfung keinen genauen Stichtag veröffentlicht: Die Seite Sender Guidelines kündigt einen schrittweisen Rollout ab November 2026 an (Seite abgerufen am 27. Oktober 2026). Jede sendende IP braucht einen gültigen HELO und ein passendes PTR/A-Paar, sonst droht ein Eintrag in den Zonen CSS oder XBL.
CRM-Teams kennen das Symptom: „Mein E-Mail-Tool sagt, alles sei in Ordnung“, und trotzdem landen die Kampagnen im Spam. Ein DNS-Fehler auf der Versand-IP reicht für einen Listeneintrag, und die Oberfläche Ihres Tools zeigt ihn nicht unbedingt an.
Was Spamhaus ankündigt und was offenbleibt
Laut den Absender-Richtlinien von Spamhaus führt Spamhaus schrittweise die Anforderung ein, dass jede Versand-IP einen gültigen HELO sowie einen PTR mit zugehörigem A-Record hat.
Die geprüften Seiten nennen weder einen Phasenplan noch Details zur Sanktion. Als einzige Folge steht dort ein Eintrag in der CSS (Combined Spam Sources) oder in der XBL, der Liste kompromittierter IPs. Ein neuer Standard ist das nicht. Wer die Organisation und ihre Zonen erst einordnen will, findet das in unserer Vorstellung von Spamhaus.
Eine Einschränkung sollten Sie im Kopf behalten: Die Seiten des Prüfwerkzeugs weisen darauf hin, dass Ergebnisse nicht für alle IPs verfügbar sind und aktuelle Änderungen eventuell nicht abbilden. Wiederholen Sie ein grünes Testergebnis deshalb nach jeder DNS-Änderung.
Google und Yahoo schreiben seit Februar 2024 Authentifizierungsregeln für Absender von mehr als 5.000 Nachrichten pro Tag vor. Microsoft hat am 2. April 2025 eine ähnliche Logik für Outlook.com angekündigt, sie gilt seit dem 5. Mai 2025. Spamhaus kommt mit einer Prüfung auf der Ebene der IP-Listen dazu.
HELO: der Name, mit dem sich Ihr Server vorstellt
Ein frisch gemieteter Versandserver stellt sich mit dem Rechnernamen vor, den der Hoster vergeben hat, etwa vps-4821.hosting.example (nie mit der Domain des Absenders), solange niemand den EHLO-Befehl anfasst. Unter Postfix 3.x legt der Parameter smtp_helo_name in der Datei main.cf diesen Namen fest und übernimmt standardmäßig den Wert von myhostname. Genau das lehnt Spamhaus ab.
Abschnitt 4.1.1.1 der RFC 5321 (2008) verlangt, dass das EHLO-Argument den vollständigen Domainnamen des SMTP-Clients enthält, sofern es einen gibt. Spamhaus liest das strenger: Der Name muss sich zu der IP auflösen, die die Verbindung aufbaut. localhost und generische Namen des Hosters oder Providers sind untersagt. Abgelehnt wird auch ein Name, der auf eine Infrastruktur ohne Rolle im Versand zeigt, ebenso die Nachahmung des HELO eines Mailbox-Anbieters wie Gmail oder Hotmail.
Beständigkeit zählt genauso viel wie der Name. Mehrere HELO-Werte, die sich zu unterschiedlichen IPs auflösen, deuten laut den Richtlinien auf einen Residential-Proxy oder auf Malware hin. Ein Park aus von Hand konfigurierten Relays mit jeweils eigenem Namen kann in diese Kategorie fallen, ohne dass es jemand wollte.
Außerdem empfiehlt Spamhaus, den HELO am Namen des Reverse DNS auszurichten und auf dieser Domain eine Webseite zu veröffentlichen, die den Zweck des Servers erklärt.
PTR und A-Record: den Kreis schließen
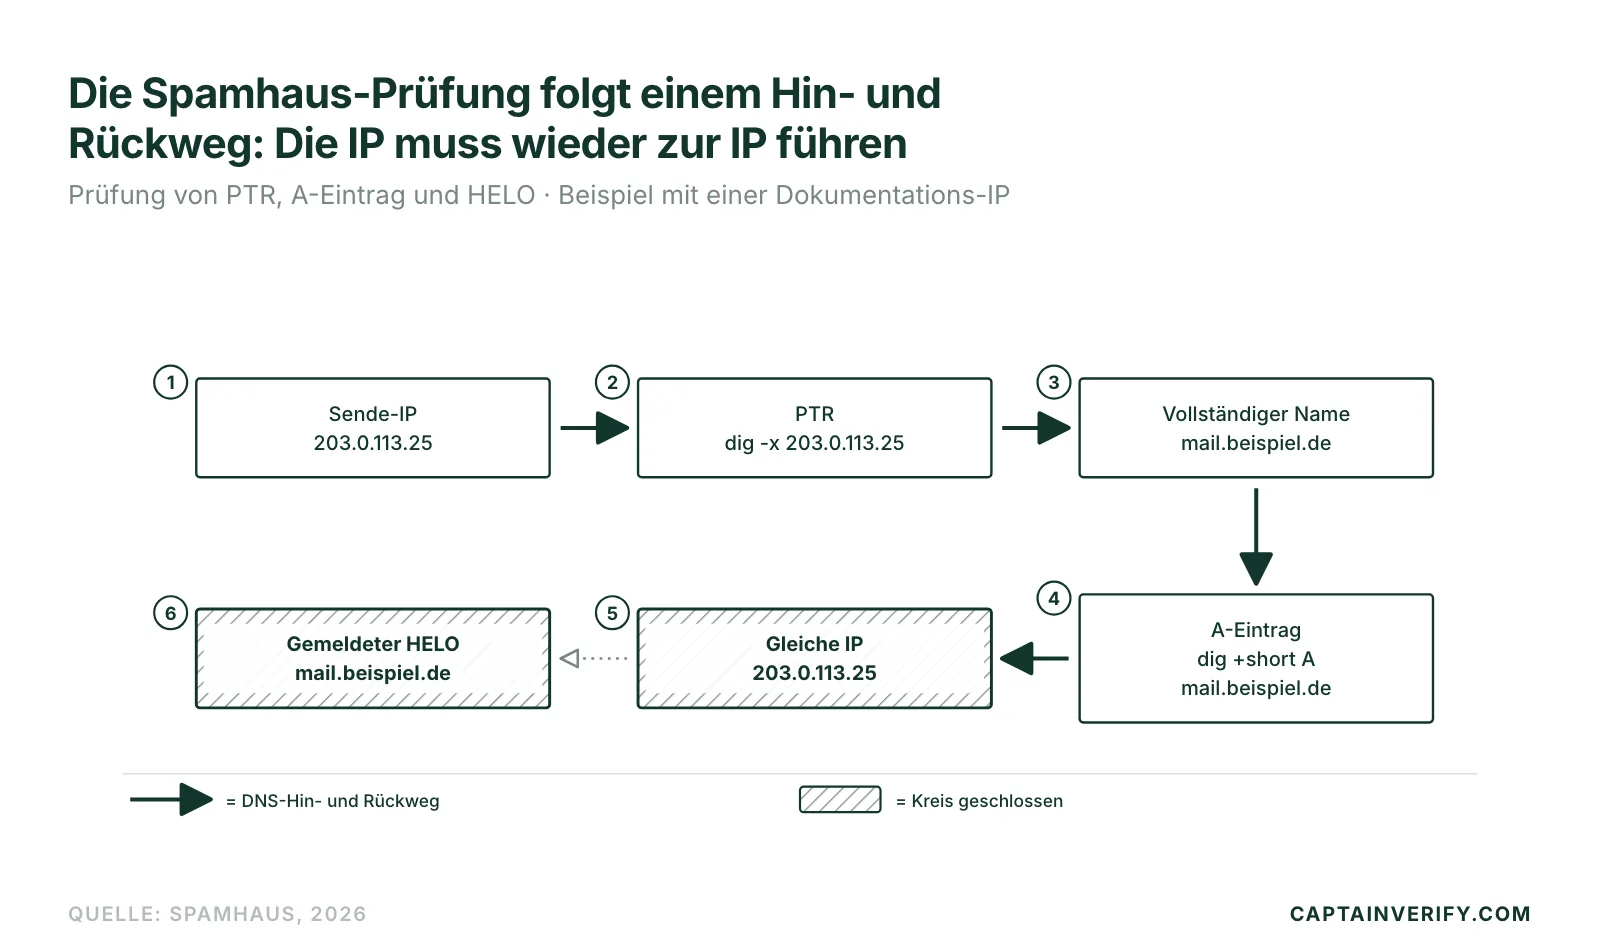
Die Prüfung läuft als Hin- und Rückweg. Die Versand-IP hat einen PTR, der auf einen vollständigen Namen zeigt. Dieser Name hat einen A-Record (AAAA bei IPv6), der zur selben IP zurückführt, und der gemeldete HELO nutzt genau diesen Namen. Das nennt man Forward-confirmed Reverse DNS (FCrDNS).
Das Werkzeug check.spamhaus.org (Modul IP & Domain Reputation Checker) liefert drei Urteile: „HELO Resolution“, „PTR Record“ und „PTR Resolution“. Ein rotes Kreuz heißt laut der Hilfeseite zur Fehlerbehebung, dass ein Antrag auf Entfernung kaum Aussicht auf Erfolg hat. Die PTR-bedingte Gmail-Ablehnung 550 5.7.25 behandeln wir in unserem Artikel zum SMTP-Fehler 550 5.7.25.
Den Kreis vor dem November testen
Zwei dig-Abfragen (Paket bind9-dnsutils unter Debian 12) bilden die Prüfung nach. Für eine Versand-IP 203.0.113.25 (Dokumentationsadresse) liefert der Befehl dig -x 203.0.113.25 +short den PTR, zum Beispiel mail.beispiel.de. Der Befehl dig +short A mail.beispiel.de muss dann 203.0.113.25 zurückgeben, und die SMTP-Sitzung muss mail.beispiel.de im EHLO melden.
Welchen HELO Ihr Server im Produktivbetrieb tatsächlich verwendet, lässt sich über die Adresse helocheck@abuseat.org prüfen, die Spamhaus nennt. Sie ist ein Erbe der CBL (Composite Blocking List), deren Daten in die XBL einfließen.
Wem gehören diese Einträge in Ihrem Setup?
Das hängt vom Versandaufbau ab. Bei einem gemeinsam genutzten IP-Pool bei einem Dienstleister (etwa Twilio SendGrid, Mailjet oder Brevo) liegen HELO, PTR und A beim Dienstleister. Daran können Sie nichts ändern. Ihr Hebel beschränkt sich darauf, die Konformität schriftlich einzufordern und die Sender Reputation sowie die Complaint Rate Ihrer Sendungen im Auge zu behalten.
Bei einer dedizierten IP oder einem eigenen Server liegt alles bei Ihnen. Der PTR wird beim Inhaber des Adressblocks eingerichtet, in der Regel beim Hoster (etwa OVHcloud, Hetzner oder Scaleway), über dessen Kundenbereich oder ein Ticket. A-Record und HELO richten Sie selbst ein: Der eine liegt in der DNS-Zone, der andere in der Konfiguration des SMTP-Servers.
Spamhaus rät davon ab, bei einer dedizierten IP den automatisch generierten Reverse DNS auf den Namen des Hosters stehen zu lassen. Empfohlen wird ein Name auf der Domain des Absenders. Bei IPv6 verlangt die Seite außerdem mindestens ein /64 mit gültigem Reverse DNS, wie der Abschnitt zu den Mindestanforderungen zusammenfasst. Wie Sie zwischen dedizierter und gemeinsam genutzter IP entscheiden, steht im Artikel Dedizierte oder gemeinsame IP. Der PTR-Mechanismus hat eine eigene Seite: die Reverse-DNS-Abfrage.
Schützt ein korrektes DNS vor einem Listeneintrag?
Nein. Die Mindestanforderungen von Spamhaus sind eine Liste mit fünf Punkten. Sie beginnt mit dem bestätigten Opt-in und nennt gekaufte oder gemietete Listen als häufige Quelle von Spam Traps. Danach folgen der Reverse DNS an zweiter Stelle, der HELO an dritter, IPv6 an vierter und SPF, DKIM und DMARC an fünfter.
Ein sauberes DNS schützt nicht vor einem veralteten Datenbestand: Kommt der Hard Bounce zurück, ist er bereits gegen die Versand-IP verbucht. Eine IP mit tadellosem DNS, die an tote Adressen schreibt, sammelt diese Rückläufer an wie jede andere. Bei Gmail verlangt die Hilfeseite von Google, in den Postmaster Tools unter 0,10 % Beschwerden zu bleiben und 0,30 % zu vermeiden. Welche weiteren Listen Sie neben Spamhaus beobachten sollten, steht in Blocklists im E-Mail-Versand: welche Sie 2026 wirklich beobachten sollten.
Schicken Sie vor der nächsten Kampagne eine Stichprobe Ihrer Liste durch einen Adressprüfer, um die Hard-Bounce-Rate zu ermitteln, und öffnen Sie danach check.spamhaus.org mit der Versand-IP.