Spamhaus no ha publicado ninguna fecha de aplicación precisa para su control DNS: la página Sender Guidelines anuncia un despliegue progresivo a partir de noviembre de 2026 (página consultada el 27 de octubre de 2026). Cada IP emisora debe presentar un HELO válido y un par PTR/A coherente; si no, puede acabar en las zonas CSS o XBL.
El síntoma lo conocen bien los equipos de CRM: «mi herramienta de emailing dice que todo está OK» y, aun así, las campañas acaban en spam. Un fallo DNS en la IP de envío basta para que te incluyan en una lista, y la interfaz de la herramienta no siempre avisa.
Lo que Spamhaus anuncia y lo que deja en la sombra
Según las directrices para remitentes de Spamhaus, el organismo despliega poco a poco la exigencia de un HELO válido y de un PTR acompañado de su registro A para cada IP de envío.
Las páginas consultadas no dan ni un calendario por fases ni el detalle de la sanción. La única consecuencia que mencionan es la inclusión en la CSS (Combined Spam Sources) o en la XBL, la lista de IP comprometidas. No aparece ningún estándar nuevo. Para situar al organismo y sus zonas, consulta nuestra presentación de Spamhaus.
Una limitación a tener presente: las páginas de la herramienta de control precisan que los resultados no están disponibles para todas las IP y pueden no reflejar cambios recientes. Por eso conviene repetir la prueba en verde después de cada modificación DNS.
Google y Yahoo imponen desde febrero de 2024 reglas de autenticación a quien envía más de 5.000 mensajes al día. Microsoft anunció el 2 de abril de 2025 una lógica parecida para Outlook.com, aplicada desde el 5 de mayo de 2025. Spamhaus suma un control del lado de la lista de IP.
HELO: el nombre con el que tu servidor se presenta
Un servidor de envío recién alquilado se presenta con el nombre de máquina que le da el proveedor de hosting, algo como vps-4821.hosting.example (nunca el dominio del remitente), mientras nadie toque el comando EHLO. En Postfix 3.x, el parámetro smtp_helo_name del archivo main.cf fija ese nombre y toma por defecto el valor de myhostname. Es justo lo que Spamhaus descarta.
La sección 4.1.1.1 de la RFC 5321 (2008) pide que el argumento de EHLO sea el nombre de dominio completo del cliente SMTP cuando existe. Spamhaus lo lee con más dureza: ese nombre debe resolverse a la IP que se conecta. Prohíbe localhost y los nombres genéricos del proveedor de hosting o de acceso. Se rechaza un nombre que apunta a una infraestructura sin papel alguno en el envío, y también imitar el HELO de un proveedor de buzones como Gmail o Hotmail.
La coherencia pesa tanto como el nombre. Según las directrices, varios valores de HELO que se resuelven a IP distintas apuntan a un proxy residencial o a un malware. Un parque de relays configurados a mano, cada uno con su propio nombre, puede caer en esa categoría sin que nadie lo haya buscado.
Spamhaus recomienda además alinear el HELO con el nombre del reverse DNS y publicar en ese dominio una página web que explique para qué sirve el servidor.
PTR y registro A: cerrar el círculo
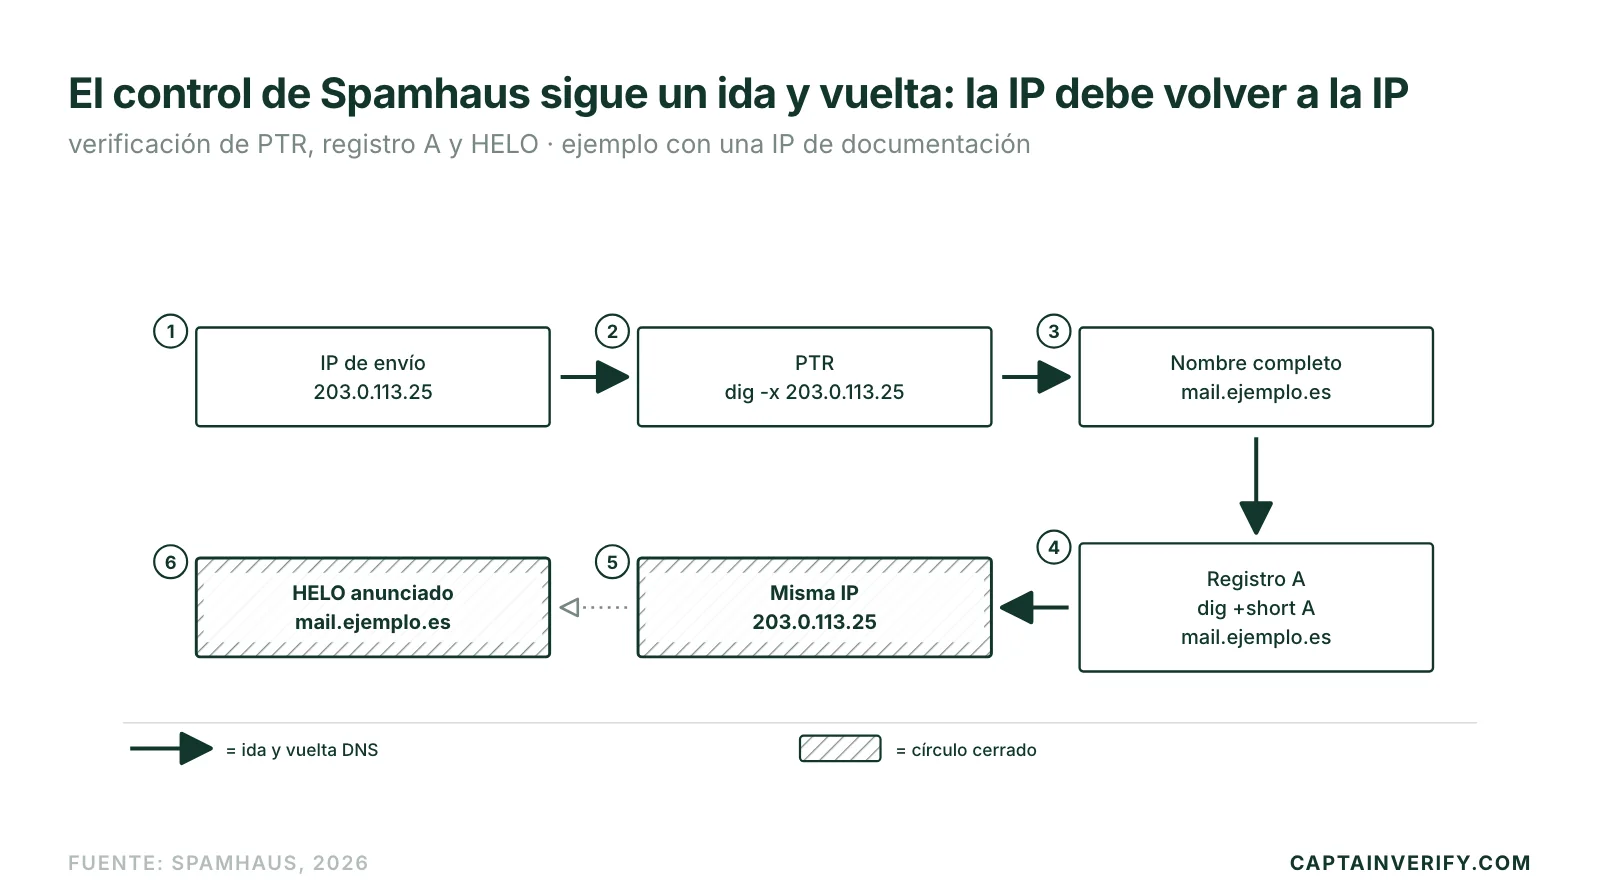
El control hace un ida y vuelta. La IP de envío tiene un PTR que apunta a un nombre completo; ese nombre tiene un registro A (AAAA en IPv6) que devuelve la misma IP; el HELO anunciado retoma ese nombre. Es el forward-confirmed reverse DNS (FCrDNS).
La herramienta check.spamhaus.org (módulo IP & Domain Reputation Checker) da tres veredictos: «HELO Resolution», «PTR Record» y «PTR Resolution». Según la página de resolución de problemas, una cruz roja significa que una solicitud de retirada tiene pocas probabilidades de prosperar. El rechazo 550 5.7.25 de Gmail ligado al PTR se trata en nuestro artículo sobre el error SMTP 550 5.7.25.
Probar el círculo antes de noviembre
Dos consultas dig (paquete bind9-dnsutils en Debian 12) reproducen el control. Para una IP de envío 203.0.113.25 (dirección de documentación), el comando dig -x 203.0.113.25 +short devuelve el PTR, por ejemplo mail.ejemplo.es. Después, dig +short A mail.ejemplo.es debe devolver 203.0.113.25, y la sesión SMTP tiene que anunciar mail.ejemplo.es en el EHLO.
Para comprobar el HELO que se usa de verdad en producción, Spamhaus menciona la dirección helocheck@abuseat.org, heredada de la CBL (Composite Blocking List), cuyos datos alimentan la XBL.
¿De quién son estos registros en tu caso?
Depende de cómo envíes. En un IP pool compartido con un proveedor (Twilio SendGrid, Mailjet o Brevo, por ejemplo), HELO, PTR y A dependen del proveedor. Ahí no puedes tocar nada: solo te queda pedirle por escrito que cumpla y vigilar la sender reputation y el complaint rate de tus envíos.
En una IP dedicada o en un servidor propio, todo recae en ti. El PTR se configura con el titular del bloque de direcciones, normalmente el proveedor de hosting (OVHcloud, Hetzner o Scaleway, por ejemplo), desde su área de cliente o con un ticket. El registro A y el HELO los configuras tú: la zona DNS por un lado, el servidor SMTP por otro.
Spamhaus desaconseja dejar en una IP dedicada el reverse DNS generado automáticamente con el nombre del proveedor de hosting. Recomienda un nombre dentro del dominio del remitente. En IPv6, la página exige además una asignación de al menos un /64 con reverse DNS válido, como resume la sección de requisitos mínimos. La elección entre IP dedicada y compartida se detalla en el artículo IP dedicada o compartida. El mecanismo del PTR tiene su propia página: el reverse DNS lookup.
¿Un DNS conforme protege de una inclusión en lista?
No. Los requisitos mínimos de Spamhaus son una lista de cinco puntos que empieza con el opt-in confirmado y cita las listas compradas o alquiladas como fuente habitual de spam traps. El reverse DNS aparece en segundo lugar, el HELO en tercero, el IPv6 en cuarto, y SPF, DKIM y DMARC en quinto.
Un DNS limpio no te salva de una base obsoleta: cuando aparece el hard bounce, ya se ha contado contra la IP de envío. Una IP con un DNS impecable que escribe a direcciones muertas acumula esos rebotes igual que cualquier otra. Del lado de Gmail, la página de ayuda de Google pide mantenerse por debajo del 0,10 % de quejas en Postmaster Tools y evitar llegar al 0,30 %. Las otras listas que conviene vigilar además de Spamhaus se repasan en blocklists de email: cuáles vigilar de verdad en 2026.
Antes de la próxima campaña, pasa una muestra de la lista por un verificador de direcciones para calcular su tasa de hard bounce y, después, abre check.spamhaus.org con la IP de envío.