Prénom.nom@, p.nom@, nom.prenom@ : sur combien de variantes un outil de prospection tire-t-il avant qu’une adresse réponde ? La personne visée en sait-elle quelque chose ? Côté expéditeur, le symptôme est connu : des campagnes qui finissent en spam sans que personne sache pourquoi, avec un taux de hard bounce qui grimpe sur les contacts « trouvés » plutôt que collectés.
Le consentement préalable n’est pas exigé d’office. Dans sa fiche du 16 octobre 2026, la CNIL admet l’intérêt légitime pour reconstituer une adresse professionnelle, au cas par cas : la personne doit pouvoir s’y attendre et l’adresse n’est conservée que si un premier contact effectif a lieu dans un délai raisonnable. Une opposition ferme la porte définitivement. Sans ces conditions, il reste le consentement ou l’abstention.
La reconstitution d’adresses selon la CNIL
Deux adresses publiques d’une même société suivent le schéma « prenom.nom@societe.fr » ; le troisième collaborateur de l’équipe n’a publié aucune adresse. Appliquer le schéma à son nom, c’est la reconstitution d’adresses. La CNIL la décrit comme la déduction d’une adresse à partir du nom d’une personne et de son employeur.
La fiche, intitulée « Reconstitution d’adresses électroniques professionnelles : dans quel cadre est-ce autorisé ? », cite deux usages : une base de prospection ou un contact ponctuel en relations institutionnelles. Un nom associé à un employeur identifie quelqu’un, donc le RGPD (applicable depuis le 25 mai 2018) s’applique.
Pourquoi le consentement ne s’impose-t-il pas d’emblée ?
La base légale la plus naturelle est l’intérêt légitime, article 6.1.f du règlement (UE) 2016/679, le RGPD. La reconstitution sert un traitement principal, souvent la prospection B2B ; elle peut s’appuyer sur la même base. La CNIL pose une limite en une formule :
« ni automatique ni systématique » (CNIL, fiche du 16 octobre 2026)
L’analyse met en balance l’intérêt réel de l’organisme et l’atteinte aux droits de la personne, puis ajoute la question de ce qu’elle peut raisonnablement attendre. Le raisonnement se conduit cas par cas et l’organisme doit pouvoir le justifier.
La fiche livre une méthode d’analyse, sans barème. L’analyse de la prospection B2B de Growth Hacker traite les appels à froid et les emails devinés vus côté prospection ; cet article s’arrête à la reconstitution elle-même.
Quand la personne ne s’attend pas à être jointe ainsi
Un formulaire de contact posé à la place d’une adresse. Un profil dont les paramètres de confidentialité ont été renforcés.
La CNIL y lit des signaux de refus. Une personne sans présence en ligne identifiable ou qui a protégé ses coordonnées et renvoie vers un formulaire, ne peut pas raisonnablement s’attendre à voir son adresse reconstituée. A priori, elle sort du périmètre. Ces signaux se contrôlent avant de produire l’adresse, donc avant tout envoi.
Reste une zone grise : un profil à moitié renseigné, une adresse publiée en 2019 et jamais mise à jour. Aucun seuil mécanique ne tranche ces cas.
Conservation, information et opposition
L’adresse ne se conserve que si un « premier contact effectif » a lieu dans un délai raisonnable. La fiche du 16 octobre 2026 ne chiffre pas ce délai. L’organisme qui prospecte fixe donc sa propre durée de purge pour les adresses restées sans réponse et la documente.
Côté information, l’adresse n’a pas été obtenue auprès de la personne : selon le RGPD, l’article 14.3.b impose de lui dire d’où vient la donnée et comment s’opposer, au plus tard lors de la première communication. Le premier email de la séquence est le dernier moment possible ; l’article 14.3.a fixe de toute façon un plafond d’un mois. Une phrase du type « votre adresse a été déduite du format des adresses de votre société » suffit à nommer l’origine ; elle doit venir avec le moyen de refuser.
L’opposition, droit ouvert par l’article 21 du RGPD pour la prospection, exclut la personne de toute reconstitution future, sans qu’elle ait à se justifier. Supprimer l’adresse ne suffit donc pas, puisque le même schéma la régénérerait à l’import suivant. Une fiche sœur de la CNIL, « Reconstitution d’adresses électroniques professionnelles : quels sont vos droits ? », s’adresse aux personnes concernées : les deux textes se lisent ensemble. Une liste d’opposition permanente, réduite au strict nécessaire pour reconnaître la personne, est la condition pratique de cette garantie. Les administrations disposent d’une base propre, la « mission d’intérêt public » (article 6.1.e), avec les mêmes garanties.
Le message envoyé ensuite
L’envoi relève des règles de prospection : pour un professionnel, l’article L.34-5 du Code des postes et des communications électroniques encadre l’envoi et la CNIL n’exige pas de consentement préalable si le message a un rapport avec sa fonction, à condition de l’informer et de lui laisser une désinscription simple. Notre article sur le RGPD en email marketing détaille la preuve et le désabonnement.
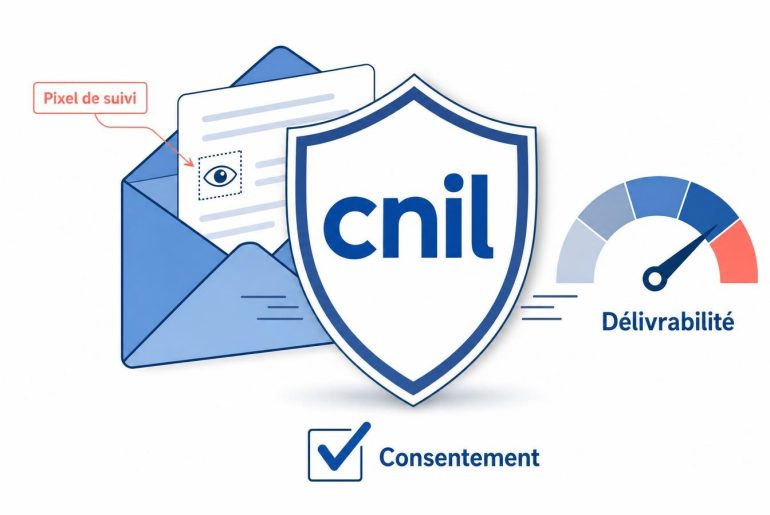
Une mention d’origine tient en une ligne, par exemple « Votre adresse a été déduite du format des adresses publiques de votre société ; répondez STOP pour ne plus être contacté ». Si la séquence mesure aussi les ouvertures par pixel, la recommandation de la CNIL sur les pixels de suivi d’ouverture pose ses propres conditions, distinctes de celles de la reconstitution.
Le cas LinkedIn Sales Navigator
Sales Navigator affiche le nom d’une personne et son poste dans une société, sans adresse email. L’outil seul ne reconstitue rien. Les extensions branchées dessus extraient les profils et devinent l’adresse.
Elles se heurtent à deux obstacles. Le contrat d’utilisation de LinkedIn interdit l’extraction automatisée. Les critères de la fiche s’appliquent à chaque personne extraite. La CNIL a sanctionné la société Kaspr le 5 décembre 2024 (240 000 euros, décision rendue publique le 19 décembre) pour avoir collecté les coordonnées de membres LinkedIn qui en avaient restreint la visibilité. D’après la CNIL, cette collecte excédait ce que les membres d’un réseau professionnel peuvent raisonnablement attendre : la même logique d’attente raisonnable que celle de la fiche. Le cadre juridique du scraping de données sociales fait l’objet d’un article à part.
La responsabilité se partage. L’éditeur d’une extension ou d’un service de recherche d’adresses décide lui-même de collecter et de conserver les coordonnées des personnes ciblées. Dans la décision Kaspr, la CNIL le traite comme responsable de ce fichier et retient contre lui l’absence de base légale valable et une information tardive des personnes, la conservation des données étant jugée excessive. L’équipe commerciale qui s’en sert reste responsable de ses propres envois : elle justifie son intérêt légitime et informe la personne dès le premier message. Le contrat signé avec l’outil ne déplace aucune de ces obligations. La décision Kaspr est la seule sanction de la CNIL citée ici et elle vise l’éditeur de l’outil. Le risque contractuel vient d’ailleurs : LinkedIn a poursuivi en justice des prestataires d’extraction. Proxycurl a dû supprimer les données obtenues et cesser d’y accéder sous injonction permanente ; ProAPIs a été accusée en octobre 2025 d’avoir créé des millions de faux comptes pour aspirer des profils.
Les outils qui reconstituent ou extraient des adresses ne se valent pas. Le tableau reprend ce que chaque éditeur dit de sa méthode sur ses propres pages (relevé le 21 octobre 2026), sauf pour Kaspr, Proxycurl et ProAPIs, documentés plus haut. Aucun n’est illégal par nature : la fragilité dépend de l’origine de la donnée et de l’usage qu’en fait celui qui envoie. La fiche de la CNIL ne cite aucun de ces outils.
| Outil | Comment l’adresse est obtenue | Point de fragilité |
|---|---|---|
| Hunter | Déduit l’adresse à partir du format de la société et d’adresses trouvées sur le web public ; affirme n’utiliser aucune base tierce. | Déclare une liste de suppression : une adresse retirée ne revient ni par collecte ni par déduction. L’utilisateur reste responsable de son usage. |
| Dropcontact | Génère et teste les adresses avec ses propres algorithmes, sans base tierce selon l’éditeur. | Argument de conformité de l’éditeur, non vérifié. Les critères de la fiche s’appliquent à celui qui l’utilise. |
| lemlist | Cherche l’adresse en cascade chez plusieurs fournisseurs. Son extension Chrome envoie vers une campagne les profils d’une recherche Sales Navigator. | L’origine de la donnée se perd dans la cascade. L’extension touche au contrat de LinkedIn. |
| Snov.io | Extension Chrome sur les profils et les recherches Sales Navigator, déduction par format d’adresse puis vérification, base annoncée à 500 millions d’adresses. | Extraction depuis LinkedIn : contrat de LinkedIn et critère d’attente raisonnable. |
| Evaboot | Exporte en un clic les recherches Sales Navigator puis cherche l’adresse. Dit ne pas utiliser de base de données et plafonner les exports par jour. | Extraction automatisée de Sales Navigator, le cas visé par le contrat de LinkedIn. |
| PhantomBuster | Automatise des actions et des extractions sur LinkedIn avec la session de l’utilisateur. | Son propre blog parle de zone grise et laisse la responsabilité de l’usage à l’utilisateur. |
| Waalaxy | Cascade de fournisseurs (BetterContact, FullEnrich, puis Dropcontact selon son article de janvier 2026). | Il faut pouvoir dire à la personne d’où vient l’adresse (art. 14), ce que la cascade complique. |
| Lusha | Communauté d’utilisateurs qui partagent leurs signatures d’email, annuaires sous licence, sources publiques. Dit ne pas extraire les réseaux sociaux. | S’appuie sur l’intérêt légitime, avec formulaire de retrait et liste de suppression. |
| Apollo | Réseau de contributeurs, exploration du web public et fournisseurs tiers. | S’appuie sur l’intérêt légitime. Les données déjà exportées restent, selon l’éditeur, sous la responsabilité du client. |
| Kaspr | Extension affichant les coordonnées des profils LinkedIn. | Amende de 240 000 euros de la CNIL (5 décembre 2024) pour la collecte de profils à visibilité restreinte. |
| Proxycurl, ProAPIs | Services d’extraction de profils LinkedIn. | Poursuivis par LinkedIn sur le terrain du contrat (Proxycurl en janvier 2025, ProAPIs en octobre 2025). |
En pratique, quelques profils publics ciblés, contactés vite avec une mention d’origine, restent défendables au regard de la fiche de 2026, à apprécier au cas par cas. Des listes entières extraites puis envoyées en séquence automatique sont fragiles : rien n’y vérifie les signaux de refus. La conservation sans premier contact y devient la norme.
La vérification d’adresse règle-t-elle la question ?
Non. Un test SMTP n’envoie aucun email. L’adresse a pourtant déjà été produite à partir de données personnelles, donc la base légale et l’information de la personne restent à établir avant. La vérification limite les rebonds et ne dit rien de la conformité.
Sur le plan technique, une adresse devinée sur un domaine qui n’a pas cette boîte revient en erreur 550 5.1.1 (destinataire inconnu, code défini par la RFC 3463), notifiée par un rapport de non-livraison : c’est un hard bounce. Les tentatives multipliées par variantes en produisent à la chaîne. Gmail et Outlook, comme les autres fournisseurs de messagerie, intègrent ces rebonds à la sender reputation du domaine expéditeur ; les effets se lisent ensuite dans Google Postmaster Tools. L’objection habituelle, « on peut pas juste filtrer après ? », tombe à plat : le rebond est déjà compté quand on le constate.
Autre piège, les domaines catch-all : ils acceptent tout message adressé au domaine. Une adresse devinée y paraît valide au test sans garantie qu’un humain la lise. Le fonctionnement des catch-all explique pourquoi ces adresses restent à part dans une list hygiene sérieuse. Email Finder vs Email Verifier détaille la différence entre trouver une adresse et la vérifier.
Avant la prochaine campagne sur une base reconstituée, passez un échantillon de 200 adresses à la vérification et comparez son taux de hard bounce à celui de vos adresses collectées auprès des personnes.
Une adresse devinée reste le nom de quelqu’un.