Vous ouvrez votre boîte lundi matin. Un email sans texte, un objet « Report domain: exemple.fr Submitter: google.com Report-ID: 4821730956173204811 », une pièce jointe .zip. Aucun message d’erreur nulle part. Quelqu’un vient pourtant de vous écrire à propos de votre domaine.
Ce fichier est un rapport DMARC agrégé au format XML défini par la RFC 7489 (2015), remplacée en mai 2026 par la RFC 9990 pour la partie rapport agrégé. Il liste, pour une journée, chaque adresse IP qui a envoyé du courrier avec votre domaine, le nombre de messages et le résultat de SPF et de DKIM. Pour savoir si tout va bien, regardez 3 champs : source_ip, count et le couple dkim/spf. Un exemple complet de 2 enregistrements suit, décodé ligne par ligne, avec en prime les bases du protocole DMARC au fil des balises.
Ce que vous recevez dans votre boîte
Les rapports partent vers l’adresse déclarée dans la balise rua de l’enregistrement DNS _dmarc. Chaque serveur de réception qui a vu passer du courrier de votre domaine en envoie un par jour, d’après la documentation Google Workspace. Selon le volume et le nombre de domaines destinataires, cela peut aller jusqu’à plusieurs centaines de rapports par jour. Voilà pourquoi Google recommande une boîte ou un groupe consacré à ces rapports.
Un rapport Google se reconnaît à son objet « Report domain » et au nom de sa pièce jointe :
Objet : Report domain: exemple.fr Submitter: google.com Report-ID: 4821730956173204811
Pièce jointe : google.com!exemple.fr!1794096000!1794182399.zip
Le nom du fichier suit la convention de la RFC 7489, reprise par la RFC 9990 : receveur, domaine concerné, début puis fin de la période en timestamp Unix, séparés par des points d’exclamation, avec un identifiant facultatif. Les RFC prévoient une extension .xml ou .xml.gz ; certains receveurs, Google notamment, envoient une archive .zip. La pièce jointe contient un fichier XML compressé. Double-cliquez dessus ou lancez unzip (gunzip pour un .gz) dans un terminal : il en sort un fichier .xml, lisible dans n’importe quel éditeur de texte.
Le fichier dézippé, en entier
Ce rapport est construit pour l’article : domaine fictif exemple.fr, adresses IP réservées à la documentation (RFC 5737), valeurs inventées. Aucune donnée réelle. Il suit le schéma de la RFC 7489 ; certains émetteurs omettent des champs facultatifs. La RFC 9990 y ajoute de nouveaux éléments.
<?xml version="1.0" encoding="UTF-8" ?>
<feedback>
  <version>1.0</version>
  <report_metadata>
    <org_name>google.com</org_name>
    <email>noreply-dmarc-support@google.com</email>
    <report_id>4821730956173204811</report_id>
    <date_range>
      <begin>1794096000</begin>
      <end>1794182399</end>
    </date_range>
  </report_metadata>
  <policy_published>
    <domain>exemple.fr</domain>
    <adkim>r</adkim>
    <aspf>r</aspf>
    <p>none</p>
    <sp>none</sp>
    <pct>100</pct>
    <fo>0</fo>
  </policy_published>
  <record>
    <row>
      <source_ip>192.0.2.10</source_ip>
      <count>1842</count>
      <policy_evaluated>
        <disposition>none</disposition>
        <dkim>pass</dkim>
        <spf>pass</spf>
      </policy_evaluated>
    </row>
    <identifiers>
      <envelope_from>envoi.exemple.fr</envelope_from>
      <header_from>exemple.fr</header_from>
    </identifiers>
    <auth_results>
      <dkim>
        <domain>exemple.fr</domain>
        <result>pass</result>
        <selector>selector1</selector>
      </dkim>
      <spf>
        <domain>envoi.exemple.fr</domain>
        <scope>mfrom</scope>
        <result>pass</result>
      </spf>
    </auth_results>
  </record>
  <record>
    <row>
      <source_ip>203.0.113.77</source_ip>
      <count>37</count>
      <policy_evaluated>
        <disposition>none</disposition>
        <dkim>fail</dkim>
        <spf>fail</spf>
      </policy_evaluated>
    </row>
    <identifiers>
      <envelope_from>exemple.fr</envelope_from>
      <header_from>exemple.fr</header_from>
    </identifiers>
    <auth_results>
      <spf>
        <domain>exemple.fr</domain>
        <scope>mfrom</scope>
        <result>fail</result>
      </spf>
    </auth_results>
  </record>
</feedback>
Le fichier annoté, bloc par bloc
report_metadata : qui écrit et pour quelle période
<org_name>google.com</org_name>
<date_range><begin>1794096000</begin><end>1794182399</end></date_range>
Google est l’auteur du rapport : tous les chiffres qui suivent décrivent ce que Gmail et Google Workspace ont reçu, rien d’autre. Les 2 nombres de date_range sont des secondes écoulées depuis le 1er janvier 1970 à 00 h 00 UTC. Ici : du 8 novembre 2026 à 00 h 00 au 8 novembre 2026 à 23 h 59 min 59 s, soit 86 399 secondes. La commande date -u -r 1794096000 (macOS) ou date -u -d @1794096000 (Linux) le confirme.
policy_published : votre politique, telle que le receveur l’a lue
<p>none</p><sp>none</sp><adkim>r</adkim><aspf>r</aspf><pct>100</pct>C’est votre enregistrement DNS recopié dans le rapport. p fixe la politique : « none » ne bloque rien, « quarantine » envoie en spam, « reject » refuse. sp fixe celle des sous-domaines. adkim et aspf valent r pour relaxed, le mode par défaut de la RFC 7489 : le domaine validé peut être un sous-domaine du domaine visible. pct donne la part des messages à laquelle la politique s’applique (balise de la RFC 7489, que la RFC 9989 de mai 2026 range parmi les balises historiques au profit d’une balise t) et fo les options de rapports d’échec. Si ces valeurs diffèrent de ce que vous avez publié, l’enregistrement a changé depuis ou vit sur un autre domaine.
record : une ligne par source d’envoi
Chaque bloc record regroupe les messages qui partagent la même IP et les mêmes résultats. row porte l’adresse et le verdict d’alignement. identifiers reprend le domaine du champ From, le header_from. Il reprend aussi celui de l’adresse d’enveloppe, envelope_from. auth_results détaille ce que SPF et DKIM ont vérifié : domaine signataire (d= dans la signature DKIM), selector qui désigne la clé publique utilisée, résultat brut.
| Champ | Bloc | Ce qu’il dit | À regarder ? |
|---|---|---|---|
| org_name | report_metadata | Organisation qui a produit le rapport (google.com) | Non |
| report_metadata | Adresse de contact du receveur | Non | |
| report_id | report_metadata | Identifiant unique du rapport | Non |
| date_range | report_metadata | Début et fin de la période, en timestamp Unix | Oui, pour comparer les jours |
| domain | policy_published | Domaine auquel la politique s’applique | Non |
| p, sp | policy_published | Politique du domaine et des sous-domaines | Oui, une fois |
| adkim, aspf | policy_published | Alignement relaxed (r) ou strict (s) pour DKIM et SPF | Non |
| pct, fo | policy_published | Part des messages soumis à la politique, options de rapports d’échec | Non |
| source_ip | record > row | Adresse IP qui a envoyé les messages | Oui |
| count | record > row | Nombre de messages de cette ligne sur la période | Oui |
| disposition | policy_evaluated | Action appliquée par le receveur (valeurs possibles : none, quarantine, reject) | Oui |
| dkim, spf | policy_evaluated | Résultat DMARC de chaque mécanisme, alignement compris | Oui |
| reason | policy_evaluated | Motif d’une dérogation : forwarded, sampled_out, trusted_forwarder, mailing_list, local_policy ou other | Si présent |
| envelope_from | identifiers | Domaine d’enveloppe (MAIL FROM) du message | Si SPF échoue |
| header_from | identifiers | Domaine visible dans le champ From | Non |
| domain (dkim) | auth_results | Domaine qui a signé le message (d=) | Si DKIM échoue |
| selector | auth_results | Nom de la clé DKIM utilisée | Si DKIM échoue |
| result (dkim, spf) | auth_results | Résultat brut avant alignement | Si le verdict surprend |
| domain, scope (spf) | auth_results | Domaine testé par SPF et son type (mfrom ou helo) | Si SPF échoue |
Le verdict en une minute
Pour chaque record, parcourez ces 3 points dans l’ordre :
- source_ip : reconnaissez-vous cette adresse ? Lancez dig -x 192.0.2.10 +short pour obtenir son reverse DNS et comparez-le aux outils d’envoi que vous utilisez.
- count : combien de messages ? Une source à 1 842 messages pèse sur votre réputation d’envoi. Une source inconnue à 37 messages signale surtout un défaut de déclaration ou une usurpation.
- disposition, dkim et spf dans policy_evaluated : au moins un des deux mécanismes doit valoir pass.
Première ligne de l’exemple : 192.0.2.10, 1 842 messages avec dkim pass et spf pass. Le DKIM est signé avec exemple.fr et le selector « selector1 », le SPF valide envoi.exemple.fr, un sous-domaine qui s’aligne en relaxed. Votre ESP, l’outil qui envoie vos campagnes, est correctement déclaré. Rien à faire.
Deuxième ligne : 203.0.113.77, 37 messages, fail sur les deux. Personne n’a signé ces messages avec votre domaine et l’IP ne figure dans aucun SPF. La disposition vaut « none » parce que la politique publiée est « p=none » : Google n’a reçu aucune consigne de blocage, donc ces 37 messages ne sont pas la preuve d’une protection.
La règle de décision tient en 2 cas. Si le reverse DNS révèle un de vos outils oublié, ajoutez-le au SPF. Vous pouvez aussi activer sa signature DKIM. Si l’IP ne correspond à rien que vous utilisez, vous avez une tentative d’usurpation (spoofing) ou un relais inconnu. Surveillez le count sur plusieurs jours. Google conseille de remplacer p=none par quarantine ou reject une fois que vous comprenez qui envoie avec votre domaine. Sous la RFC 7489, la balise « pct= » permettait d’avancer par paliers : 10 puis 50 puis 100.
Les 4 combinaisons DKIM x SPF
Le même raisonnement s’applique à toutes les lignes d’un rapport agrégé. 4 configurations reviennent, chacune avec sa lecture.
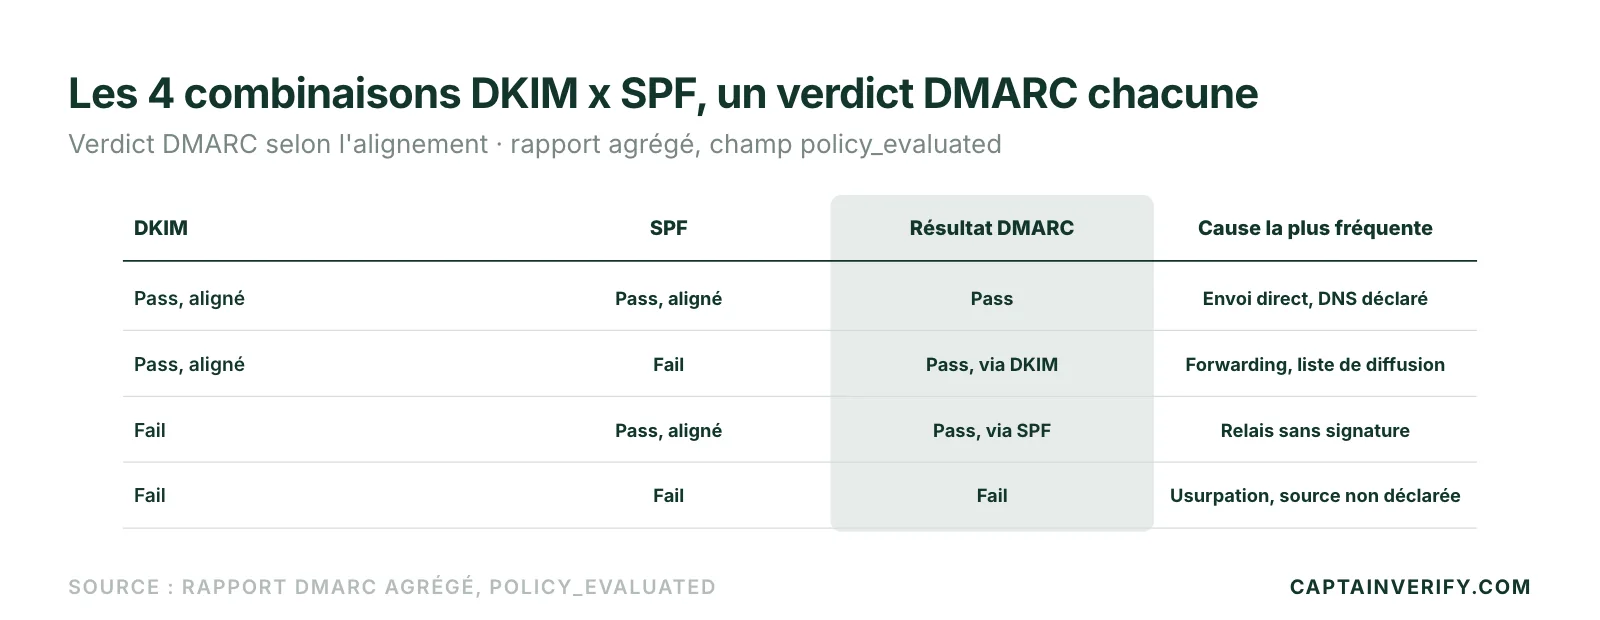
| DKIM | SPF | Résultat DMARC | Cause la plus fréquente |
|---|---|---|---|
| Pass, aligné | Pass, aligné | Pass | Envoi direct depuis l’infrastructure déclarée dans le DNS |
| Pass, aligné | Fail | Pass, via DKIM | Forwarding, liste de diffusion, transfert de boîte mail |
| Fail | Pass, aligné | Pass, via SPF | Relais qui ne signe pas le message ou signature cassée en route |
| Fail | Fail | Fail | Usurpation du domaine ou source d’envoi mal déclarée dans le DNS |
Seule la 4e ligne réclame une action. Un cas échappe à cette grille : un résultat pass dans auth_results peut devenir fail dans policy_evaluated. DMARC compare le domaine validé au header_from. Un outil qui signe avec le domaine de son fournisseur ou envoie depuis un IP pool mutualisé avec son propre domaine d’enveloppe passe SPF et DKIM sans jamais s’aligner. Avec aspf=s, même envoi.exemple.fr cesserait de s’aligner avec exemple.fr.
SPF en échec mais DKIM en réussite : pas d’alarme
Un message transféré ou redistribué par une liste de diffusion repart d’une autre IP : le SPF échoue alors que la signature DKIM voyage avec le message et garde le DMARC au vert. Le receveur le note parfois dans la ligne, par exemple <reason><type>mailing_list</type></reason>. La documentation Google mentionne l’acceptation d’un message non authentifié qui a réussi la vérification ARC. Un SPF qui échoue sur vos propres IP relève d’une autre cause, souvent la limite des 10 lookups SPF. Côté Gmail, depuis le 1er février 2024, un domaine qui envoie plus de 5 000 messages par jour doit configurer SPF, DKIM et DMARC, une politique « none » suffisant (règles d’envoi Google). Côté Microsoft, les domaines qui envoient plus de 5 000 emails par jour vers Outlook doivent passer SPF et DKIM en plus de DMARC depuis le 5 mai 2025, sans quoi les messages partent en dossier « Junk » avant un rejet annoncé avec l’erreur « 5.7.515 » (annonce Microsoft Tech Community). Le détail de chaque mécanisme est dans SPF, DKIM et DMARC.
Je ne reçois pas mes rapports DMARC
Aucun fichier n’arrive après 48 heures ? Vérifiez ces 5 points dans l’ordre, du plus fréquent au plus discret :
- L’enregistrement : dig TXT _dmarc.exemple.fr +short doit renvoyer une seule valeur qui commence par « v=DMARC1 ». Avec 2 enregistrements DMARC, le receveur abandonne le traitement (RFC 7489, règle reprise dans la RFC 9989).
- La balise : rua=mailto:dmarc@exemple.fr. Pour recevoir les rapports par email, l’adresse s’écrit avec le préfixe « mailto: ». Un point-virgule sépare chaque balise.
- L’adresse externe : si la boîte appartient à un autre domaine, ce domaine doit publier un enregistrement TXT d’autorisation. Nom : exemple.fr._report._dmarc.rapports-externes.fr. Valeur : « v=DMARC1; ». Sans lui les receveurs ignorent l’adresse.
- Le délai : la RFC 7489 fixait par défaut un intervalle de 86 400 secondes (balise ri), soit 24 heures. La RFC 9989 demande des rapports au moins une fois par jour. S’y ajoute la propagation DNS. Attendez 48 heures après la publication du TXT avant de diagnostiquer.
- La boîte : une pièce jointe .zip ou .gz peut être bloquée par un filtre ou tomber en spam. Une boîte pleine rejette les rapports suivants. Une boîte ou un groupe dédié règle ces 2 cas.
Un dernier cas ne se corrige pas : un receveur qui n’a reçu aucun message de votre domaine n’a rien à rapporter. Un domaine qui n’envoie rien vers Google ne recevra aucun rapport Google.
Quand passer à un analyseur
La lecture manuelle suffit tant que quelques fichiers arrivent par jour. Elle devient intenable à l’échelle décrite par Google : plusieurs centaines de rapports quotidiens. La documentation recommande alors un service tiers pour recevoir et analyser les rapports. Un analyseur comme parsedmarc (open source en Python sous licence Apache 2.0, à héberger vous-même) ou un service managé du type dmarcian fait le travail de ce guide à votre place : décompression, regroupement par IP, reverse DNS, évolution du count jour après jour. Le logiciel libre ne coûte rien mais demande un serveur à administrer. Les services managés ont chacun leur grille : vérifiez le volume inclus avant de leur rediriger vos rapports.
Un rapport DMARC ne dit rien du contenu des messages ni des domaines proches du vôtre. Les rapports forensiques (balise ruf) forment un autre format, absent de ce guide. La réputation côté boîte de réception se lit ailleurs : Postmaster Gmail pour Google, le SNDS (Smart Network Data Services) pour Microsoft. Ces angles morts sont détaillés dans ce que DMARC ne peut pas faire. La RFC 9989 a changé plusieurs balises du DNS : les balises DMARCbis listent celles à revoir. Pour ne plus ouvrir les fichiers à la main, la surveillance de domaine lit en continu les rapports DMARC et les enregistrements DNS. Elle suit aussi l’expiration du domaine.
Une authentification propre n’empêche pas une liste mal tenue de faire grimper le taux de hard bounce et de plomber la sender reputation. Passez un échantillon de votre prochaine liste en vérification avant l’envoi.