Un serveur d’entreprise qui répond « 250 OK » à votre commande SMTP DATA n’a pas encore rangé le message dans une boîte. Microsoft 365 peut l’envoyer en quarantaine, où, selon la stratégie, seul l’administrateur peut le libérer. Il peut aussi le déposer dans le dossier de l’utilisateur selon une règle que vous ne lirez jamais. Votre outil d’emailing affiche « délivré ». Le taux d’ouverture s’effondre sur le segment B2B. L’inbox placement dépend du type de destinataire. En B2B, le tri revient à l’entreprise destinataire. En B2C, un webmail juge la sender reputation et l’engagement. La mesure et la liste se règlent donc segment par segment.
Que devient un email accepté par le serveur de l’entreprise ?
Il traverse souvent deux filtres avant la boîte : la passerelle de sécurité de l’entreprise, puis la messagerie elle-même. Prenez un message adressé à prenom.nom@entreprise.fr. L’enregistrement MX du domaine désigne le premier arrêt. Il peut pointer vers un service hébergé comme Microsoft 365 ou Google Workspace. Il peut aussi pointer vers un serveur maison ou une passerelle de sécurité, un filtre posé devant la messagerie pour analyser le courrier avant qu’il n’atteigne la boîte (Proofpoint et Mimecast en sont des exemples connus). Quand le MX pointe vers un tel filtre (avec Exchange Online Protection derrière, par exemple), le message arrive dans Microsoft 365 avec l’adresse IP du dernier saut, celle du filtre. L’option Enhanced Filtering for Connectors existe pour restituer l’IP d’origine et rattraper certains échecs de signature DKIM provoqués par les filtres qui modifient le message.
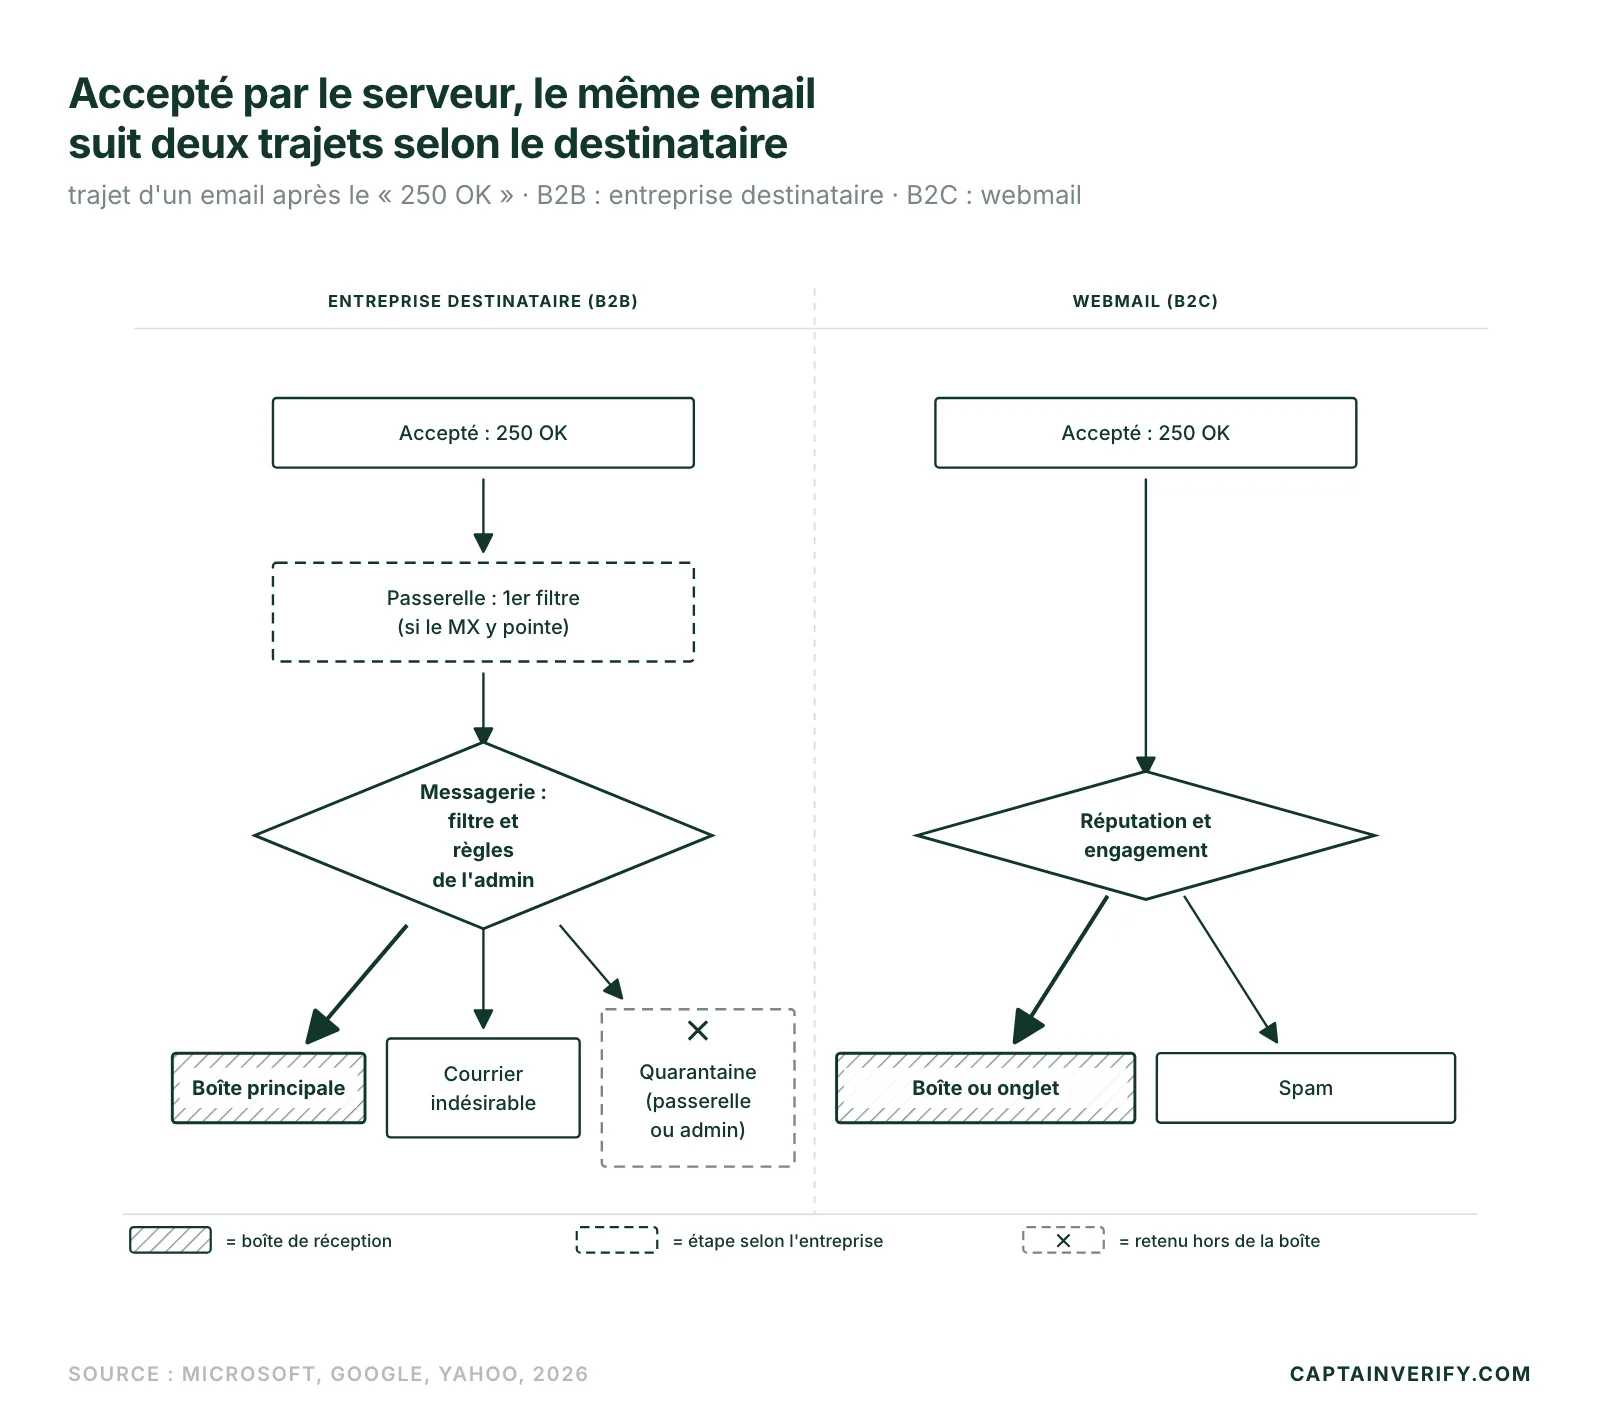
Un message accepté peut donc être jugé deux fois : par la passerelle, puis par la messagerie derrière elle, chacune avec ses règles. Pour savoir quelle messagerie équipe quelles entreprises, l’article sur les fournisseurs de messagerie utilisés par les entreprises donne le panorama.
« Accepté par le serveur » et « visible par le destinataire » sont deux événements distincts et le second dépend du filtrage local.
Ce que l’administrateur peut changer sans vous prévenir
La quarantaine d’un tenant Microsoft 365 appartient à l’administrateur. Les stratégies de quarantaine définissent ce que l’utilisateur peut faire de ses messages retenus et s’il reçoit des notifications, envoyées à un rythme qui va de 4 heures à une semaine. Un message classé en hameçonnage à haute confiance part toujours en quarantaine. L’utilisateur ne peut pas le libérer lui-même : il peut seulement en demander la libération (documentation Microsoft sur les stratégies de quarantaine). Les logiciels malveillants suivent la même règle, sans réglage possible. Un message retenu par une stratégie anti-spam reste 15 jours en quarantaine par défaut, 30 jours avec les stratégies prédéfinies Standard et Strict ; passé ce délai, il disparaît définitivement. Un administrateur peut aussi choisir le dossier Courrier indésirable plutôt que la quarantaine : le même message arrive alors dans le spam de l’utilisateur, sans notification.
La liste d’autorisation et de blocage du tenant, la Tenant Allow/Block List, se règle dans le portail Microsoft Defender à l’adresse security.microsoft.com (Email & collaboration > Policies & rules > Threat policies > Tenant Allow/Block Lists). Les entrées de blocage l’emportent sur les entrées d’autorisation. Un lien ou un domaine bloqué dans un message peut le faire classer en hameçonnage à haute confiance, même si l’expéditeur est légitime. Côté Google Workspace, le paramètre « Spam » de la console d’administration propose une « Liste d’autorisation de messagerie » pour les adresses IP et une « Liste d’expéditeurs approuvés ». L’administrateur peut autoriser des adresses IP et approuver des expéditeurs dont les messages contournent les filtres antispam de Gmail. Il peut aussi envoyer certains messages en quarantaine pour examen. Un destinataire approuvé peut malgré tout voir la bannière « Cet e-mail semble suspect ».
Même email, deux entreprises, deux sorts : une quarantaine chez l’une, la boîte principale chez l’autre. Aucun test ne prédit une configuration que seul l’administrateur connaît. Une boîte témoin n’en montre qu’un cas.
Safe Links et les liens réécrits
Safe Links, fonction de Microsoft Defender for Office 365, analyse les URL pendant l’acheminement, réécrit les liens des messages entrants et revérifie l’adresse au moment du clic. Il ne traite que les formats HTTP, HTTPS et FTP, ne protège pas les messages au format RTF et ignore les messages signés S/MIME. Sans stratégie Safe Links configurée, la protection prédéfinie « Built-in protection » couvre déjà tous les destinataires d’une organisation qui détient au moins une licence Defender for Office 365. Le lien réécrit prend la forme d’une adresse en safelinks.protection.outlook.com, visible dans le code source du message : le destinataire ne lit plus le lien que vous avez inséré.
Côté délai, avec l’option recommandée, un message qui contient des URL reste retenu jusqu’à la fin de l’analyse et arrive donc plus tard. Du côté de l’administrateur, une liste « Do not rewrite the following URLs » prévoit des exceptions, avec 3 jokers (*) au plus par entrée ; Teams et les applications web Office ne la reconnaissent pas. Si le domaine de votre lien de tracking figure sur une liste de blocage du tenant, le message entier risque la quarantaine.
Comment Gmail, Yahoo et les webmails français trient côté B2C
Gmail publie des seuils chiffrés pour les expéditeurs vers @gmail.com. Depuis le 1er février 2024, tous les expéditeurs vers des comptes Gmail personnels doivent tenir le taux de spam affiché dans Postmaster Tools sous 0,3 %. Ceux qui dépassent 5 000 messages par jour doivent en plus publier DMARC (une politique à p=none suffit), aligner le domaine d’expéditeur sur SPF ou DKIM et proposer le désabonnement en un clic. Google précise la cible réelle :
« Maintenez les taux de spam indiqués dans Postmaster Tools en dessous de 0,10 % et évitez d’atteindre un taux de spam de 0,30 % ou plus. »
Les consignes de Google pour les expéditeurs ajoutent des exigences techniques. La connexion doit passer en TLS avec un enregistrement PTR valide et les clés DKIM font 1024 bits ou plus (2048 bits recommandées). Google peut rejeter un message non authentifié avec l’erreur 5.7.26. Yahoo applique ses normes depuis février 2024 avec le même plafond de 0,3 % et ajoute un détail utile aux équipes qui calculent leur complaint rate : son taux de spam se calcule sur le courrier distribué dans la boîte de réception. Le Sender Hub de Yahoo prévient aussi qu’écrire à des utilisateurs qui ne lisent pas les messages ou qui les signalent dégrade les métriques de distribution et la réputation. Yahoo demande en plus de traiter les désabonnements sous 2 jours.
Pour Orange, SFR, Free et La Poste, seules les boîtes témoins ci-dessous montrent ce qui s’y passe. Les parts de marché de ces services figurent dans l’analyse des webmails qui dominent le marché.
Mesurer : un jeu de boîtes témoins par type de destinataire
Un seul seed testing mélangé donne une moyenne qui ne décrit aucun des deux mondes. Mieux vaut séparer les jeux :
- Ouvrez des boîtes témoins B2C sur Gmail, Outlook.com, Yahoo Mail et chez un fournisseur d’accès français comme Orange ou Free.
- Montez des boîtes témoins B2B sur un tenant Microsoft 365 avec Exchange Online Protection et sur un domaine Google Workspace dont vous êtes l’administrateur, pour lire la quarantaine de l’intérieur.
- Envoyez le même message aux deux jeux, puis notez où il atterrit : boîte principale, onglet, spam ou quarantaine.
- Lisez Postmaster Tools pour Gmail uniquement. Pour le reste, regardez les NDR et les deferrals du serveur d’envoi.
Le quatrième point compte : les données de Postmaster Tools ne s’appliquent qu’aux messages envoyés à des comptes Gmail personnels, ceux en @gmail.com ou @googlemail.com. Les destinataires hébergés sur Google Workspace n’y apparaissent pas. Postmaster Tools affiche notamment le taux de spam et la réputation du domaine. Le guide de configuration de Google Postmaster détaille l’installation.
La liste : catch-all et départs en B2B, adresses abandonnées en B2C
Un domaine d’entreprise en catch-all accepte toute adresse ; le serveur ne dit rien de l’existence réelle de la boîte. Le taux de hard bounce reste trompeusement bas. Les adresses de salariés partis posent le même problème : tantôt un rejet net, tantôt un alias qui continue d’absorber le courrier. L’article sur les emails catch-all explique le fonctionnement d’un tel domaine. Un refus de Microsoft 365 à la porte revient dans le NDR avec l’Enhanced Status Code 5.4.1. Il a sa page : erreur SMTP 550 5.4.1.
En B2C, le risque inverse domine. La liste vieillit par désintérêt : adresses abandonnées et boîtes jamais ouvertes depuis des mois. Yahoo décrit ces destinataires comme nuisibles à la réputation. Aucun rebond ne les signale ; l’absence d’interaction les trahit.
L’envoi : étaler le volume et surveiller les liens
Un lot de 200 adresses d’une même entreprise tombe sur un seul serveur : étalez-le. Vers Gmail, où le seuil de 5 000 messages par jour déclenche l’exigence de DMARC, Google demande d’augmenter le volume progressivement en surveillant les réponses du serveur. Le taux de spam et la réputation du domaine d’envoi se suivent en parallèle. Un dépassement de quota se signale en général par le code 4.7.28, après lequel Google conseille de suspendre l’envoi au moins 10 minutes. Côté contenu, la passerelle examinera un domaine de lien douteux et Safe Links aussi. L’article sur l’inbox placement à grand volume réunit les facteurs communs aux deux mondes. La prospection à froid a son guide : cold email B2B.
Prélevez un échantillon dans le segment B2B et un autre dans le segment B2C. Passez-les à la vérification d’adresses avant la prochaine campagne puis comparez les deux taux de hard bounce avant d’envoyer le reste.