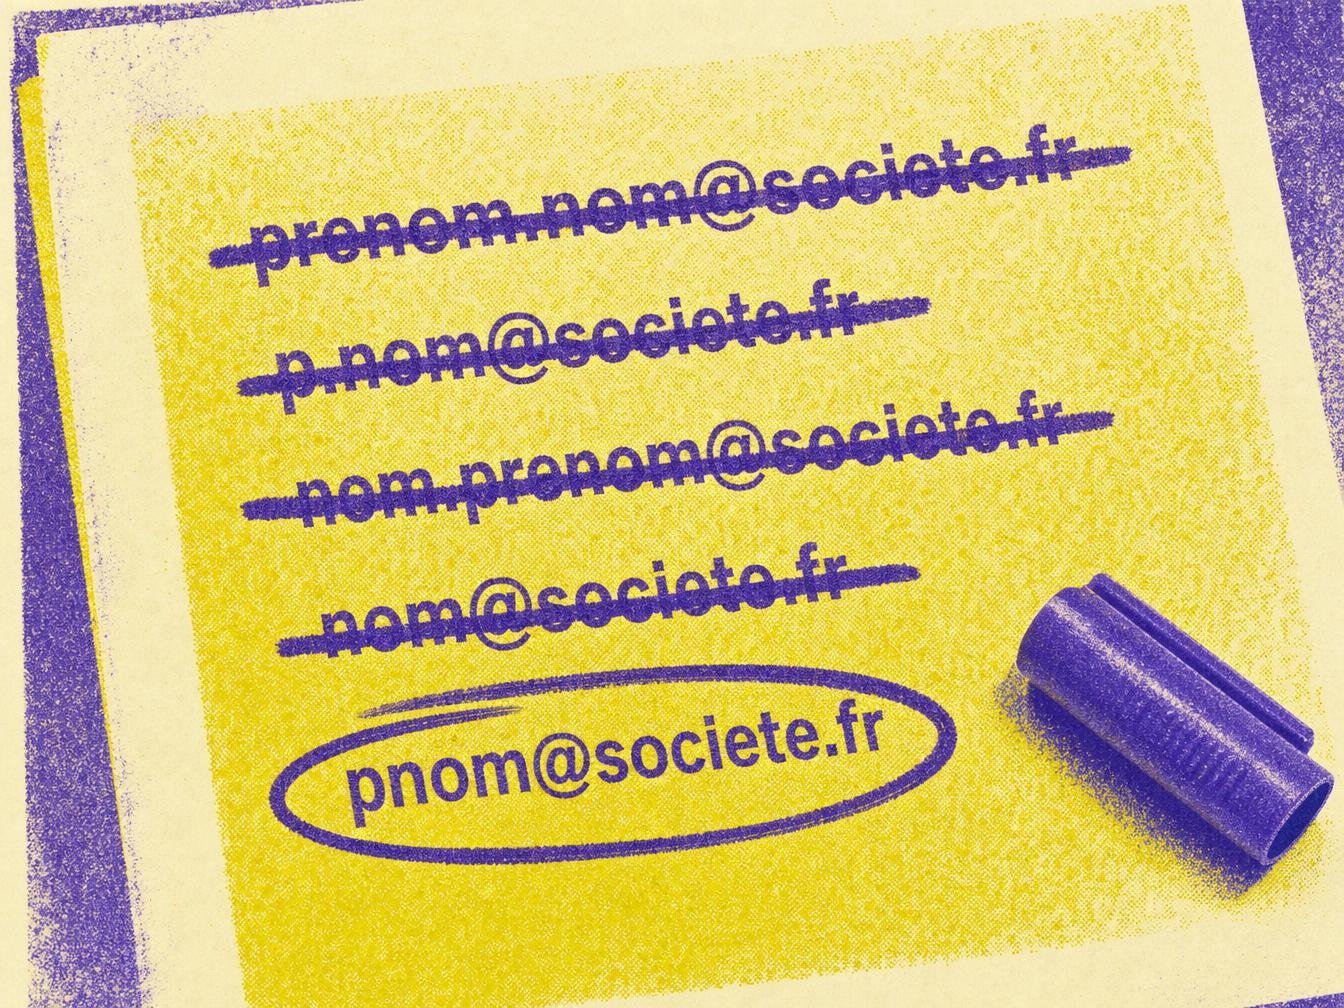
Prénom.nom@, p.nom@, nom.prenom@: quantas variantes tenta uma ferramenta de prospeção antes de uma morada responder? A pessoa visada sabe alguma coisa sobre isso? Do lado do remetente, o sintoma é conhecido: campanhas que acabam em spam sem que ninguém saiba porquê, com uma taxa de hard bounce que sobe nos contactos “encontrados” em vez de recolhidos.
O consentimento prévio não é exigido por defeito. Na sua ficha de 16 de outubro de 2026, a CNIL admite o interesse legítimo para reconstituir um endereço profissional, caso a caso: a pessoa deve poder contar com isso e o endereço só é conservado se houver um primeiro contacto efetivo num prazo razoável. Uma oposição fecha a porta definitivamente. Sem estas condições, resta o consentimento ou a abstenção.
A reconstituição de endereços segundo a CNIL
Dois endereços públicos da mesma empresa seguem o esquema “prenome.apelido@empresa.fr”; o terceiro colaborador da equipa não publicou nenhum endereço. Aplicar o esquema ao seu nome é a reconstituição de endereços. A CNIL descreve-a como a dedução de um endereço a partir do nome de uma pessoa e do seu empregador.
A ficha, intitulada “Reconstitution d’adresses électroniques professionnelles : dans quel cadre est-ce autorisé ?”, cita dois usos: uma base de prospeção ou um contacto pontual em relações institucionais. Um nome associado a um empregador identifica alguém, pelo que o RGPD (aplicável desde 25 de maio de 2018) se aplica.
Porque é que o consentimento não se impõe à partida?
A base legal mais natural é o interesse legítimo, artigo 6.º, n.º 1, alínea f), do Regulamento (UE) 2016/679, o RGPD. A reconstituição serve um tratamento principal, muitas vezes a prospeção B2B, e pode apoiar-se na mesma base. A CNIL fixa um limite numa fórmula:
“nem automática nem sistemática” (CNIL, ficha de 16 de outubro de 2026)
A análise pondera o interesse real da organização e a afetação dos direitos da pessoa, e acrescenta a questão do que esta pode razoavelmente esperar. O raciocínio faz-se caso a caso e a organização deve poder justificá-lo.
A ficha fornece um método de análise, sem tabela de referência. A análise da prospeção B2B da Growth Hacker trata das chamadas a frio e dos emails adivinhados vistos do lado da prospeção; este artigo fica-se pela reconstituição em si.
Quando a pessoa não espera ser contactada assim
Um formulário de contacto colocado no lugar de um endereço. Um perfil cujas definições de privacidade foram reforçadas.
A CNIL vê aqui sinais de recusa. Uma pessoa sem presença online identificável, ou que protegeu os seus contactos e remete para um formulário, não pode razoavelmente esperar ver o seu endereço reconstituído. À partida, fica fora do perímetro. Estes sinais verificam-se antes de produzir o endereço, ou seja, antes de qualquer envio.
Resta uma zona cinzenta: um perfil parcialmente preenchido, um endereço publicado em 2019 e nunca atualizado. Nenhum limiar mecânico resolve estes casos.
Conservação, informação e oposição
O endereço só se conserva se houver um “primeiro contacto efetivo” num prazo razoável. A ficha de 16 de outubro de 2026 não quantifica esse prazo. A organização que faz prospeção define, portanto, a sua própria duração de eliminação para os endereços que ficaram sem resposta e documenta-a.
Quanto à informação, o endereço não foi obtido junto da pessoa: segundo o RGPD, o artigo 14.º, n.º 3, alínea b) obriga a indicar-lhe de onde vem o dado e como se opor, o mais tardar na primeira comunicação. O primeiro email da sequência é o último momento possível; o artigo 14.º, n.º 3, alínea a) fixa de qualquer forma um limite de um mês. Uma frase do tipo “o seu endereço foi deduzido do formato dos endereços da sua empresa” basta para indicar a origem, desde que venha acompanhada do meio de recusar.
A oposição, direito previsto no artigo 21.º do RGPD para a prospeção, exclui a pessoa de qualquer reconstituição futura, sem que tenha de se justificar. Eliminar o endereço não basta, portanto, já que o mesmo esquema o voltaria a gerar na importação seguinte. Uma ficha irmã da CNIL, “Reconstitution d’adresses électroniques professionnelles : quels sont vos droits ?”, dirige-se às pessoas visadas: os dois textos leem-se em conjunto. Uma lista de oposição permanente, limitada ao estritamente necessário para reconhecer a pessoa, é a condição prática desta garantia. As administrações públicas dispõem de uma base própria, a “missão de interesse público” (artigo 6.º, n.º 1, alínea e), com as mesmas garantias.
A mensagem enviada a seguir
O envio rege-se pelas regras de prospeção: para um profissional, o artigo L.34-5 do Código dos Correios e das Comunicações Eletrónicas enquadra o envio e a CNIL não exige consentimento prévio se a mensagem tiver relação com as suas funções, desde que a pessoa seja informada e lhe seja deixada uma forma simples de cancelar a subscrição. O nosso artigo sobre o RGPD em email marketing detalha a prova e o cancelamento da subscrição.
A ficha da CNIL não altera a regra portuguesa. Em Portugal, a Lei n.º 41/2004 rege as comunicações eletrónicas não solicitadas. Segundo um guia jurídico, o artigo 13.º-A exige consentimento prévio para as pessoas singulares, enquanto as pessoas coletivas ficam sujeitas a um regime de oposição ligado à lista nacional do artigo 13.º-B, e um endereço nominal de trabalhador pode constituir dado pessoal. Antes de prospetar um destinatário português, convém confirmar o texto consolidado da lei.
Uma menção de origem cabe numa linha, por exemplo “O seu endereço foi deduzido do formato dos endereços públicos da sua empresa; responda STOP para não voltar a ser contactado”. Se a sequência também mede as aberturas por pixel, a recomendação da CNIL sobre os pixels de rastreamento de abertura impõe as suas próprias condições, distintas das da reconstituição.
O caso do LinkedIn Sales Navigator
O Sales Navigator mostra o nome de uma pessoa e o seu cargo numa empresa, sem endereço de email. A ferramenta, por si só, não reconstitui nada. As extensões ligadas a ela extraem os perfis e adivinham o endereço.
Enfrentam dois obstáculos. O contrato de utilização do LinkedIn proíbe a extração automatizada. Os critérios da ficha aplicam-se a cada pessoa extraída. A CNIL sancionou a empresa Kaspr a 5 de dezembro de 2024 (240.000 euros, decisão tornada pública a 19 de dezembro) por ter recolhido os contactos de membros do LinkedIn que tinham restringido a sua visibilidade. Segundo a CNIL, esta recolha excedia o que os membros de uma rede profissional podem razoavelmente esperar: a mesma lógica de expectativa razoável da ficha. O enquadramento jurídico do scraping de dados sociais é tratado num artigo à parte.
A responsabilidade é partilhada. O editor de uma extensão ou de um serviço de pesquisa de endereços decide por si próprio recolher e conservar os contactos das pessoas visadas. Na decisão Kaspr, a CNIL trata-o como responsável por esse ficheiro e considera contra ele a ausência de base legal válida e uma informação tardia das pessoas, sendo a conservação dos dados considerada excessiva. A equipa comercial que a utiliza continua responsável pelos seus próprios envios: justifica o seu interesse legítimo e informa a pessoa logo na primeira mensagem. O contrato assinado com a ferramenta não desloca nenhuma destas obrigações. A decisão Kaspr é a única sanção da CNIL aqui citada e visa o editor da ferramenta. O risco contratual vem de outro lado: o LinkedIn processou judicialmente prestadores de extração. A Proxycurl teve de eliminar os dados obtidos e deixar de lhes aceder por injunção permanente; a ProAPIs foi acusada, em outubro de 2025, de ter criado milhões de contas falsas para aspirar perfis.
As ferramentas que reconstituem ou extraem endereços não são todas iguais. O quadro reflete o que cada editor diz sobre o seu método nas suas próprias páginas (consultadas a 21 de outubro de 2026), exceto para a Kaspr, a Proxycurl e a ProAPIs, documentadas acima. Nenhuma é ilegal por natureza: a fragilidade depende da origem do dado e do uso que lhe dá quem envia. A ficha da CNIL não cita nenhuma destas ferramentas.
| Ferramenta | Como o endereço é obtido | Ponto de fragilidade |
|---|---|---|
| Hunter | Deduz o endereço a partir do formato da empresa e de endereços encontrados na web pública; afirma não utilizar nenhuma base de terceiros. | Declara uma lista de supressão: um endereço retirado não volta nem por recolha nem por dedução. O utilizador continua responsável pelo seu uso. |
| Dropcontact | Gera e testa os endereços com os seus próprios algoritmos, sem base de terceiros segundo o editor. | Argumento de conformidade do editor, não verificado. Os critérios da ficha aplicam-se a quem o utiliza. |
| lemlist | Procura o endereço em cascata junto de vários fornecedores. A sua extensão Chrome envia para uma campanha os perfis de uma pesquisa do Sales Navigator. | A origem do dado perde-se na cascata. A extensão choca com o contrato do LinkedIn. |
| Snov.io | Extensão Chrome nos perfis e nas pesquisas do Sales Navigator, dedução pelo formato do endereço e depois verificação, base anunciada com 500 milhões de endereços. | Extração a partir do LinkedIn: contrato do LinkedIn e critério de expectativa razoável. |
| Evaboot | Exporta com um clique as pesquisas do Sales Navigator e depois procura o endereço. Diz não utilizar base de dados e limitar as exportações por dia. | Extração automatizada do Sales Navigator, o caso visado pelo contrato do LinkedIn. |
| PhantomBuster | Automatiza ações e extrações no LinkedIn com a sessão do utilizador. | O seu próprio blogue fala de zona cinzenta e deixa a responsabilidade do uso ao utilizador. |
| Waalaxy | Cascata de fornecedores (BetterContact, FullEnrich e depois Dropcontact, segundo o seu artigo de janeiro de 2026). | É preciso poder dizer à pessoa de onde vem o endereço (art. 14.º), o que a cascata complica. |
| Lusha | Comunidade de utilizadores que partilham as suas assinaturas de email, diretórios licenciados, fontes públicas. Diz não extrair redes sociais. | Apoia-se no interesse legítimo, com formulário de remoção e lista de supressão. |
| Apollo | Rede de contribuidores, exploração da web pública e fornecedores terceiros. | Apoia-se no interesse legítimo. Os dados já exportados ficam, segundo o editor, sob a responsabilidade do cliente. |
| Kaspr | Extensão que mostra os contactos dos perfis do LinkedIn. | Coima de 240.000 euros da CNIL (5 de dezembro de 2024) pela recolha de perfis com visibilidade restrita. |
| Proxycurl, ProAPIs | Serviços de extração de perfis do LinkedIn. | Processados pelo LinkedIn no plano contratual (Proxycurl em janeiro de 2025, ProAPIs em outubro de 2025). |
Na prática, alguns perfis públicos visados, contactados rapidamente com uma menção de origem, continuam defensáveis à luz da ficha de 2026, a apreciar caso a caso. Listas inteiras extraídas e depois enviadas em sequência automática são frágeis: nada ali verifica os sinais de recusa. E a conservação sem primeiro contacto acaba por ser a norma.
A verificação de endereços resolve a questão?
Não. Um teste SMTP não envia nenhum email. O endereço, porém, já foi produzido a partir de dados pessoais, pelo que a base legal e a informação da pessoa continuam por estabelecer antes. A verificação limita os rejeitados e nada diz sobre a conformidade.
Do ponto de vista técnico, um endereço adivinhado num domínio que não tem essa caixa devolve o erro 550 5.1.1 (destinatário desconhecido, código definido pela RFC 3463), notificado por um relatório de não entrega: é um hard bounce. As tentativas multiplicadas por variantes produzem-nos em cadeia. O Gmail e o Outlook, como os outros fornecedores de email, integram estes rejeitados na sender reputation do domínio remetente; os efeitos leem-se depois no Google Postmaster Tools. A objeção habitual, “não podemos simplesmente filtrar depois?”, não colhe: quando se constata, o rejeitado já foi contabilizado.
Outra armadilha, os domínios catch-all: aceitam qualquer mensagem dirigida ao domínio. Um endereço adivinhado parece aí válido no teste, sem garantia de que um humano o leia. O funcionamento dos catch-all explica porque é que estes endereços ficam à parte numa list hygiene séria. Email Finder vs Email Verifier detalha a diferença entre encontrar um endereço e verificá-lo.
Antes da próxima campanha numa base reconstituída, passe uma amostra de 200 endereços pela verificação e compare a sua taxa de hard bounce com a dos endereços recolhidos junto das próprias pessoas.
Um endereço adivinhado continua a ser o nome de alguém.