
Na segunda-feira de manhã, a caixa de entrada tem um email sem texto, com o assunto «Report domain: example.com Submitter: google.com Report-ID: 4821730956173204811» e um anexo .zip. Nenhuma mensagem de erro em lado nenhum. Alguém acabou, ainda assim, de lhe escrever a propósito do seu domínio.
Esse ficheiro é um relatório DMARC agregado em formato XML, definido pela RFC 7489 (2015) e substituída em maio de 2026 pela RFC 9990 no que toca ao relatório agregado. Lista, para um dia, cada endereço IP que enviou correio com o seu domínio, o número de mensagens e o resultado do SPF e do DKIM. Para saber se está tudo bem, basta olhar para 3 campos: source_ip, count e o par dkim/spf. Segue-se um exemplo completo com 2 registos, decifrado linha a linha, com as bases do protocolo DMARC à medida que as etiquetas aparecem.
O que chega à caixa de entrada
Os relatórios seguem para o endereço declarado na etiqueta rua do registo DNS _dmarc. Cada servidor de receção que viu passar correio do seu domínio envia um por dia, segundo a documentação do Google Workspace. Consoante o volume e o número de domínios destinatários, podem chegar várias centenas de relatórios por dia. É por isso que o Google recomenda uma caixa ou um grupo dedicado a estes relatórios.
Um relatório do Google reconhece-se pelo assunto «Report domain» e pelo nome do anexo:
Assunto: Report domain: example.com Submitter: google.com Report-ID: 4821730956173204811
Anexo: google.com!example.com!1794096000!1794182399.zip
O nome do ficheiro segue a convenção da RFC 7489, retomada pela RFC 9990: recetor, domínio em causa, início e fim do período em timestamp Unix, separados por pontos de exclamação, com um identificador facultativo. As RFC preveem a extensão .xml ou .xml.gz; alguns recetores, o Google entre eles, enviam um pacote .zip. O anexo contém um ficheiro XML comprimido. Faça duplo clique ou execute unzip (gunzip para um .gz) num terminal: sai um ficheiro .xml, legível em qualquer editor de texto.
O ficheiro descompactado, por inteiro
Este relatório foi construído para o artigo: domínio fictício example.com, endereços IP reservados à documentação (RFC 5737), valores inventados. Nenhum dado real. Segue o esquema da RFC 7489; alguns emissores omitem campos facultativos. A RFC 9990 acrescenta-lhe novos elementos.
<?xml version="1.0" encoding="UTF-8" ?>
<feedback>
  <version>1.0</version>
  <report_metadata>
    <org_name>google.com</org_name>
    <email>noreply-dmarc-support@google.com</email>
    <report_id>4821730956173204811</report_id>
    <date_range>
      <begin>1794096000</begin>
      <end>1794182399</end>
    </date_range>
  </report_metadata>
  <policy_published>
    <domain>example.com</domain>
    <adkim>r</adkim>
    <aspf>r</aspf>
    <p>none</p>
    <sp>none</sp>
    <pct>100</pct>
    <fo>0</fo>
  </policy_published>
  <record>
    <row>
      <source_ip>192.0.2.10</source_ip>
      <count>1842</count>
      <policy_evaluated>
        <disposition>none</disposition>
        <dkim>pass</dkim>
        <spf>pass</spf>
      </policy_evaluated>
    </row>
    <identifiers>
      <envelope_from>send.example.com</envelope_from>
      <header_from>example.com</header_from>
    </identifiers>
    <auth_results>
      <dkim>
        <domain>example.com</domain>
        <result>pass</result>
        <selector>selector1</selector>
      </dkim>
      <spf>
        <domain>send.example.com</domain>
        <scope>mfrom</scope>
        <result>pass</result>
      </spf>
    </auth_results>
  </record>
  <record>
    <row>
      <source_ip>203.0.113.77</source_ip>
      <count>37</count>
      <policy_evaluated>
        <disposition>none</disposition>
        <dkim>fail</dkim>
        <spf>fail</spf>
      </policy_evaluated>
    </row>
    <identifiers>
      <envelope_from>example.com</envelope_from>
      <header_from>example.com</header_from>
    </identifiers>
    <auth_results>
      <spf>
        <domain>example.com</domain>
        <scope>mfrom</scope>
        <result>fail</result>
      </spf>
    </auth_results>
  </record>
</feedback>
O ficheiro anotado, bloco a bloco
report_metadata: quem escreve e para que período
<org_name>google.com</org_name>
<date_range><begin>1794096000</begin><end>1794182399</end></date_range>
O Google é o autor do relatório: todos os números que se seguem descrevem o que o Gmail e o Google Workspace receberam, nada mais. Os 2 números de date_range são segundos decorridos desde 1 de janeiro de 1970 às 00:00 UTC. Aqui, de 8 de novembro de 2026 às 00:00 a 8 de novembro de 2026 às 23:59:59, num total de 86.399 segundos. O comando date -u -r 1794096000 (macOS) ou date -u -d @1794096000 (Linux) confirma-o.
policy_published: a sua política, tal como o recetor a leu
<p>none</p><sp>none</sp><adkim>r</adkim><aspf>r</aspf><pct>100</pct>É o seu registo DNS copiado para o relatório. A etiqueta p fixa a política: «none» não bloqueia nada, «quarantine» envia para spam, «reject» recusa. A etiqueta sp fixa a dos subdomínios. adkim e aspf valem r, de relaxed, o modo por defeito da RFC 7489: o domínio validado pode ser um subdomínio do domínio visível. pct indica a parte das mensagens a que a política se aplica (etiqueta da RFC 7489, que a RFC 9989 de maio de 2026 arruma entre as etiquetas históricas a favor de uma etiqueta t) e fo as opções de relatórios de falha. Se estes valores diferirem do que publicou, o registo mudou entretanto ou vive noutro domínio.
record: uma linha por fonte de envio
Cada bloco record agrupa as mensagens que partilham o mesmo IP e os mesmos resultados. row traz o endereço e o veredito de alinhamento. identifiers retoma o domínio do campo From, o header_from, e também o do endereço de envelope, o envelope_from. auth_results detalha o que o SPF e o DKIM verificaram: domínio assinante (d= na assinatura DKIM), selector que designa a chave pública usada e resultado bruto.
| Campo | Bloco | O que diz | A consultar? |
|---|---|---|---|
| org_name | report_metadata | Organização que produziu o relatório (google.com) | Não |
| report_metadata | Endereço de contacto do recetor | Não | |
| report_id | report_metadata | Identificador único do relatório | Não |
| date_range | report_metadata | Início e fim do período, em timestamp Unix | Sim, para comparar os dias |
| domain | policy_published | Domínio a que a política se aplica | Não |
| p, sp | policy_published | Política do domínio e dos subdomínios | Sim, uma vez |
| adkim, aspf | policy_published | Alinhamento relaxed (r) ou strict (s) para DKIM e SPF | Não |
| pct, fo | policy_published | Parte das mensagens sujeitas à política, opções de relatórios de falha | Não |
| source_ip | record > row | Endereço IP que enviou as mensagens | Sim |
| count | record > row | Número de mensagens desta linha no período | Sim |
| disposition | policy_evaluated | Ação aplicada pelo recetor (valores possíveis: none, quarantine, reject) | Sim |
| dkim, spf | policy_evaluated | Resultado DMARC de cada mecanismo, alinhamento incluído | Sim |
| reason | policy_evaluated | Motivo de uma derrogação: forwarded, sampled_out, trusted_forwarder, mailing_list, local_policy ou other | Se presente |
| envelope_from | identifiers | Domínio de envelope (MAIL FROM) da mensagem | Se o SPF falhar |
| header_from | identifiers | Domínio visível no campo From | Não |
| domain (dkim) | auth_results | Domínio que assinou a mensagem (d=) | Se o DKIM falhar |
| selector | auth_results | Nome da chave DKIM usada | Se o DKIM falhar |
| result (dkim, spf) | auth_results | Resultado bruto antes do alinhamento | Se o veredito surpreender |
| domain, scope (spf) | auth_results | Domínio testado pelo SPF e o seu tipo (mfrom ou helo) | Se o SPF falhar |
O veredito em um minuto
Para cada record, percorra estes 3 pontos por ordem:
- source_ip: reconhece este endereço? Execute dig -x 192.0.2.10 +short para obter o reverse DNS e compare-o com as ferramentas de envio que utiliza.
- count: quantas mensagens? Uma fonte com 1.842 mensagens pesa na reputação de envio. Uma fonte desconhecida com 37 mensagens sinaliza sobretudo uma falha de declaração ou uma usurpação.
- disposition, dkim e spf em policy_evaluated: pelo menos um dos dois mecanismos tem de valer pass.
Primeira linha do exemplo: 192.0.2.10, 1.842 mensagens com dkim pass e spf pass. O DKIM é assinado com example.com e o selector «selector1», o SPF valida send.example.com, um subdomínio que se alinha em relaxed. O ESP, a ferramenta que envia as campanhas, está corretamente declarado. Nada a fazer.
Segunda linha: 203.0.113.77, 37 mensagens, fail nos dois. Ninguém assinou estas mensagens com o seu domínio e o IP não consta de nenhum SPF. A disposição vale «none» porque a política publicada é «p=none»: o Google não recebeu nenhuma instrução de bloqueio, pelo que estas 37 mensagens não provam que o domínio esteja protegido.
A regra de decisão resume-se a 2 casos. Se o reverse DNS revelar uma das suas ferramentas esquecida, junte-a ao SPF. Também pode ativar a respetiva assinatura DKIM. Se o IP não corresponder a nada do que utiliza, há uma tentativa de usurpação (spoofing) ou um relay desconhecido. Acompanhe o count ao longo de vários dias. O Google aconselha a substituir p=none por quarantine ou reject quando se perceber quem envia com o domínio. Ao abrigo da RFC 7489, a etiqueta «pct=» permitia avançar por patamares: 10, depois 50, depois 100.
As 4 combinações DKIM x SPF
O mesmo raciocínio aplica-se a todas as linhas de um relatório agregado. Repetem-se 4 configurações, cada uma com a sua leitura.
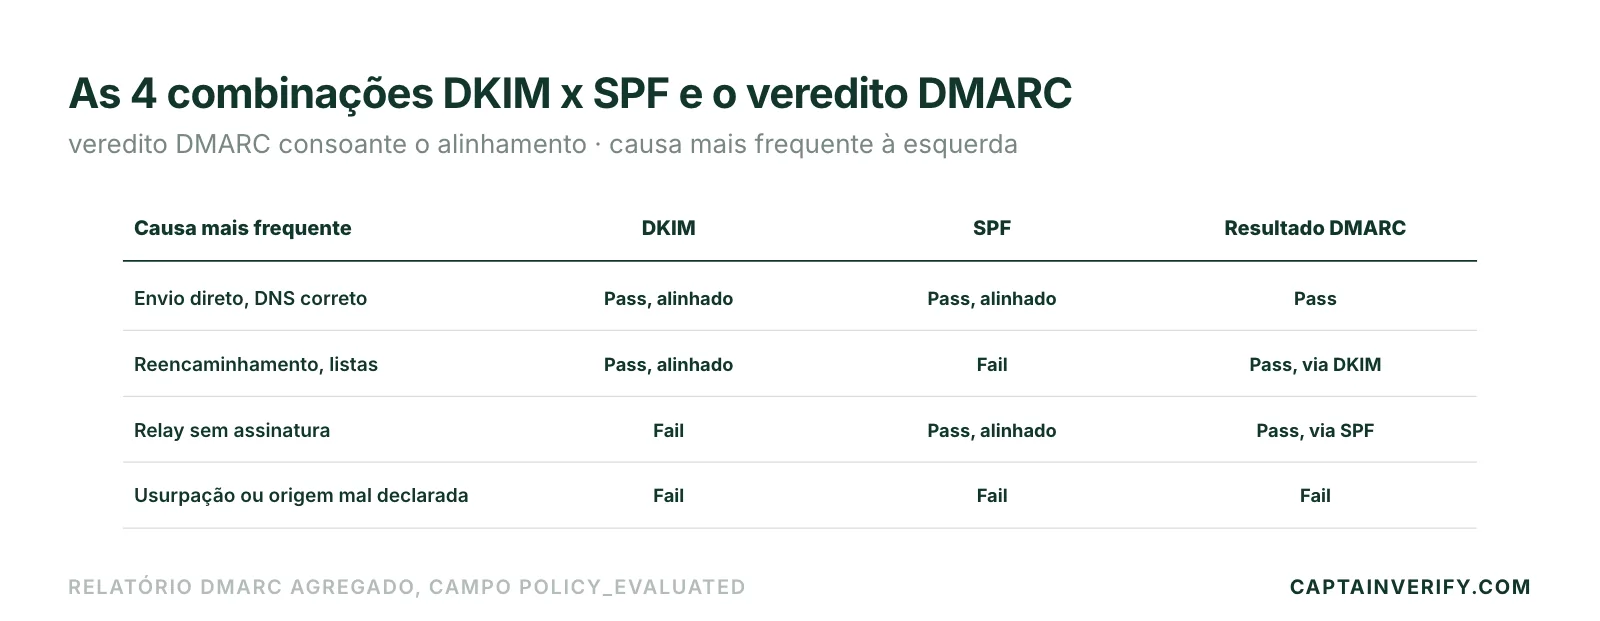
| DKIM | SPF | Resultado DMARC | Causa mais frequente |
|---|---|---|---|
| Pass, alinhado | Pass, alinhado | Pass | Envio direto a partir da infraestrutura declarada no DNS |
| Pass, alinhado | Fail | Pass, via DKIM | Forwarding, lista de distribuição, reencaminhamento de caixa de email |
| Fail | Pass, alinhado | Pass, via SPF | Relay que não assina a mensagem ou assinatura partida pelo caminho |
| Fail | Fail | Fail | Usurpação do domínio ou fonte de envio mal declarada no DNS |
Só a 4.ª linha exige uma ação. Um caso escapa a esta grelha: um resultado pass em auth_results pode passar a fail em policy_evaluated. O DMARC compara o domínio validado com o header_from. Uma ferramenta que assina com o domínio do fornecedor ou envia a partir de um IP pool partilhado com o seu próprio domínio de envelope passa SPF e DKIM sem nunca se alinhar. Com aspf=s, até send.example.com deixaria de se alinhar com example.com.
SPF em falha mas DKIM a passar: sem alarme
Uma mensagem reencaminhada ou redistribuída por uma lista de distribuição parte de outro IP: o SPF falha, mas a assinatura DKIM viaja com a mensagem e mantém o DMARC no verde. O recetor assinala-o por vezes na linha, por exemplo <reason><type>mailing_list</type></reason>. A documentação do Google menciona a aceitação de uma mensagem não autenticada que passou a verificação ARC. Um SPF que falha nos seus próprios IP tem outra causa, muitas vezes o limite das 10 consultas DNS do SPF. No Gmail, desde 1 de fevereiro de 2024, um domínio que envia mais de 5.000 mensagens por dia tem de configurar SPF, DKIM e DMARC, bastando uma política «none» (regras de envio do Google). Na Microsoft, os domínios que enviam mais de 5.000 emails por dia para o Outlook têm de passar SPF e DKIM além do DMARC desde 5 de maio de 2025, sob pena de as mensagens irem para a pasta «Junk» antes de uma rejeição anunciada com o erro «5.7.515» (anúncio da Microsoft Tech Community). O detalhe de cada mecanismo está em SPF, DKIM e DMARC.
Não recebo os relatórios DMARC
Nenhum ficheiro chega ao fim de 48 horas? Verifique estes 5 pontos por ordem, do mais frequente ao mais discreto:
- O registo: dig TXT _dmarc.example.com +short deve devolver um único valor que comece por «v=DMARC1». Com 2 registos DMARC, o recetor abandona o tratamento (RFC 7489, regra retomada na RFC 9989).
- A etiqueta: rua=mailto:dmarc@example.com. Para receber os relatórios por email, o endereço escreve-se com o prefixo «mailto:». Um ponto e vírgula separa cada etiqueta.
- O endereço externo: se a caixa pertencer a outro domínio, esse domínio tem de publicar um registo TXT de autorização. Nome: example.com._report._dmarc.external-reports.example.net. Valor: «v=DMARC1;». Sem ele, os recetores ignoram o endereço.
- O prazo: a RFC 7489 fixava por defeito um intervalo de 86.400 segundos (etiqueta ri), o equivalente a 24 horas. A RFC 9989 pede relatórios pelo menos uma vez por dia. A isto soma-se a propagação DNS. Espere 48 horas após a publicação do TXT antes de diagnosticar.
- A caixa: um anexo .zip ou .gz pode ser bloqueado por um filtro ou cair em spam. Uma caixa cheia rejeita os relatórios seguintes. Uma caixa ou um grupo dedicado resolve estes 2 casos.
Um último caso não se corrige: um recetor que não recebeu nenhuma mensagem do seu domínio não tem nada a reportar. Um domínio que não envia nada para o Google não receberá nenhum relatório do Google.
Quando passar a um analisador
A leitura manual chega enquanto aparecem alguns ficheiros por dia. Torna-se insustentável à escala descrita pelo Google: várias centenas de relatórios diários. A documentação recomenda então um serviço de terceiros para receber e analisar os relatórios. Um analisador como o parsedmarc (open source em Python sob licença Apache 2.0, a alojar por si) ou um serviço gerido como o dmarcian faz o trabalho deste guia por si: descompressão, agrupamento por IP, reverse DNS, evolução do count dia após dia. O software livre não custa nada, mas pede um servidor para administrar. Os serviços geridos têm cada um a sua grelha: confirme o volume incluído antes de lhes redirecionar os relatórios.
Um relatório DMARC nada diz sobre o conteúdo das mensagens nem sobre domínios próximos do seu. Os relatórios forenses (etiqueta ruf) são outro formato, ausente deste guia. A reputação do lado da caixa de entrada lê-se noutro sítio: o Postmaster do Gmail para o Google, o SNDS (Smart Network Data Services) para a Microsoft. Estes pontos cegos estão detalhados em o que o DMARC não consegue fazer. A RFC 9989 mudou várias etiquetas do DNS: as etiquetas do DMARCbis listam as que convém rever. Para deixar de abrir os ficheiros à mão, a monitorização de domínio lê em contínuo os relatórios DMARC e os registos DNS. Acompanha também a expiração do domínio.
Uma autenticação limpa não impede que uma lista mal cuidada faça subir a taxa de hard bounce e afunde a sender reputation. Passe uma amostra da próxima lista por uma verificação antes do envio.