Gmail akzeptiert seit dem 1. Februar 2024 für Absender mit mehr als 5.000 Nachrichten pro Tag ein DMARC mit p=none, während BIMI genau diese Richtlinie ablehnt. Die vier Protokolle bauen deshalb in fester Reihenfolge aufeinander auf: zuerst SPF und DKIM, dann DMARC, zuletzt BIMI.
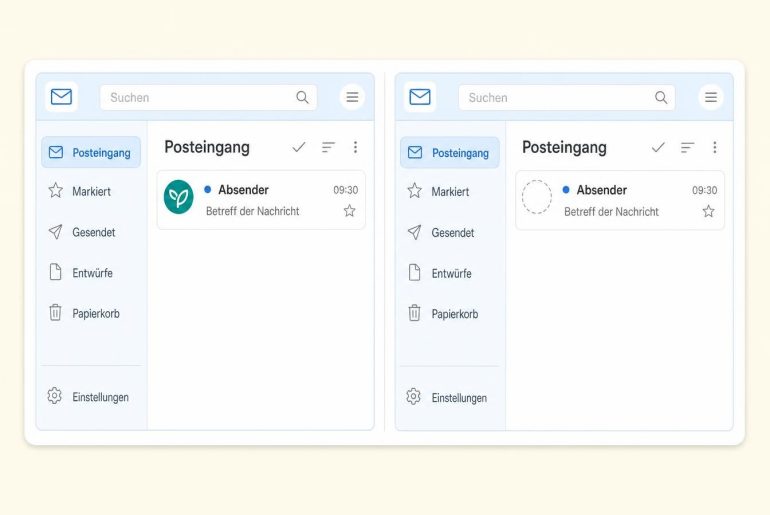
Damit ein Logo über DMARC BIMI erscheint, braucht es ein SPF oder DKIM, das auf die Domain im From ausgerichtet ist, eine DMARC-Richtlinie quarantine oder reject für 100 % der Nachrichten, ein Logo als SVG Tiny PS und für Gmail ein Markenzertifikat. Diese Seite beschreibt die Rolle jedes Bausteins und ihre Abhängigkeiten. Die Details zu den einzelnen Protokollen stehen auf den verlinkten Seiten.
Was jedes Protokoll leistet und was nicht
SPF, DKIM und DMARC belegen die Herkunft einer Nachricht und begrenzen den Missbrauch der Absenderdomain. BIMI beweist nichts zusätzlich: Es zeigt ein Logo an, sobald die Nachweise vorliegen. Die Tabelle ordnet jeden DNS-Eintrag dort ein, wo der empfangende Server ihn sucht. Die ersten drei sind veröffentlichte Standards: DKIM in RFC 6376 (2011), SPF in RFC 7208 (2014), DMARC in RFC 7489 (2015). BIMI ist nach wie vor ein IETF-Entwurf.
| Protokoll | Rolle | DNS-Eintrag | Was es nicht leistet |
|---|---|---|---|
| SPF | Listet die Server auf, die für die Domain senden dürfen | TXT auf der Domain, beginnt mit v=spf1 | Signiert den Inhalt nicht und prüft nicht die angezeigte Domain im From |
| DKIM | Signiert die Nachricht mit einem privaten Schlüssel, geprüft über einen öffentlichen Schlüssel | TXT auf selektor._domainkey.domain | Sagt nicht, was mit einer durchgefallenen Nachricht geschehen soll |
| DMARC | Verlangt ein ausgerichtetes SPF oder DKIM und legt die Richtlinie fest | TXT auf _dmarc.domain | Ersetzt weder SPF noch DKIM: Ohne sie hat es nichts zu bewerten |
| BIMI | Bestimmt das Logo, das neben authentifizierten Nachrichten erscheint | TXT auf default._bimi.domain | Authentifiziert selbst nichts und wird bei einer Richtlinie p=none nicht aktiv |

Die am häufigsten genannte Grenze beim SPF stammt aus RFC 7208: höchstens 10 Begriffe, die eine DNS-Abfrage auslösen (include, a, mx, ptr, exists und redirect). Darüber muss der Empfänger einen permerror zurückgeben, und das SPF schlägt fehl.
Alignment: die Bedingung, die SPF und DKIM mit DMARC verbindet
Ein grünes SPF reicht nicht. RFC 7489 legt fest, dass eine Nachricht DMARC erfüllt, wenn mindestens einer der beiden Mechanismen ein „pass“ für einen Identifier liefert, der mit der Domain im From ausgerichtet ist. Es genügt einer der beiden Mechanismen.
Bei Versandplattformen validiert SPF die technische Domain der Envelope-Adresse (MAIL FROM), die oft dem Dienstleister gehört. SPF besteht dann ohne Alignment. Die DKIM-Signatur mit Ihrer eigenen Domain übernimmt das Alignment an seiner Stelle. Yahoo schreibt das in seinen Anforderungen an Absender fest: Die Domain im From muss mit der SPF-Domain oder mit der DKIM-Domain ausgerichtet sein. Relaxed Alignment wird akzeptiert.
Fünf Schritte in der Reihenfolge, in der sie sich freischalten
- Veröffentlichen Sie das SPF der Domain und listen Sie jeden Dienst auf, der in Ihrem Namen sendet. Zählen Sie anschließend die Begriffe, die eine DNS-Abfrage auslösen, damit Sie unter 10 bleiben (RFC 7208, Abschnitt 4.6.4).
- Aktivieren Sie die DKIM-Signatur bei jedem Absender mit einem eigenen Selektor. Prüfen Sie, ob der öffentliche Schlüssel unter selektor._domainkey antwortet.
- Veröffentlichen Sie DMARC mit p=none und einer Adresse rua=, um aggregierte DMARC-Berichte zu erhalten, XML-Dateien, die jede sendende IP mit ihren SPF- und DKIM-Ergebnissen auflisten.
- Beheben Sie die Quellen, die durchfallen, und wechseln Sie dann zu p=quarantine oder p=reject mit pct=100.
- Bereiten Sie Logo und Zertifikat vor und veröffentlichen Sie dann den BIMI-Eintrag.
Die ersten drei Einträge sehen so aus, mit Beispielwerten: v=spf1 include:_spf.beispiel.com ~all auf der Domain, v=DKIM1; k=rsa; p=MIGf… auf s1._domainkey.beispiel.de, dann v=DMARC1; p=none; rua=mailto:dmarc@beispiel.de auf _dmarc.beispiel.de. Das p=none am Anfang dient nur der Beobachtung und wird in Schritt 4 verschärft.
Schritt 4 dauert am längsten: Die Berichte decken vergessene Absender auf (Rechnungstool, CRM, Website-Formular). Solange diese nicht ausgerichtet sind, blockiert reject legitime Nachrichten.
Gmail und Yahoo verlangen weniger als BIMI
Die Anforderungen der beiden Anbieter zielen auf die Zustellbarkeit. Bei Google muss seit dem 1. Februar 2024 jeder Absender SPF oder DKIM einrichten. Ab 5.000 Nachrichten pro Tag an private Gmail-Konten kommt ein DMARC hinzu, dessen Richtlinie auf „none“ bleiben darf. Die in den Postmaster Tools gemessene Spam-Rate muss unter 0,3 % liegen. Google verlangt außerdem eine TLS-Verbindung, gültige DNS-Einträge für Vorwärts- und Rückwärtsauflösung (PTR) und eine Nachricht nach RFC 5322 (2008).
Yahoo verlangt von Massenabsendern SPF und DKIM zusammen, mit einem DMARC von mindestens p=none. Auch dort liegt die Spam-Grenze bei 0,3 %. Hinzu kommt ein List-Unsubscribe-Header mit Abmeldung per Klick (RFC 8058 von 2017, Methode POST empfohlen), die innerhalb von 2 Tagen umgesetzt wird.
„Eine Richtlinie none oder ein pct unter 100 % wird nicht akzeptiert.“ (BIMI Group, Implementierungsleitfaden, Schritt 1, übersetzt)
Der Implementierungsleitfaden der BIMI Group verlangt zusätzlich eine Richtlinie, die für die Organisation und ihre Subdomains gilt (p=quarantine; sp=quarantine oder reject). Eine Domain, die die Regeln von Gmail und Yahoo vom Februar 2024 erfüllt, ist für das Logo also nicht zugelassen, solange ihr DMARC auf none steht.
Logo und Zertifikat: die Voraussetzungen von BIMI
Die Google-Hilfe zu BIMI legt das Format fest: ein Logo als SVG Tiny Portable/Secure mit dem Attribut baseProfile=“tiny-ps“ und Version 1.2. Das Logo muss mindestens 96 Pixel hoch und breit sein, und der Server, der es hostet, muss HTTPS verwenden. Die SVG-Datei darf 32 KB nicht überschreiten, und Google empfiehlt ein Logo, das in einem Quadrat zentriert auf einfarbigem Hintergrund steht.
Beim Zertifikat gibt es zwei Optionen. Das VMC setzt ein als Marke eingetragenes Logo voraus. Laut Google kann diese Eintragung 6 bis 12 Monate dauern. Das CMC passt für nicht eingetragene Logos. Beide erhalten Sie von einer externen Zertifizierungsstelle. Für anerkannte Stellen verweist Google auf die Liste der Aussteller von Markenzertifikaten der BIMI Group. Gmail zeigt neben Absendern, die per VMC verifiziert sind, ein Häkchen an, während das CMC in Gmail für nicht eingetragene Logos gedacht ist.
Der abschließende Eintrag besteht aus einer Zeile auf default._bimi.ihredomain: v=BIMI1; l=URL-der-SVG; a=URL-der-PEM. Google nennt eine Frist von bis zu 48 Stunden, bis das Logo erscheint. Laut derselben Hilfe akzeptiert Gmail keine SVG-Datei allein ohne Zertifikat: Ein so angegebenes Logo gehört zu BIMI self-asserted und erscheint in Gmail nicht.
Die Fehler, die am häufigsten blockieren
- SPF mit mehr als 10 DNS-Abfragen: Das Ergebnis lautet permerror.
- DKIM-Selektor fehlt im DNS: RFC 6376 fragt selektor._domainkey.domain ab, um den öffentlichen Schlüssel zu holen.
- DMARC bleibt auf p=none: Laut Google unterstützt BIMI diesen Wert nicht.
- pct unter 100: Google und die BIMI Group verlangen 100.
- Logo nicht als SVG Tiny PS oder Logo-URL ohne HTTPS.
- BIMI-Eintrag auf dem falschen Host: Er gehört auf default._bimi.
Die Kette im Header Authentication-Results prüfen
In Gmail zeigt das Menü „Original anzeigen“ einer empfangenen Nachricht den Header Authentication-Results. Dort suchen Sie zuerst spf=pass, dann dkim=pass, dann dmarc=pass. Sind diese Ergebnisse grün und das Logo fehlt trotzdem, liefert der Eintrag bimi die Spur: Der IETF-Entwurf zu BIMI nennt das Beispiel bimi=skipped (message failed DMARC). Es zeigt an, dass die BIMI-Prüfung nicht stattgefunden hat, weil DMARC fehlgeschlagen ist. Eine DNS-Kontrolle mit MXToolbox ergänzt die Auswertung. Die Google Postmaster Tools verfolgen die Spam-Rate über die Zeit.
Jeder Anbieter legt eigene Kriterien für die Anzeige fest, wie die BIMI Group zu Beginn ihres Leitfadens betont. Die Gruppe pflegt eine Infografik zum Stand der Unterstützung je Anbieter: Lesen Sie sie vor einem Projekt noch einmal, besonders für Outlook.
Drei Fragen zur Reihenfolge
Funktioniert BIMI ohne DMARC?
Nein. Laut Google-Hilfe setzt BIMI Nachrichten voraus, die per DMARC authentifiziert sind. DMARC selbst braucht zuerst SPF oder DKIM.
Reicht DMARC mit p=none für das Logo?
Nein. Es erfüllt die Regeln von Gmail und Yahoo für große Versandmengen, während BIMI quarantine oder reject mit pct=100 verlangt. Der Wechsel von der einen zur anderen Richtlinie wird mit den aggregierten Berichten vorbereitet.
VMC oder CMC für den Anfang?
Das CMC passt, wenn das Logo nicht als Marke eingetragen ist. Google nennt das VMC als empfohlene Option. Die Markeneintragung dauert laut derselben Hilfe 6 bis 12 Monate. Die Wahl hängt also zuerst von der Situation Ihrer Marke ab.
Die Authentifizierung belegt, wer sendet, und sagt nichts über die Qualität der Liste. Lassen Sie vor dem nächsten Versand eine Stichprobe Ihrer Liste prüfen.