L’amende administrative prévue par l’article L. 34-5 du Code des postes et des communications électroniques (CPCE) plafonne à 75 000 € pour une personne physique et à 375 000 € pour une personne morale. Ce chiffre borne l’amende administrative propre à L. 34-5 ; il ne plafonne pas les sanctions que la CNIL peut prononcer au titre du RGPD. La réglementation de l’emailing en France repose sur ce texte, sur la doctrine de la CNIL mise à jour en 2026 et, depuis avril, sur une recommandation qui encadre les pixels de suivi. Le détail du consentement et de sa preuve, comme celui de la désinscription, se trouve dans le guide RGPD et email marketing.
Consentement ou intérêt légitime : quel régime pour quel destinataire ?
Une adresse récupérée à la création d’un compte, sans aucun achat derrière, autorise-t-elle une première campagne promotionnelle ? Non. La CNIL le rappelle dans sa page sur la prospection commerciale par courrier électronique. Le rappel est net : l’exception réservée aux clients ne joue pas sans vente effective, y compris quand la personne a simplement ouvert un compte en ligne.
Particuliers : le consentement préalable
Le cas général exige un consentement libre et spécifique. Il doit aussi être éclairé et univoque. Une action positive est nécessaire : l’exemple de la CNIL est une case dédiée, jamais pré-cochée. La Cour de justice de l’Union européenne a tranché dans le même sens avec l’arrêt Planet49 du 1er octobre 2019 (affaire C-673/17), qui invalide les cases pré-cochées pour des cookies.
« L’acceptation de conditions générales d’utilisation ne peut pas suffire. » (CNIL, 2026)
Le consentement se retire à tout moment. L’organisme doit aussi pouvoir démontrer qu’il l’a obtenu (article 7.1 du RGPD). Le double opt-in ajoute un clic de confirmation qui laisse une trace datée de l’inscription.
Reste l’exception clients, souvent appelée soft opt-in : la personne est déjà cliente et le message porte sur des produits ou services similaires, fournis par le même organisme. Elle doit avoir été informée à la collecte et pouvoir s’opposer simplement et gratuitement, à chaque envoi.
Professionnels : l’intérêt légitime, sous conditions
En B2B, l’intérêt légitime peut fonder la prospection quand le message concerne la fonction du destinataire. Un outil informatique proposé à un directeur des systèmes d’information en est l’exemple type. Le professionnel doit être informé à la collecte, puis pouvoir s’opposer simplement et gratuitement à ce moment-là comme à chaque message. Garder une liste de suppression des opposants évite de les recontacter par erreur.
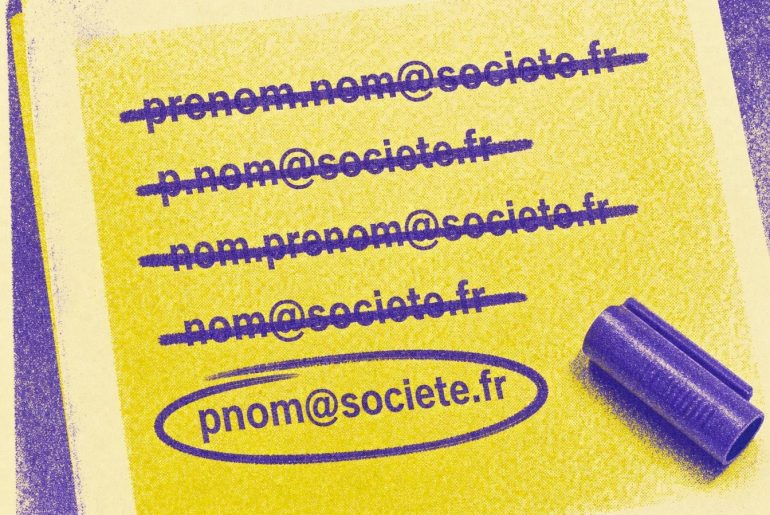
Les adresses génériques de type contact@ ne relèvent pas des données d’une personne physique : pas de consentement à recueillir. Une adresse nominative en nom.prénom@ reste en revanche une donnée personnelle. Pour bâtir une base B2B sans s’exposer, la méthode décrite dans créer une liste d’emails B2B qualifiée part de ces distinctions.
Ce que chaque message doit contenir
Tout message de prospection doit comporter des coordonnées valables pour demander l’arrêt des envois. L’article L. 34-5 du CPCE, consultable sur Légifrance, interdit aussi de dissimuler l’identité de l’émetteur et d’indiquer un objet sans rapport avec l’offre. Un objet qui feint une réponse ou un échange personnel est sans rapport avec l’offre et trahit la finalité du message.
Une adresse de désinscription qui rebondit laisse le destinataire sans moyen d’obtenir l’arrêt des envois, ce que le texte cherche précisément à garantir. À la collecte, une mention d’information doit annoncer l’usage prospectif de l’adresse. Et les demandes d’exercice des droits (accès, rectification, effacement) appellent une réponse sous un mois maximum.
Pixel de suivi : mesurer l’ouverture demande un accord
Le taux d’ouverture affiché par un outil d’emailing repose sur une image invisible chargée à l’ouverture du message. La CNIL a adopté le 12 mars 2026 puis publié le 14 avril 2026 une recommandation sur les pixels de suivi dans les courriels. Mesurer le taux d’ouverture pour optimiser des campagnes suppose le consentement du destinataire. Le pixel est en effet un traceur au sens de l’article 82 de la loi Informatique et Libertés, qui transpose la directive ePrivacy.
La CNIL recommande de le recueillir séparément de celui donné pour la newsletter. Sans réponse, la CNIL considère que l’inactivité vaut refus.
Deux usages échappent à cette exigence. Le premier concerne la sécurité, quand le pixel participe à l’authentification. Le second, la mesure individuelle de l’ouverture à des fins de délivrabilité, vaut pour des courriels liés à un service demandé (alerte, confirmation de commande, réinitialisation de mot de passe). Elle sert uniquement à adapter la fréquence ou à arrêter l’envoi aux inactifs ; en principe, seule la date de dernière ouverture est conservée. Pour les adresses déjà collectées, les destinataires devaient en principe être informés, pour pouvoir s’opposer aux courriels futurs, dans les trois mois de la publication, soit vers le 14 juillet 2026 : l’échéance est passée.
Sanctions : ce que les textes plafonnent
Deux régimes coexistent. L’amende administrative de l’article L. 34-5, prononcée par l’autorité chargée de la concurrence et de la consommation (la DGCCRF), monte jusqu’à 75 000 € pour une personne physique et 375 000 € pour une personne morale. Les chiffres de 750 € et 3 750 € par message, qu’on trouve encore ailleurs, ne figurent pas dans le texte de l’article.
Le RGPD frappe plus haut. L’article 83.5 fixe un maximum de 20 M€ ou 4 % du chiffre d’affaires mondial pour les manquements aux principes de base, consentement compris. Les manquements à certaines obligations du responsable de traitement (article 83.4) plafonnent à 10 M€ ou 2 %.
Une décision récente brouille la lecture du premier régime. Par sa décision n° 2026-1210 QPC du 25 juin 2026, le Conseil constitutionnel a jugé contraires à la Constitution trois alinéas de l’article L. 34-5 (le 6e, le 8e puis l’avant-dernier), qui laissent chacune des trois autorités (CNIL, Arcep, consommation) sanctionner les mêmes faits, ce qui méconnaît le principe de nécessité des peines. L’abrogation est reportée au 31 octobre 2027. L’obligation de consentement elle-même n’est pas censurée : la règle de fond reste en vigueur. D’ici là, aucune autorité ne peut engager ou poursuivre une procédure sur le fondement de L. 34-5 si une autre autorité poursuit déjà la même personne pour les mêmes faits ou l’a définitivement sanctionnée ; les décisions antérieures à la publication ne peuvent pas être contestées pour ce motif.
Les erreurs qui reviennent
Le compte client créé sans achat, d’abord : le traiter comme une relation commerciale est écarté par la CNIL, qui le rappelle dans cette même page. Vient ensuite la case pré-cochée ou le consentement noyé dans l’acceptation des conditions générales, deux pratiques refusées par la CNIL (la case pré-cochée l’est aussi par la CJUE).
Le fichier acheté ou loué pose un autre problème. La CNIL écarte la prospection de particuliers à partir d’adresses simplement relevées dans les espaces publics d’internet (site web, annuaire, forum), faute de consentement (« Les règles d’or de la prospection par courrier électronique », page CNIL de 2009 toujours en ligne). Pour un fichier loué, elle demande de s’assurer par contrat que les adresses ont été collectées régulièrement. Les raisons de s’en passer sont détaillées dans acheter ou louer une liste d’emails.
Dernier angle mort : le pixel de suivi. Mesurer l’ouverture par défaut, sans consentement distinct, contredit la recommandation 2026 dès que la mesure sert à optimiser des campagnes.
Conformité et délivrabilité : une même liste propre
Une base collectée sans information ni consentement produit des plaintes ; une base achetée accumule adresses invalides et pièges à spam. Dans les deux cas, le taux de hard bounce monte et la réputation de l’expéditeur chute auprès de Gmail comme d’Outlook. Respecter la loi et préserver la délivrabilité reviennent donc à tenir la même liste : des adresses collectées proprement, vérifiées, retirées dès qu’une opposition arrive. Vérifier un échantillon de la liste avant la prochaine campagne montre vite la part d’adresses qui ne peuvent plus recevoir de message.
Checklist avant d’envoyer
- Consentement recueilli par case dédiée non pré-cochée (B2C) ou information et opposition à la collecte (B2B).
- Client sans vente effective : exclu de l’exception clients.
- Identité de l’expéditeur lisible et objet fidèle à l’offre.
- Désinscription fonctionnelle et liste de suppression à jour.
- Consentement distinct pour tout pixel de mesure d’ouverture.
- Origine de chaque fichier loué ou acheté documentée par contrat.
Les réglages techniques d’envoi figurent dans la checklist avant d’envoyer un email.
Pour la prospection non commerciale, caritative par exemple, la CNIL admet l’intérêt légitime à deux conditions : informer la personne à la collecte et lui laisser s’opposer simplement et gratuitement, à chaque envoi.