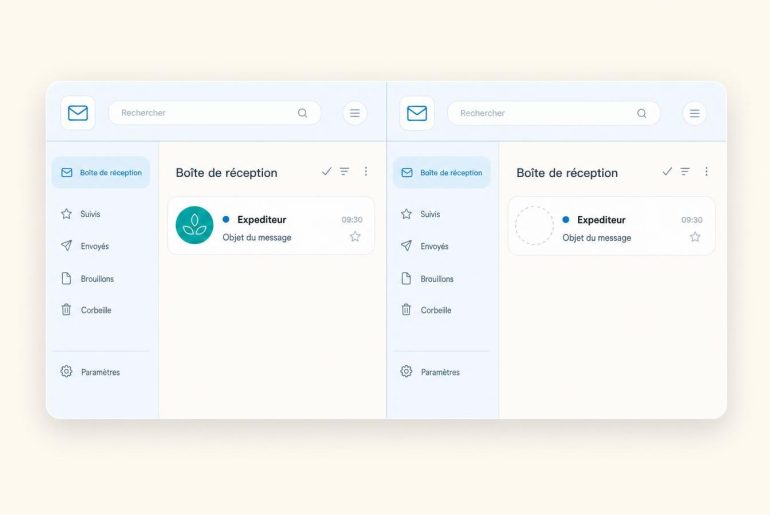
Gmail accepte depuis le 1er février 2024 un DMARC en p=none pour les expéditeurs de plus de 5 000 messages par jour, alors que BIMI refuse cette même politique. Les quatre protocoles s’enchaînent donc dans un ordre précis : SPF et DKIM d’abord, DMARC ensuite, BIMI en dernier.
Pour afficher un logo avec DMARC BIMI, il faut un SPF ou un DKIM aligné avec le domaine du From, une politique DMARC en quarantine ou reject appliquée à 100 % des messages, un logo SVG Tiny PS et un certificat de marque pour Gmail. Cette page décrit le rôle de chaque brique et leurs dépendances. Le détail de chacune se trouve dans les pages liées en cours de route.
Ce que fait chaque protocole et ce qu’il laisse de côté
SPF, DKIM et DMARC prouvent l’origine d’un message et limitent l’usurpation du domaine d’envoi. BIMI ne prouve rien de plus : il affiche un logo une fois les preuves réunies. Le tableau ci-dessous place chaque enregistrement DNS là où le serveur de réception va le chercher. Les trois premiers sont des standards publiés : DKIM dans la RFC 6376 (2011), SPF dans la RFC 7208 (2014), DMARC dans la RFC 7489 (2015). BIMI reste un brouillon de l’IETF.
| Protocole | Rôle | Enregistrement DNS | Ce qu’il ne fait pas |
|---|---|---|---|
| SPF | Liste les serveurs autorisés à envoyer pour le domaine | TXT sur le domaine, commençant par v=spf1 | Ne signe pas le contenu et ne regarde pas le domaine du From affiché |
| DKIM | Signe le message avec une clé privée, vérifiée via une clé publique | TXT sur sélecteur._domainkey.domaine | Ne dit pas quoi faire d’un message qui échoue |
| DMARC | Exige un SPF ou un DKIM aligné et fixe la politique d’application | TXT sur _dmarc.domaine | Ne remplace ni SPF ni DKIM : sans eux, il n’a rien à évaluer |
| BIMI | Désigne le logo à afficher à côté des messages authentifiés | TXT sur default._bimi.domaine | N’authentifie rien lui-même et ne s’active pas sur une politique p=none |

La limite la plus citée côté SPF vient de la RFC 7208 : 10 termes provoquant une requête DNS au maximum (include, a, mx, ptr, exists et redirect). Au-delà, le récepteur doit renvoyer un permerror et le SPF échoue.
L’alignement, condition qui relie SPF et DKIM à DMARC
Un SPF au vert ne suffit pas. La RFC 7489 précise qu’un message satisfait DMARC si au moins un des deux mécanismes produit un résultat « pass » sur un identifiant aligné avec le domaine du From. Un seul des deux mécanismes suffit.
Chez les plateformes d’envoi, le SPF valide le domaine technique de l’adresse d’enveloppe (MAIL FROM), qui appartient souvent au prestataire. Le SPF passe alors sans alignement. La signature DKIM émise avec votre propre domaine porte l’alignement à sa place. Yahoo l’écrit dans ses exigences pour les expéditeurs : le domaine du From doit être aligné avec le domaine SPF ou avec le domaine DKIM. L’alignement relaxed est accepté.
Cinq étapes, dans l’ordre où elles se débloquent
- Publier le SPF du domaine en listant chaque service qui envoie en votre nom. Comptez ensuite les termes qui déclenchent une requête DNS pour rester sous 10 (RFC 7208, section 4.6.4).
- Activer la signature DKIM chez chaque expéditeur avec un sélecteur propre. Contrôlez que la clé publique répond bien sur sélecteur._domainkey.
- Publier DMARC en p=none avec une adresse rua= pour recevoir des rapports DMARC agrégés, des fichiers XML qui listent chaque IP émettrice avec ses résultats SPF et DKIM.
- Corriger les sources qui échouent, puis passer à p=quarantine ou p=reject, avec pct=100.
- Préparer le logo et le certificat, puis publier l’enregistrement BIMI.
Les trois premiers enregistrements ressemblent à ceci, avec des valeurs d’exemple : v=spf1 include:_spf.exemple.com ~all sur le domaine, v=DKIM1; k=rsa; p=MIGf… sur s1._domainkey.exemple.fr, puis v=DMARC1; p=none; rua=mailto:dmarc@exemple.fr sur _dmarc.exemple.fr. Le p=none du départ ne sert qu’à observer : il se resserre à l’étape 4.
L’étape 4 prend le plus de temps : les rapports révèlent des expéditeurs oubliés (outil de facturation, CRM, formulaire du site). Tant qu’ils ne sont pas alignés, reject coupe des messages légitimes.
Gmail et Yahoo exigent moins que BIMI
Les exigences des deux messageries visent la délivrabilité. Chez Google, depuis le 1er février 2024, tout expéditeur doit configurer SPF ou DKIM. Au-delà de 5 000 messages par jour vers des comptes Gmail personnels s’ajoute un DMARC dont la politique peut rester sur « none ». Le taux de spam relevé dans Postmaster Tools doit rester sous 0,3 %. Google demande aussi une connexion TLS, des enregistrements DNS direct et inverse (PTR) valides et un message conforme à la RFC 5322 (2008).
Yahoo demande aux expéditeurs en masse SPF et DKIM ensemble, avec un DMARC d’au moins p=none. Sa limite de spam est également de 0,3 %. Il ajoute un en-tête List-Unsubscribe avec désinscription en un clic (RFC 8058 de 2017, méthode POST recommandée) honorée sous 2 jours.
« Une politique none ou un pct inférieur à 100 % n’est pas acceptée. » (BIMI Group, guide d’implémentation, étape 1, traduit)
Le guide d’implémentation du BIMI Group demande en plus une politique appliquée à l’organisation et à ses sous-domaines (p=quarantine; sp=quarantine ou reject). Un domaine conforme aux règles de février 2024 de Gmail et Yahoo reste donc inéligible au logo tant que son DMARC reste en none.
Logo et certificat : les prérequis propres à BIMI
L’aide Google sur BIMI fixe le format : un logo en SVG Tiny Portable/Secure, avec l’attribut baseProfile= »tiny-ps » et la version 1.2. Le logo doit mesurer au moins 96 pixels en hauteur et en largeur et le serveur qui l’héberge doit utiliser HTTPS. Le fichier SVG ne doit pas dépasser 32 Ko et Google recommande un logo centré dans un carré, sur fond uni.
Côté certificat, deux options existent. Le VMC exige un logo déposé comme marque. Selon Google, ce dépôt peut prendre de 6 à 12 mois. Le CMC convient aux logos non déposés. Ils s’obtiennent auprès d’une autorité de certification tierce. Google renvoie vers la liste des émetteurs de certificats de marque du BIMI Group pour les autorités reconnues. Gmail affiche une coche à côté des expéditeurs vérifiés par un VMC, tandis que le CMC dans Gmail s’adresse aux logos non déposés.
L’enregistrement final tient en une ligne, publiée sur default._bimi.votredomaine : v=BIMI1; l=URL-du-SVG; a=URL-du-PEM. Google indique un délai pouvant atteindre 48 heures avant l’apparition du logo. Selon la même aide, Gmail n’accepte pas un SVG seul, sans certificat : un logo déclaré ainsi relève du BIMI self-asserted et n’apparaît pas dans Gmail.
Les erreurs qui bloquent le plus souvent
- SPF avec plus de 10 requêtes DNS : le résultat devient permerror.
- Sélecteur DKIM absent du DNS : la RFC 6376 interroge sélecteur._domainkey.domaine pour récupérer la clé publique.
- DMARC laissé en p=none : Google précise que BIMI ne prend pas en charge cette valeur.
- pct inférieur à 100 : exigé à 100 par Google et par le BIMI Group.
- Logo hors SVG Tiny PS ou URL du logo hors HTTPS.
- Enregistrement BIMI publié sur le mauvais hôte : il se place sur default._bimi.
Vérifier la chaîne dans l’en-tête Authentication-Results
Dans Gmail, le menu « Afficher l’original » d’un message reçu montre l’en-tête Authentication-Results. On y cherche spf=pass puis dkim=pass puis dmarc=pass. Quand ces résultats sont au vert sans logo à l’écran, l’entrée bimi donne la piste : le brouillon IETF de BIMI cite l’exemple bimi=skipped (message failed DMARC), qui indique que la vérification BIMI n’a pas été menée parce que DMARC a échoué. Un contrôle côté DNS avec MXToolbox complète la lecture. Google Postmaster Tools suit le taux de spam dans la durée.
Chaque messagerie fixe ses propres critères d’affichage, comme le rappelle le BIMI Group en tête de son guide. Le groupe tient une infographie de l’état d’adoption par messagerie : relisez-la avant un projet, notamment pour Outlook.
Trois questions sur l’enchaînement
BIMI fonctionne-t-il sans DMARC ?
Non. L’aide Google indique que BIMI exige des messages authentifiés par DMARC. DMARC lui-même demande d’abord SPF ou DKIM.
Un DMARC en p=none suffit-il pour le logo ?
Non. Il satisfait les règles de Gmail et de Yahoo sur les gros volumes alors que BIMI demande quarantine ou reject avec pct=100. Le passage de l’un à l’autre se prépare avec les rapports agrégés.
VMC ou CMC pour commencer ?
Le CMC convient si le logo n’est pas déposé comme marque. Google présente le VMC comme l’option recommandée. Le dépôt de marque prend de 6 à 12 mois selon la même aide. Le choix dépend donc d’abord de la situation de votre marque.
L’authentification prouve qui envoie et ne dit rien de la qualité de la liste. Passez un échantillon de votre liste à la vérification avant le prochain envoi.