Um servidor empresarial que responde “250 OK” ao seu comando SMTP DATA ainda não colocou a mensagem numa caixa de correio. O Microsoft 365 pode enviá-la para quarentena, onde, consoante a política, só o administrador a pode libertar. Pode também depositá-la na pasta do utilizador segundo uma regra que nunca vai ler. A sua ferramenta de emailing mostra “entregue”. A open rate desaba no segmento B2B. O inbox placement depende do tipo de destinatário. Em B2B, a triagem fica a cargo da empresa destinatária. Em B2C, um webmail avalia a sender reputation e o engagement. A medição e a lista ajustam-se, por isso, segmento a segmento.
O que acontece a um email aceite pelo servidor da empresa?
Muitas vezes passa por dois filtros antes da caixa de entrada: o gateway de segurança da empresa e, depois, o próprio serviço de email. Uma mensagem dirigida a nome.apelido@empresa.pt começa pelo MX record do domínio, que indica a primeira paragem. Pode apontar para um serviço alojado como o Microsoft 365 ou o Google Workspace. Pode também apontar para um servidor interno ou para um gateway de segurança, um filtro colocado à frente do serviço de email para analisar o correio antes de chegar à caixa de entrada (Proofpoint e Mimecast são exemplos conhecidos). Quando o MX aponta para um filtro deste tipo (com o Exchange Online Protection por trás, por exemplo), a mensagem chega ao Microsoft 365 com o endereço IP do último salto, o do filtro. A opção Enhanced Filtering for Connectors existe para repor o IP de origem e corrigir certas falhas de assinatura DKIM provocadas por filtros que modificam a mensagem.
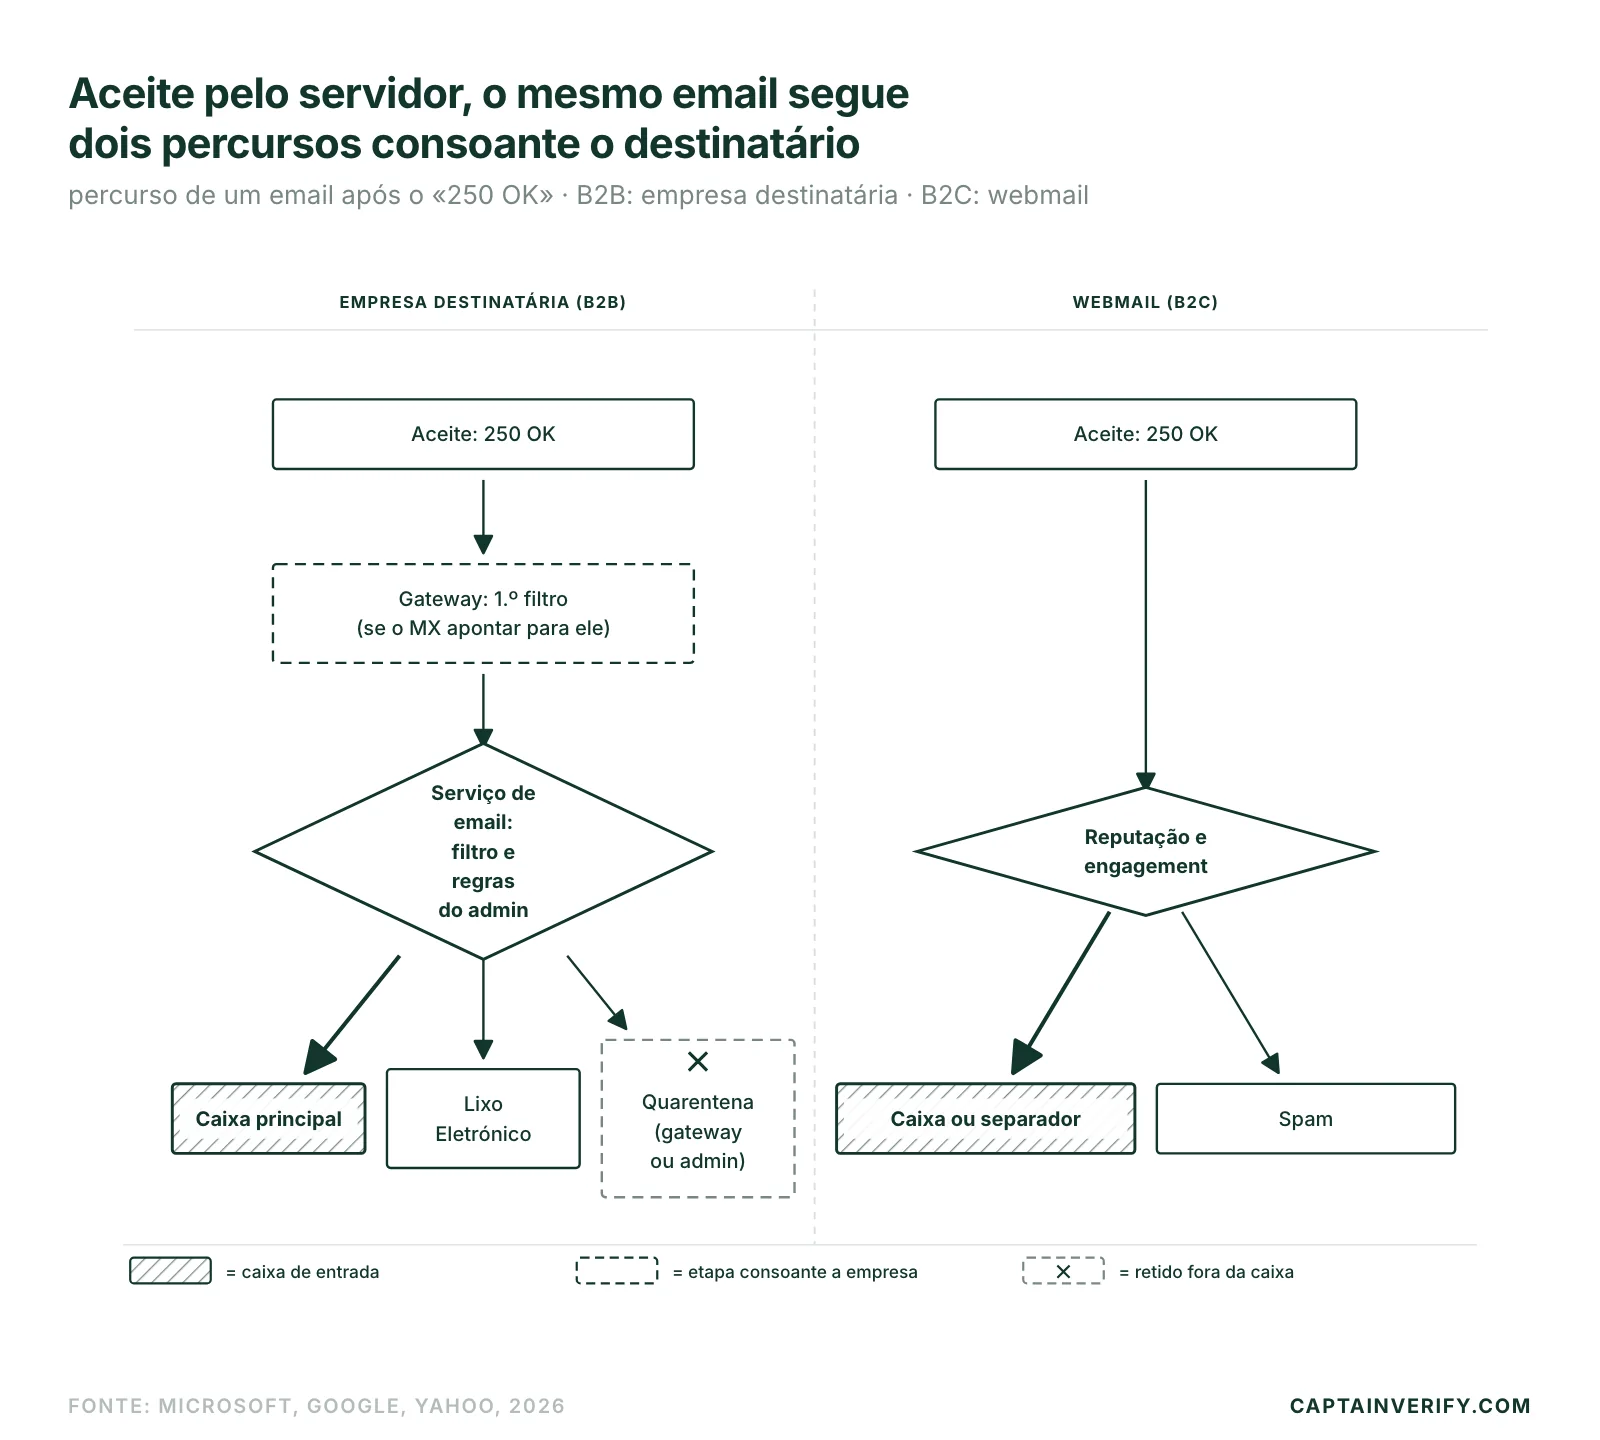
Uma mensagem aceite pode, portanto, ser avaliada duas vezes: pelo gateway e, depois, pelo serviço de email que está por trás, cada um com as suas regras. Para saber que serviço de email equipa que empresas, o artigo sobre os fornecedores de mensageria utilizados pelas empresas apresenta o panorama.
“Aceite pelo servidor” e “visível para o destinatário” são dois eventos distintos, e o segundo depende da filtragem local.
O que o administrador pode alterar sem o avisar
A quarentena de um tenant Microsoft 365 pertence ao administrador. As políticas de quarentena definem o que o utilizador pode fazer com as mensagens retidas e se recebe notificações, enviadas a um ritmo que vai de 4 horas a uma semana. Uma mensagem classificada como phishing de alta confiança vai sempre para quarentena. O utilizador não a pode libertar por si próprio: só pode pedir a libertação (documentação da Microsoft sobre as políticas de quarentena). O software malicioso segue a mesma regra, sem ajuste possível. Uma mensagem retida por uma política anti-spam permanece 15 dias em quarentena por defeito, 30 dias com as políticas predefinidas Standard e Strict; passado esse prazo, desaparece definitivamente. Um administrador pode também escolher a pasta Lixo Eletrónico em vez da quarentena: a mesma mensagem chega então ao spam do utilizador, sem notificação.
A lista de autorização e de bloqueio do tenant, a Tenant Allow/Block List, configura-se no portal Microsoft Defender, em security.microsoft.com (Email & collaboration > Policies & rules > Threat policies > Tenant Allow/Block Lists). As entradas de bloqueio prevalecem sobre as de autorização. Um link ou um domínio bloqueado numa mensagem pode levar a que seja classificada como phishing de alta confiança, mesmo que o remetente seja legítimo. No Google Workspace, a definição “Spam” da consola de administração oferece uma “Lista de autorização de email” para endereços IP e uma “Lista de remetentes aprovados”. O administrador pode autorizar endereços IP e aprovar remetentes cujas mensagens contornam os filtros antispam do Gmail. Pode também enviar certas mensagens para quarentena para análise. Um destinatário aprovado pode, ainda assim, ver o aviso “Este email parece suspeito”.
O mesmo email, duas empresas, dois destinos: quarentena numa, caixa de entrada principal na outra. Nenhum teste prevê uma configuração que só o administrador conhece, e uma caixa de teste mostra apenas um caso.
Safe Links e os links reescritos
O Safe Links, funcionalidade do Microsoft Defender for Office 365, analisa os URL durante o encaminhamento, reescreve os links das mensagens recebidas e volta a verificar o endereço no momento do clique. Só trata os formatos HTTP, HTTPS e FTP, não protege as mensagens em formato RTF e ignora as mensagens assinadas com S/MIME. Sem uma política Safe Links configurada, a proteção predefinida “Built-in protection” já cobre todos os destinatários de uma organização que tenha pelo menos uma licença Defender for Office 365. O link reescrito assume a forma de um endereço em safelinks.protection.outlook.com, visível no código-fonte da mensagem: o destinatário já não lê o link que o remetente inseriu.
Quanto ao atraso, com a opção recomendada, uma mensagem que contenha URL fica retida até ao fim da análise e chega, por isso, mais tarde. Do lado do administrador, uma lista “Do not rewrite the following URLs” prevê exceções, com 3 carateres universais (*) no máximo por entrada; o Teams e as aplicações web do Office não a reconhecem. Se o domínio do seu link de tracking constar de uma lista de bloqueio do tenant, a mensagem inteira corre o risco de ir para quarentena.
Como o Gmail, o Yahoo e os webmails locais fazem a triagem em B2C
O Gmail publica limiares numéricos para os remetentes que enviam para @gmail.com. Desde 1 de fevereiro de 2024, todos os remetentes para contas pessoais do Gmail têm de manter a taxa de spam apresentada no Postmaster Tools abaixo de 0,3 %. Os que ultrapassam 5.000 mensagens por dia têm ainda de publicar DMARC (uma política p=none basta), alinhar o domínio do remetente com SPF ou DKIM e propor o cancelamento da subscrição com um clique. A Google indica o objetivo real:
“Mantenha as taxas de spam indicadas no Postmaster Tools abaixo de 0,10 % e evite atingir uma taxa de spam de 0,30 % ou mais.”
As diretrizes da Google para remetentes acrescentam requisitos técnicos. A ligação tem de passar por TLS com um registo PTR válido, e as chaves DKIM têm 1024 bits ou mais (recomendam-se 2048 bits). A Google pode rejeitar uma mensagem não autenticada com o erro 5.7.26. O Yahoo aplica as suas normas desde fevereiro de 2024 com o mesmo limite de 0,3 % e acrescenta um detalhe útil para as equipas que calculam a sua complaint rate: a taxa de spam calcula-se sobre o correio entregue na caixa de entrada. O Sender Hub do Yahoo avisa também que escrever a utilizadores que não leem as mensagens ou que as denunciam degrada as métricas de entrega e a reputação. O Yahoo pede ainda que os cancelamentos de subscrição sejam tratados em 2 dias.
Para os webmails dos operadores locais, como a MEO, a NOS ou a Vodafone, só as caixas de teste abaixo mostram o que lá se passa. As quotas de mercado dos webmails constam da análise dos webmails que dominam o mercado.
Medir: um conjunto de caixas de teste por tipo de destinatário
Um único seed testing misturado dá uma média que não descreve nenhum dos dois mundos. É preferível separar os conjuntos:
- Abra caixas de teste B2C no Gmail, no Outlook.com, no Yahoo Mail e num operador local como a MEO ou a NOS.
- Monte caixas de teste B2B num tenant Microsoft 365 com Exchange Online Protection e num domínio Google Workspace de que seja administrador, para ler a quarentena por dentro.
- Envie a mesma mensagem aos dois conjuntos e anote onde aterra: caixa de entrada principal, separador, spam ou quarentena.
- Consulte o Postmaster Tools apenas para o Gmail. Para o resto, observe os NDR e os deferrals do servidor de envio.
O quarto ponto tem uma razão: os dados do Postmaster Tools só se aplicam às mensagens enviadas para contas pessoais do Gmail, as de @gmail.com ou @googlemail.com. Os destinatários alojados no Google Workspace não aparecem aí. O Postmaster Tools apresenta, nomeadamente, a taxa de spam e a reputação do domínio. O guia de configuração do Google Postmaster detalha a instalação.
A lista: catch-all e saídas em B2B, endereços abandonados em B2C
Um domínio empresarial em catch-all aceita qualquer endereço; o servidor não revela nada sobre a existência real da caixa de correio. A taxa de hard bounce mantém-se enganosamente baixa. Os endereços de colaboradores que saíram levantam o mesmo problema: umas vezes uma rejeição clara, outras um alias que continua a absorver o correio. O artigo sobre os emails catch-all explica o funcionamento de um domínio assim. Uma recusa do Microsoft 365 logo à entrada volta no NDR com o Enhanced Status Code 5.4.1. Tem página própria: erro SMTP 550 5.4.1.
Em B2C, domina o risco inverso. A lista envelhece por desinteresse: endereços abandonados e caixas de correio que não são abertas há meses. O Yahoo descreve estes destinatários como prejudiciais para a reputação. Nenhum bounce os assinala, só a falta de interação os denuncia.
O envio: espalhar o volume e vigiar os links
Um lote de 200 endereços da mesma empresa cai num único servidor: espalhe-o ao longo do tempo. Para o Gmail, onde o limiar de 5.000 mensagens por dia desencadeia a exigência de DMARC, a Google pede que o volume aumente progressivamente, vigiando as respostas do servidor. A taxa de spam e a reputação do domínio de envio acompanham-se em paralelo. Um excesso de quota assinala-se, em geral, com o código 4.7.28, após o qual a Google aconselha a suspender o envio durante pelo menos 10 minutos. Quanto ao conteúdo, o gateway examinará um domínio de link duvidoso, e o Safe Links também. O artigo sobre o inbox placement em grande volume reúne os fatores comuns aos dois mundos. A prospeção a frio tem o seu guia: email frio B2B.
Recolha uma amostra no segmento B2B e outra no segmento B2C. Passe-as pela verificação de endereços antes da próxima campanha e compare as duas taxas de hard bounce antes de enviar o resto.