A Spamhaus não publicou nenhuma data de aplicação precisa para o seu controlo DNS: a página Sender Guidelines anuncia uma implementação gradual a partir de novembro de 2026 (página consultada a 27 de outubro de 2026). Cada IP emissor deve apresentar um HELO válido e um par PTR/A coerente, sob pena de ser listado nas zonas CSS ou XBL.
As equipas de CRM conhecem bem o sintoma: “a minha ferramenta de emailing diz que está tudo OK” e, mesmo assim, as campanhas vão parar ao spam. Uma falha de DNS no IP de envio basta para provocar a inclusão numa lista, e a interface da ferramenta nem sempre a assinala.
O que a Spamhaus anuncia e o que deixa por esclarecer
Segundo as diretrizes para remetentes da Spamhaus, a exigência de um HELO válido e de um PTR acompanhado do respetivo registo A para cada IP de envio entra em vigor de forma gradual.
As páginas consultadas não dão nem um calendário por fases nem o detalhe da sanção. A única consequência referida é a inclusão na CSS (Combined Spam Sources) ou na XBL, a lista dos IP comprometidos. Também não mencionam nenhuma norma nova. Para situar o organismo e as suas zonas, consulte a nossa apresentação da Spamhaus.
Há um limite a ter em mente: as páginas da ferramenta de verificação avisam que os resultados não existem para todos os IP e podem não refletir alterações recentes. Um teste com resultado positivo deve, por isso, ser repetido após cada alteração de DNS.
O Google e o Yahoo impõem desde fevereiro de 2024 regras de autenticação aos remetentes de mais de 5.000 mensagens por dia. A Microsoft anunciou a 2 de abril de 2025 uma lógica comparável para o Outlook.com, aplicada desde 5 de maio de 2025. A Spamhaus junta-lhes um controlo ao nível da lista de IP.
HELO: o nome que o seu servidor dá ao apresentar-se
Um servidor de envio acabado de alugar apresenta-se com o nome de máquina fornecido pelo alojamento, algo como vps-4821.hosting.example (nunca o nome de domínio do remetente), enquanto ninguém mexer no comando EHLO. No Postfix 3.x, o parâmetro smtp_helo_name do ficheiro main.cf define esse nome e assume por defeito o valor de myhostname. É isto que a Spamhaus rejeita.
A secção 4.1.1.1 da RFC 5321 (2008) pede que o argumento do EHLO seja o nome de domínio completo do cliente SMTP, quando existe. A Spamhaus é mais exigente: esse nome tem de resolver para o IP que se liga. Proíbe localhost e os nomes genéricos do alojamento ou do fornecedor de acesso. Recusa também um nome que aponte para uma infraestrutura sem papel no envio, tal como a imitação do HELO de um fornecedor de caixas de correio como o Gmail ou o Hotmail.
A consistência conta tanto como o nome. Segundo as diretrizes, vários valores de HELO que resolvem para IP diferentes lembram a atividade de um proxy residencial ou de malware. Um conjunto de relays configurados à mão, cada um com o seu próprio nome, pode cair nesta categoria sem que ninguém o tenha querido.
A Spamhaus recomenda ainda alinhar o HELO com o nome do reverse DNS e publicar nesse domínio uma página web que explique para que serve o servidor.
PTR e registo A: fechar o circuito
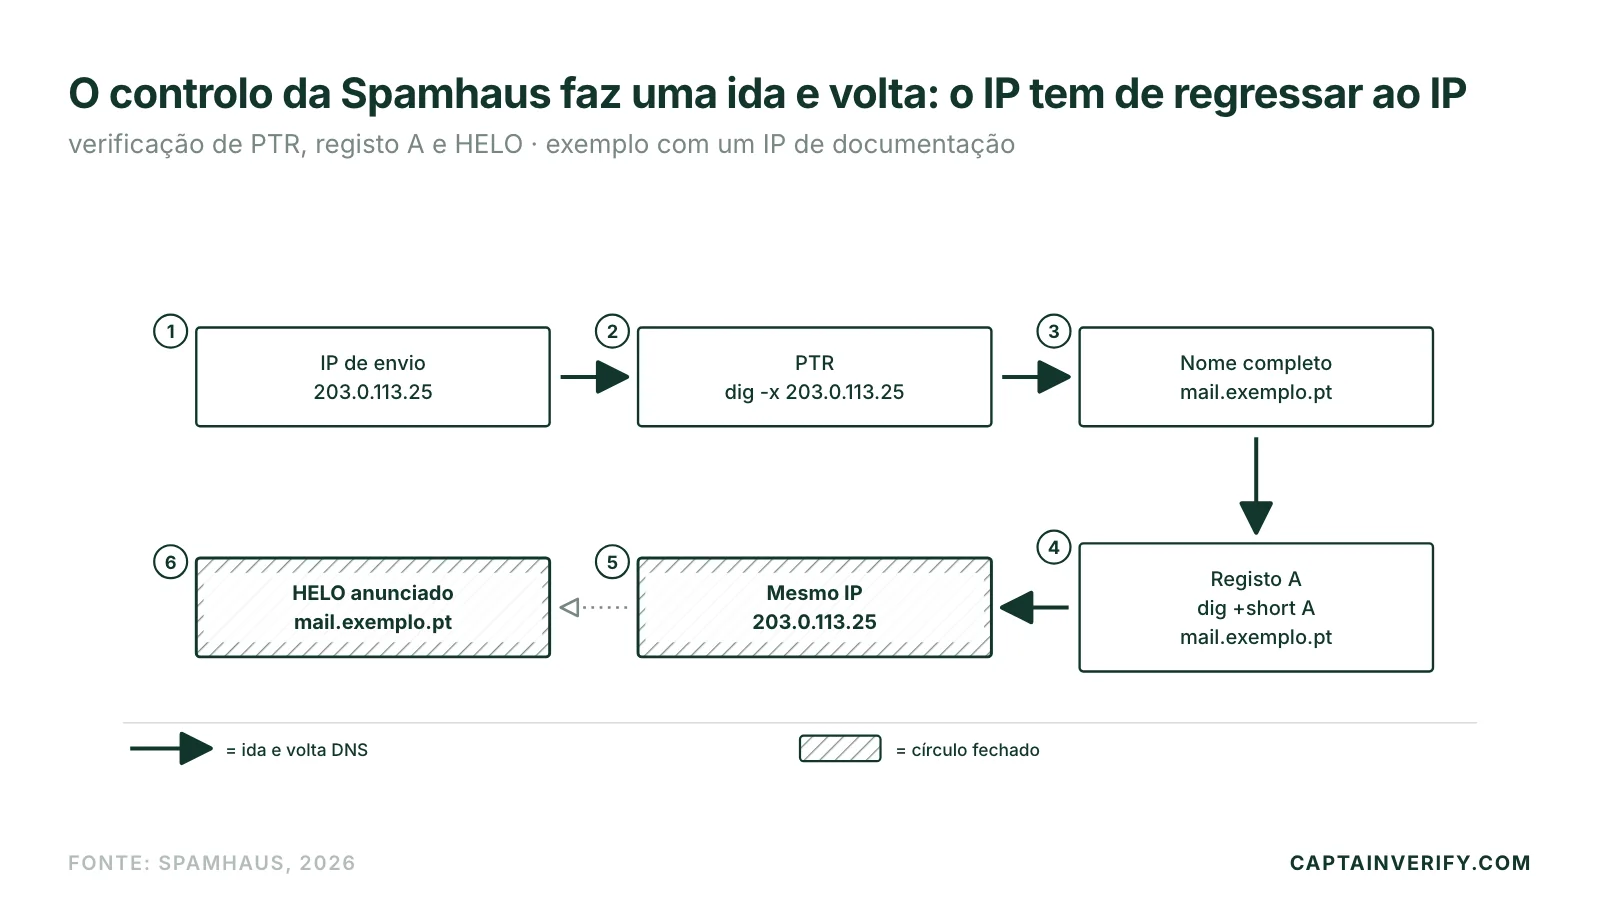
O controlo faz uma ida e volta. O IP de envio tem um PTR que aponta para um nome completo; esse nome tem um registo A (AAAA em IPv6) que devolve o mesmo IP; o HELO anunciado repete esse nome. Chama-se a isto forward-confirmed reverse DNS (FCrDNS).
A ferramenta check.spamhaus.org (módulo IP & Domain Reputation Checker) devolve três veredictos: “HELO Resolution”, “PTR Record” e “PTR Resolution”. Uma cruz vermelha significa, segundo a página de resolução de problemas, que um pedido de remoção tem poucas hipóteses de ser aceite. A rejeição 550 5.7.25 do Gmail ligada ao PTR tem artigo próprio: o erro SMTP 550 5.7.25.
Testar o circuito antes de novembro
Duas consultas dig (pacote bind9-dnsutils no Debian 12) reproduzem o controlo. Para um IP de envio 203.0.113.25 (endereço de documentação), o comando dig -x 203.0.113.25 +short devolve o PTR, por exemplo mail.exemplo.pt. O comando dig +short A mail.exemplo.pt deve então devolver 203.0.113.25, e a sessão SMTP deve anunciar mail.exemplo.pt no EHLO.
Para ver o HELO realmente usado em produção, a Spamhaus indica o endereço helocheck@abuseat.org, herdado da CBL (Composite Blocking List), cujos dados alimentam a XBL.
A quem pertencem estes registos no seu caso?
Depende da configuração de envio. Num IP pool partilhado junto de um prestador (Twilio SendGrid, Mailjet ou Brevo, por exemplo), o HELO, o PTR e o A são da responsabilidade do prestador. Não pode alterar nada. Resta-lhe exigir a conformidade por escrito e acompanhar a sender reputation e o complaint rate dos seus envios.
Num IP dedicado ou num servidor seu, fica tudo consigo. O PTR configura-se junto do titular do bloco de endereços, em geral o alojamento (OVHcloud, Hetzner ou Scaleway, por exemplo), através da área de cliente ou de um ticket. O registo A e o HELO ficam do seu lado: a zona DNS por um lado, a configuração do servidor SMTP por outro.
A Spamhaus desaconselha deixar num IP dedicado o reverse DNS gerado automaticamente com o nome do alojamento e recomenda um nome no domínio do remetente. Em IPv6, a página exige também a atribuição de pelo menos um /64 com reverse DNS válido, como resume a secção dos requisitos mínimos. A escolha entre IP dedicado e partilhado é detalhada no artigo IP dedicado ou partilhado. O mecanismo do PTR tem a sua própria página: a consulta reversa de DNS.
Um DNS conforme protege de uma inclusão em listas?
Não. Os requisitos mínimos da Spamhaus formam uma lista de cinco pontos que começa pelo opt-in confirmado e cita as listas compradas ou alugadas como fonte frequente de spam traps. O reverse DNS vem em segundo lugar, o HELO em terceiro, o IPv6 em quarto e o SPF, DKIM e DMARC em quinto.
Um DNS limpo não protege de uma base desatualizada: quando o hard bounce chega, já foi contabilizado contra o IP de envio. Um IP com DNS irrepreensível que escreve para endereços inexistentes acumula essas devoluções como qualquer outro. No Gmail, a página de ajuda da Google pede que se mantenha abaixo de 0,10 % de queixas no Postmaster Tools e que nunca se chegue aos 0,30 %. As outras listas a vigiar além da Spamhaus estão em blocklists de email: quais vigiar a sério em 2026.
Antes da próxima campanha, passe uma amostra da lista por um verificador de endereços para apurar a sua taxa de hard bounce e depois abra o check.spamhaus.org com o IP de envio.